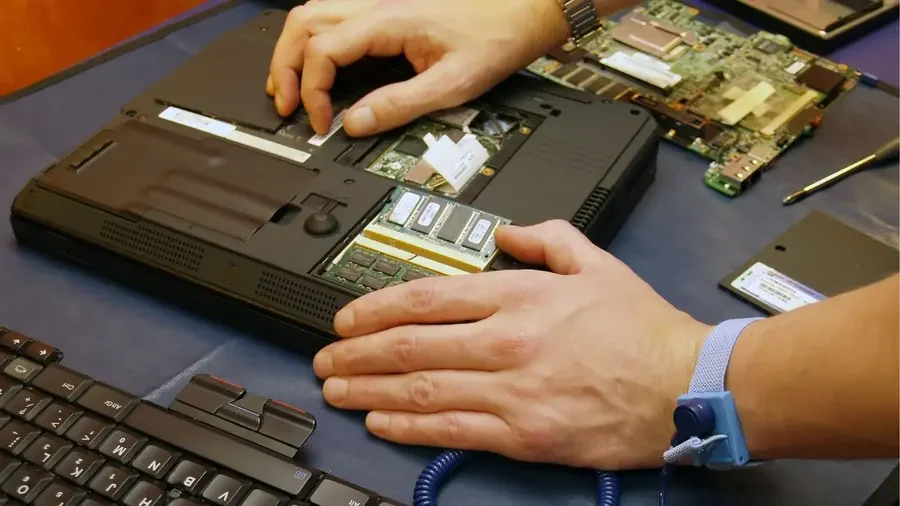
Hileeq, автор канала Rebooted by Hileeq, поделился способом получения недорогих ноутбуков Lenovo ThinkPad и спасения их от превращения в электронные отходы с помощью простого взлома BIOS. Для этого потребуется программатор стоимостью около 10 долларов и другой ноутбук или ПК. Этот метод, известный в основном техническим специалистам, впервые получил широкое освещение благодаря простому руководству Hileeq на YouTube.
Канал Rebooted by Hileeq, посвященный ремонту недорогих находок с eBay, документирует процесс и полученные знания при восстановлении ноутбуков. Три недели назад Hileeq опубликовал видео, в котором объясняется, как обойти блокировку на ноутбуках Lenovo с процессорами Intel от 4-го до 8-го поколения, используя недорогой программатор CH431A для чтения, записи, стирания и сохранения данных из EEPROM и SPI flash-памяти.
Компании часто устанавливают пароли супервизора на партию ноутбуков ThinkPad, выдаваемых сотрудникам, в качестве меры IT-безопасности. Когда эти ThinkPad списываются, зачастую с удалением и уничтожением накопителей, пароли супервизора редко сохраняются и документируются. Такие заблокированные ноутбуки становятся чрезвычайно дешевыми из-за отсутствия доступа и в большинстве случаев отправляются на свалку электронных отходов. Однако Виктор Войня в румынском форуме поделился информацией о своих эксплойтах для удаления пароля супервизора ThinkPad.
К сожалению, метод Войни генерировал случайный пароль при каждом запуске эксплойта, требуя от пользователей связаться с Войней для получения ключа, специфичного для сгенерированного идентификатора оборудования, причем получение пароля не было бесплатным. Однако в 2020 году Knucklegrumble опубликовал бесплатный способ обхода пароля на форуме по ремонту электроники Badcaps. Марк Джуван, специалист по этичному хакингу, провел обратную разработку эксплойта Knucklegrumble в рамках своей магистерской диссертации по кибербезопасности в Радбоудском университете Неймегена, Нидерланды, где подробно описан процесс.
Эксплойт начинается с извлечения BIOS из чипа EEPROM на материнской плате с помощью программатора CH341A и подключения его к USB-порту другого ПК или ноутбука. Затем Hileeq использует NeoProgrammer, утилиту для программаторов CH341A, и дампит BIOS, сохраняя его копию на другом ноутбуке. NeoProgrammer применяет тот же рабочий процесс автопатчинга, созданный Knucklegrumble.
После прошивки пропатченного BIOS в EEPROM ноутбук можно включить. Hileeq выполняет несколько шагов, требующих нажатия нескольких клавиш, которые удаляют пароль, сохраненный во встроенном контроллере (EC) — отдельном интегральном чипе, хранящем данные безопасности, помимо других системных задач. Затем оригинальный BIOS можно прошить обратно в EEPROM, и после удаления пароля супервизора ноутбук становится пригодным для использования.
Джуван в своей работе утверждает, что эксплойт использует уязвимость в архитектуре проверки прошивки и драйверов Lenovo. Lenovo фактически предоставляет драйвер EmulatedEepromDxe, необходимый для эксплойта, и этот драйвер позволяет читать и записывать EEPROM. Пароль супервизора EC хранится там, где он обрабатывается как память EEPROM, что позволяет перезаписать или удалить пароль супервизора.
Трудная, сложная работа уже проделана сообществом по ремонту электроники, и теперь процесс обхода пароля супервизора требует всего нескольких шагов и недорогого инструмента-программатора. Хотя метод может быть применим только к ThinkPad с процессорами Intel от 4-го до 8-го поколения, это все равно позволит спасти от утилизации множество пригодных к использованию ThinkPad, поскольку популярный пост Hileeq потенциально побудит больше людей попробовать сделать это самостоятельно — кто знает, возможно, это вызовет эффект домино для разблокировки новых поколений ThinkPad.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Jhet Borja