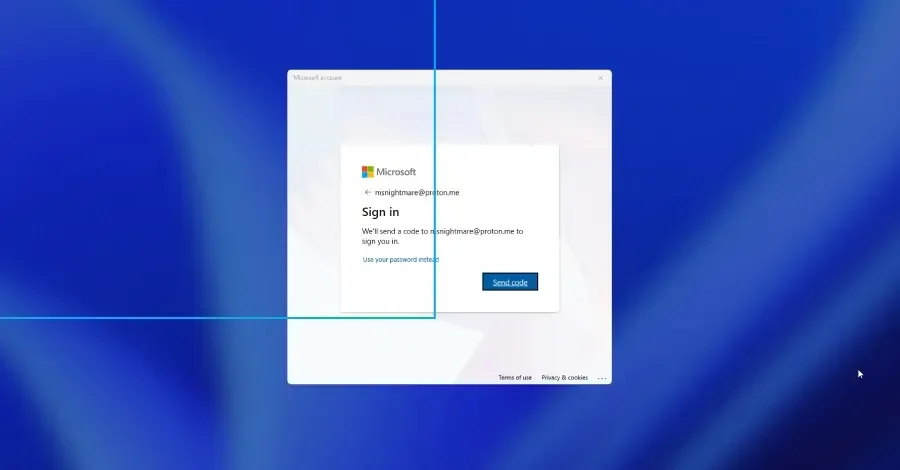
Недавно обнаруженная, еще не исправленная уязвимость нулевого дня под названием FastUnlock позволяет злоумышленнику, имеющему физический доступ к заблокированному компьютеру под управлением Windows, запускать программы без входа в систему. Использующий ее получает лишь ограниченную учетную запись, а не права администратора машины.
Метод был опубликован вчера исследователем под псевдонимами MSNightmare и Nightmare Eclipse. Компания ThreatLocker, специализирующаяся на безопасности конечных точек, протестировала его в тот же день и подтвердила его работоспособность.
Microsoft пока не выпустила исправление, и нет никаких свидетельств того, что метод использовался в реальных атаках.
Техника работает не на всех машинах. Она требует физического доступа к компьютеру и наличия учетной записи Microsoft, доступной через опции восстановления на экране блокировки. При этом используется встроенный в Windows экранный диктор Narrator для навигации по заблокированному экрану.
В ходе своего теста компания достигла точки, когда смогла запустить программу с экрана блокировки под ограниченной учетной записью, которую ThreatLocker идентифицировала как WSIAccount, и заявила, что это “не учетная запись администратора”.
Публикация исследователя на GitHub представляет собой короткий пост с видео и минимальным количеством текстовых деталей, поэтому наиболее ясное описание того, что делает уязвимость, содержится в независимом тесте компании.
Многие компьютеры под управлением Windows шифруют свои диски с помощью BitLocker, но при стандартной настройке это не делает их неуязвимыми для данной техники. Чип TPM автоматически разблокирует диск при запуске компьютера, поэтому к моменту появления экрана блокировки файлы уже доступны для чтения, и обход работает именно в этот момент. В документации Microsoft по TPM описывается этот режим, в котором диск разблокируется “без необходимости ввода PIN-кода”.
FastUnlock не нарушает шифрование и не извлекает ключ. Он работает на компьютере, который уже разблокировал свой диск обычным способом, что является менее серьезной проблемой, чем взлом зашифрованного диска, хотя и остается реальной для машины, оказавшейся в чужих руках.
Указанные выше условия — физический доступ и доступная учетная запись Microsoft — ставят машину под угрозу. Официальный список затронутых версий Windows не опубликован, поэтому до появления такового следует считать любую машину, соответствующую этим условиям, потенциально уязвимой.
Поскольку исправление недоступно, полезными мерами являются контроль физического доступа и защита при запуске.
В рекомендациях Microsoft по мерам противодействия предлагается использовать PIN-код при запуске, а также выключать или переводить машины в спящий режим при столкновении с решительными злоумышленниками, имеющими физический доступ. До появления официального исправления или уведомления следите за ними и применяйте, как только они станут доступны.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Swati Khandelwal