Новости: thehackernews.com
Исправление критической уязвимости в Microsoft Paint доступно, но Windows Update его не доставит
Исправлена критическая уязвимость CVE-2026-83844 в Windows Paint. Обновление доступно через Microsoft Store, позволяя предотвратить удаленное выполнение кода. Узнайте, как проверить версию Paint и обеспечить безопасность.

Утечка Chainalysis: скомпрометированы данные всех пользователей, остановлена работа ключевых сервисов
Chainalysis раскрыла утечку данных после кибератаки: имена, логины, хеши паролей и токены пользователей оказались под угрозой. Компания отключила ряд сервисов и призывает клиентов к сбросу паролей и обновлению ключей. Атаки с использованием ИИ набирают обороты.

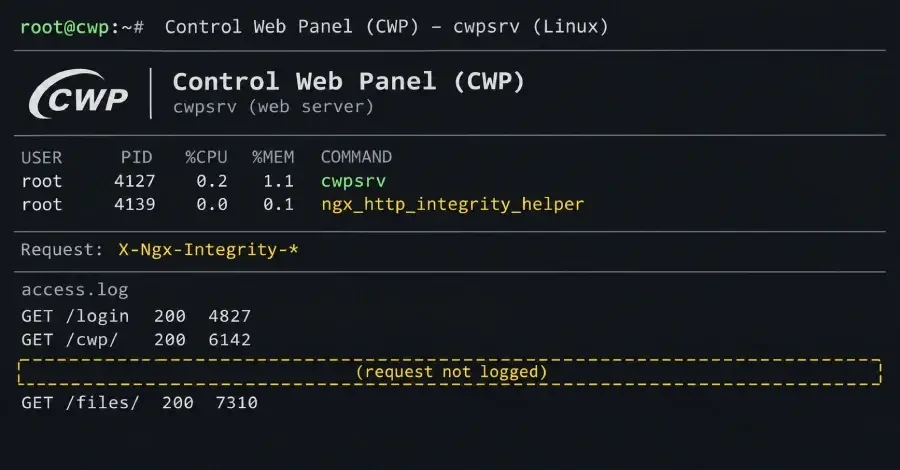
Хакеры спрятали бэкдор в Linux-панели управления сервером для выполнения команд без следов
Обнаружен бэкдор cwpdoor в Control Web Panel (CWP), популярной панели управления серверами Linux. Уязвимость позволяет выполнять команды через веб-запросы без следов в логах. Требуется root-доступ. Исследователи XLab нашли модифицированный веб-сервер cwpsrv, который маскируется под обновление. Указывается на наличие реальных жертв.

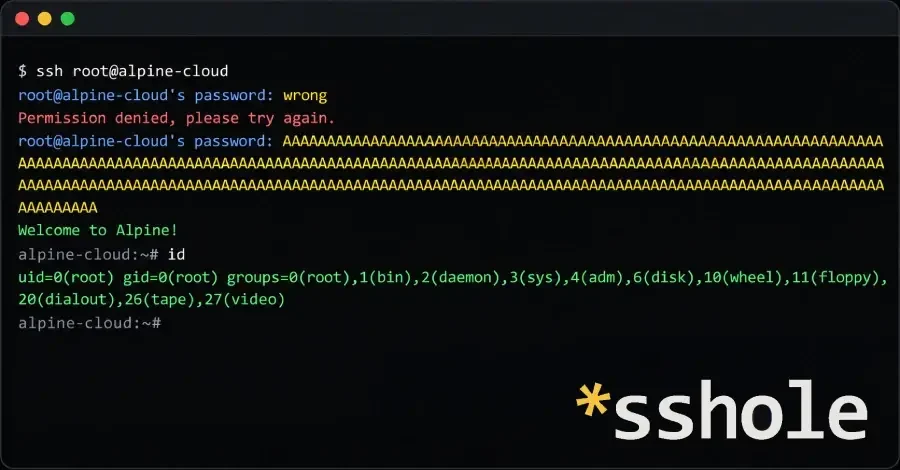
OpenSSH выпустила экстренное исправление для уязвимости, позволявшей длинным паролям обходить аутентификацию SSH в Alpine Linux
Критическая уязвимость в OpenSSH на серверах Alpine Linux позволяет злоумышленникам получать доступ к учетным записям без пароля. Исправление выпущено в версии 10.6p2. Узнайте, как защитить свои системы.

Исследователи обошли режим блокировки ChatGPT для извлечения чатов без участия пользователя
Исследователи раскрыли уязвимость в ChatGPT, позволявшую обойти режим блокировки и красть данные. Уязвимость, связанная с обработкой HTML-предпросмотров, могла использоваться для фишинга и доставки вредоносного ПО. Устранена OpenAI 18 сентября 2026 года.

ThreatsDay: RCE в Apache OFBiz, взлом DreamHost, угоны DeFi-сайтов и еще 17 громких историй
Украденный логин открывает системы, а примитивные атаки наносят серьёзный ущерб. Узнайте, почему незакрытые уязвимости и доверчивость становятся главными целями, пока критические системы ждут патчей месяцами. Читайте о коварстве ИИ и новых угрозах безопасности.

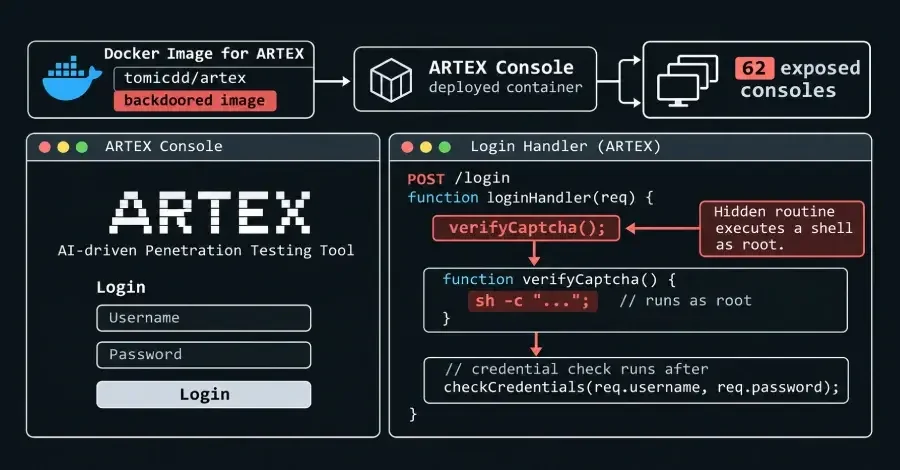
CERT-In бьет тревогу: атаки с ИИ и бэкдоры ARTEX открывают доступ к 62 консолям
CERT-In предупреждает об ИИ-угрозе Crafty Falcon, нацеленной на финансовый сектор Индии. Злоумышленники используют ИИ-инструменты для автоматизированных атак, кражи данных и средств. Угроза активна и использует уязвимости в системах.

Хакеры используют исправленную уязвимость Apple для доставки вредоносного ПО, крадущего информацию, сообщает CISA
CISA добавила в каталог KEV уязвимость CVE-2024-27834 средней степени опасности, затрагивающую ОС Apple. Уязвимость позволяет обходить Pointer Authentication и активно эксплуатируется. Рекомендуется срочное обновление.

Уязвимость APT в Debian и Ubuntu позволяет атакующим MitM подменять проверенные пакеты и выполнять код от имени root
Уязвимость в APT для Debian и Ubuntu позволяет злоумышленнику подменить пакет своим кодом, который затем выполняется с правами root. Атака возможна при повторной загрузке пакетов. Исправления уже выпущены.

Самое просматриваемое:
- Вот как использовать новую кнопку “Плюс”…
- WatchGuard бьёт тревогу: критическая уязвимость…
- Оверклокер обновил утилиту для разгона Hydra —…
- Bitcoin Depot оштрафован на $18,5 млн – сталкивается…
- Как настроить ComfyUI для генерации изображений ИИ…
- США прикрыли платформу для хранения паролей, которой…
- Результаты еженедельного опроса: Samsung Galaxy Z…
- Intel преодолела рубеж в миллион пластин,…
- Глава Sonic Team Иидзука: Sega хотела отменить всю…
- ECARX берет управление бизнесом Flyme OS в свои руки…