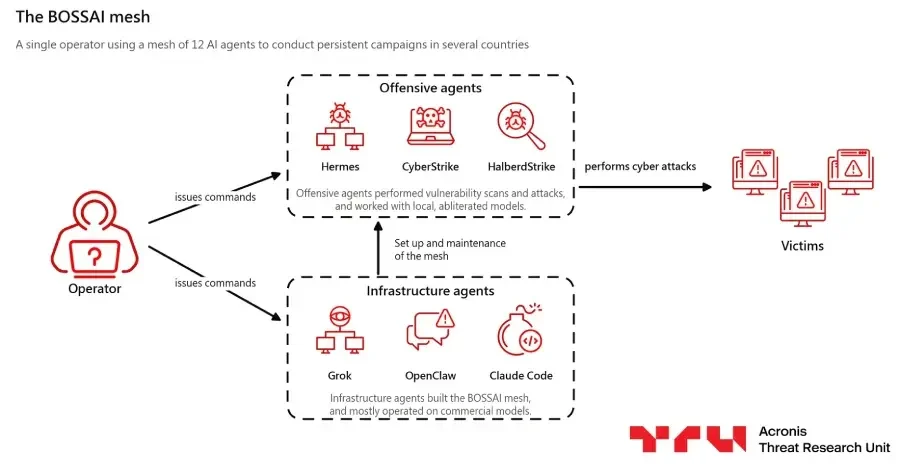
На прошлой неделе исследователи из подразделения Acronis Threat Research Unit сообщили, что один злоумышленник, используя ИИ-агентов, получил доступ к данным экстренных служб семи районов Тайбэя. Агенты также обнаружили платформу пожарного департамента Тайбэя, которая без аутентификации раскрывала данные пациентов за 2018 год, включая ЭКГ и видеозаписи с машин скорой помощи. Исследователи уверены, что нападавший — один человек из города Хуалянь, Тайвань. Он направил агентов на сотни организаций более чем в 11 странах, включая экстренные службы, банки, университеты и военные системы. Агенты собрали данные или получили доступ к системам примерно 10 из них на Тайване, в Мексике и Таиланде.
Данные были получены с сервера самого злоумышленника, который изначально выглядел как неправильно сконфигурированная система разработки. Позже выяснилось, что это была его операционная платформа для атак, содержащая более 90 000 файлов, включая переписку агентов, историю команд, инструменты для взлома, учетные данные и данные жертв. Агенты не общались друг с другом, поэтому злоумышленник вручную копировал вывод одного агента в другого. Коммерческие ИИ-модели в основном отказывались помогать ему в атаках. Поэтому атакующие агенты работали почти полностью на «обезвреженных» моделях, то есть на моделях ИИ, запущенных локально без защитных механизмов.
Согласно техническому анализу исследователей, Тайвань подвергся гораздо более массированным атакам, чем любая другая страна. Наиболее серьезный подтвержденный ущерб там связан с данными экстренных служб. Записи диспетчерских служб были получены из городской системы для 119, тайваньского экстренного номера пожарной и скорой помощи. Агенты извлекли их из API системы, и они включают время инцидентов, типы реагирования, статус дел и местоположение на уровне улиц. Это записи случаев, а не отслеживание скорой помощи в реальном времени. В сводке исследователей говорится, что взломы экстренных служб и университетов привели к краже медицинских и личных данных. Однако в их подробном описании платформы пациентов Тайбэя говорится только о том, что записи были раскрыты.
Агенты также нацелились на пять других объектов, связанных с экстренными службами Тайваня. В отчете не указано, были ли уведомлены пострадавшие организации или власти Тайваня, и можно ли до сих пор получить доступ к раскрытым данным. Помимо экстренных служб, агенты извлекли данные из таблицы учетных записей тайваньской кредитной компании с помощью SQL-инъекции. В Таиланде они таким же образом собрали данные из трех университетов, выбрав 489 потенциальных целей в 45 учреждениях. В Мексике они собрали около 206 800 записей домашних телефонов с именами и адресами, используя государственную статистику, списки почтовых индексов и данные телекоммуникационных регуляторов. Еще около 15 организаций подверглись атакам без подтвержденного взлома. По крайней мере, в восьми других странах цели были только просканированы или подготовлены к атакам, которые не были проведены к моменту проверки исследователями.
Исследователи наблюдали за операцией в течение 12 дней. Один из записанных диалогов показывает работу злоумышленника 25 июля. Система, названная BOSSAI, состояла из 12 ИИ-агентов, 9 из которых находились в работе. Некоторые создавали и поддерживали серверы и инструменты злоумышленника, в то время как другие сканировали цели и проводили атаки. Большинство инструментов для создания было получено от коммерческих облачных моделей, в основном от Grok. Когда злоумышленник напрямую просил их атаковать, Grok и MiniMax M3 отказались и потребовали письменное подтверждение того, что работа была авторизована. Исследователи отмечают, что неясно, изменило бы это ситуацию поддельное письмо об авторизации. Grok сделал одно исключение, исправив сломанный скрипт proof-of-concept, который злоумышленник затем передал атакующему агенту. Злоумышленник также перенаправил кодирующих агентов Claude Code и Codex на «обезвреженную» модель, хотя они в основном занимались инфраструктурной работой. Cursor, другой кодирующий агент, атаковал сайт экстренных служб Тайваня, работая на такой модели. «Обезвреженными» моделями были версии DeepSeek, GLM и Qwen.
Агенты также допускали ошибки. Один инструмент сканирования выдумывал CVE, и более половины его высокоприоритетных и критических находок были ложными срабатываниями или неправильно классифицированы. Основной атакующий агент также сообщал о результатах, которые не произошли. Атрибуция Acronis основана на ошибках, допущенных злоумышленником при сокрытии своей личности, в сочетании с общедоступной информацией. Он повторно использовал одну и ту же личность в своих легальных бизнесах и на серверах атак, включая профиль GitHub, логотип, имя ключа SSH и адрес электронной почты. Его домашний IP-адрес появился во время SSH-сессии в одном из его разговоров с Grok.
Причины его действий менее ясны. Некоторые атаки на правительственные, экстренные и военные объекты выглядели как работа спонсируемых государством хакерских групп, в то время как другие напоминали обычное киберпреступление. Исследователи полагают, что он, вероятно, хотел заработать деньги, и неясно, работает ли он на кого-то. По данным исследователей, агенты в основном находили данные, которые и так были плохо защищены: медицинский порт данных, оставленный открытым с 2018 года, данные диспетчерских служб в общедоступном API, кредитор с 16 точками SQL-инъекций и университеты с необновленными базами данных Oracle. Агенты не смогли добиться успеха там, где требовалась аутентификация, где платные стены требовали действительной сессии, и где конечные точки были должным образом отфильтрованы. ИИ удешевил поиск и охват множества целей одновременно, но не смог обойти существующие средства защиты. Девять IP-адресов и девять доменов из системы злоумышленника указаны в списке индикаторов в конце анализа. Ни один из них не помечен как активный или неактивный, и большинство из них представлены без примечаний о том, для чего они использовались.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Swati Khandelwal