
Coinbase, которая хранит 5% всего биткоина для клиентов, включая банки, управляющих активами и хедж-фонды, призывает сеть начать подготовку к квантовой безопасности. Угроза носит перспективный характер, но более сложный вопрос заключается в том, сможет ли Биткоин скоординировать постепенную техническую миграцию до того, как ситуация изменится.
Транзакции Биткоина полагаются на цифровые подписи, чтобы продемонстрировать, что отправитель контролирует соответствующие средства. Сеть использует схемы подписей ECDSA и Schnorr, которые остаются безопасными против современных вычислительных систем.
Достаточно мощный квантовый компьютер мог бы изменить это, извлекая закрытый ключ из раскрытого открытого ключа, что потенциально позволило бы злоумышленнику потратить уязвимые монеты.
Машина, способная таким образом взламывать криптографические системы, обычно описывается как криптографически релевантный квантовый компьютер, или CRQC. В исходном отчете цитируется прогноз исследователей Google о том, что такая машина может появиться к 2029 году.
Проблема миграции носит структурный характер. Децентрализованный дизайн Биткоина означает, что изменения консенсуса требуют широкой координации, в то время как кошелькам, кастодианам и другим сервисам также требуется время для внедрения и тестирования новой безопасности. Аргумент Coinbase заключается в том, что работу следует начинать задолго до любого объявления о CRQC, а не ждать чрезвычайной ситуации, чтобы установить график.
Сроки имеют значение: квантовые вычисления в настоящее время не демонстрируют взлома подписей Биткоина, но сам переход может занять годы. Начало подготовки сейчас создаст пространство для оценки дизайнов и модернизации инфраструктуры; это не будет означать, что пользователи столкнутся с немедленной, подтвержденной квантовой атакой.
Приоритеты Coinbase в области квантового Биткоина оставляют дизайн открытым
Coinbase хочет, чтобы выходные данные транзакций, структуры, определяющие, как средства могут быть потрачены, поддерживали новую постквантовую криптографию без необходимости перестраивать систему транзакций Биткоина каждый раз, когда меняются методы подписи.
Гибкие выходные данные могли бы позволить добавлять, заменять или комбинировать квантово-устойчивые подписи по мере развития технологий и оценки безопасности. Биржа указывает на P2MR, связанный с BIP-360, и P2TRv2 в качестве рассматриваемых примеров.
Она также отдает предпочтение поэтапной защите, а не принудительному переходу за один шаг. Одно из возможных гибридных решений позволило бы тратить одни и те же средства с использованием либо традиционного ключа ECDSA или Schnorr, либо постквантового ключа.
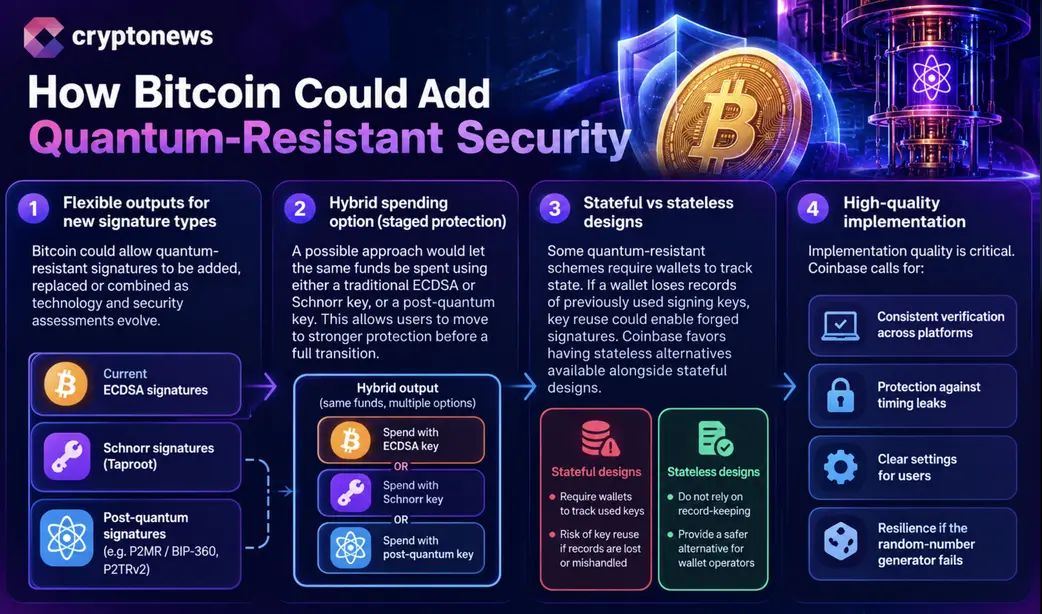
Это позволило бы пользователям перейти к более надежной защите до полного перехода, хотя рекомендация Coinbase не устанавливает дизайн или правила для окончательного вывода из эксплуатации старых методов подписи.
Схемы подписей, требующие от кошельков отслеживания состояния, требуют особого внимания. Если кошелек теряет или неправильно обрабатывает записи ранее использованных ключей подписи, повторное использование может создать путь к поддельным подписям. Поэтому Coinbase хочет, чтобы наряду с состояниями, зависящими от состояния, были доступны альтернативы, не зависящие от состояния, чтобы операторы кошельков не остались только со схемами, которые зависят от безупречного ведения записей.
Качество реализации — еще одно требование, а не второстепенная инженерная деталь. Coinbase призывает к последовательной проверке на всех платформах, защите от утечек времени, четким настройкам и устойчивости в случае сбоя генератора случайных чисел, используемого при подписании.
Эти меры контроля направлены на снижение вероятности того, что кажущееся квантово-устойчивым обновление приведет к появлению уязвимого программного обеспечения или слабых мест в кошельках; более широкие риски безопасности кошельков подчеркивают, почему реализация важна наряду с криптографическим дизайном.
Институциональное принятие добавляет еще одно ограничение. Coinbase заявляет, что постквантовые схемы Биткоина должны работать с многосторонними вычислениями (MPC), которые позволяют организациям распределять операции с ключами, а не полагаться на одного человека или устройство. Дизайн, работающий только для индивидуальных кошельков, может оставить биржи, кастодианов и крупные предприятия с более медленным или менее практичным путем миграции.
А как насчет неактивных и потерянных биткоинов?
Последующее ограничение или вывод из эксплуатации ECDSA и Schnorr для расходов может оставить некоторые средства в старых форматах. Некоторые неактивные кошельки могут принадлежать владельцам, потерявшим свои ключи, в то время как определенные старые типы адресов имеют раскрытые открытые ключи. Coinbase предупреждает, что скрытый злоумышленник с CRQC может нацелиться на уязвимые монеты до того, как эта возможность станет общедоступной.
Coinbase не одобряет конкретный подход к неактивным, квантово уязвимым или потерянным биткоинам. Она утверждает, что этот вопрос следует обсуждать отдельно, чтобы разногласия по поводу этих средств не задерживали техническую защиту для пользователей, которые могут мигрировать; любой механизм спасения также должен быть квантово-безопасным.
Таким образом, непосредственная задача разработки заключается не в том, чтобы объявить победителя среди выходных данных или схем подписи. Она заключается в оценке гибких дизайнов, рисков реализации и институциональной совместимости, не позволяя политически сложным дебатам о старых монетах стать предпосылкой для начала более широкой работы по обновлению.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Ahmed Barakat


