
XRP Ledger (XRPL) оказался в центре внимания после выпуска экстренного патча безопасности 25 сентября. Разработчики обнаружили критическую уязвимость, которая теоретически могла позволить злоумышленникам создать около 18,5 триллионов XRP. Эта сумма значительно превышала первоначальное предложение сети в 100 миллиардов XRP.
Ошибка была подтверждена 22 сентября, а исправление было внесено на следующий день. Экстренное обновление, включенное в версию xrpld 3.4.1, устранило переполнение платежного движка, которое могло подорвать механизмы защиты предложения XRP в реестре. Разработчики решили выпустить патч напрямую, не дожидаясь стандартного процесса внесения поправок в сеть, который обычно требует голосования валидаторов по изменениям протокола перед их активацией.
Такое решение было продиктовано потенциальной серьезностью уязвимости. Ожидание стандартного процесса могло дать злоумышленникам больше времени для ее эксплуатации, особенно если бы общедоступный код раскрыл способ ее использования.
Однако обход стандартной процедуры активации создал временный риск. Серверы, работающие на разных версиях программного обеспечения, могли обрабатывать одну и ту же транзакцию по-разному во время обновления валидаторов. По данным Veria, к 25 сентября более 80% валидаторов обновились, сократив период уязвимости.
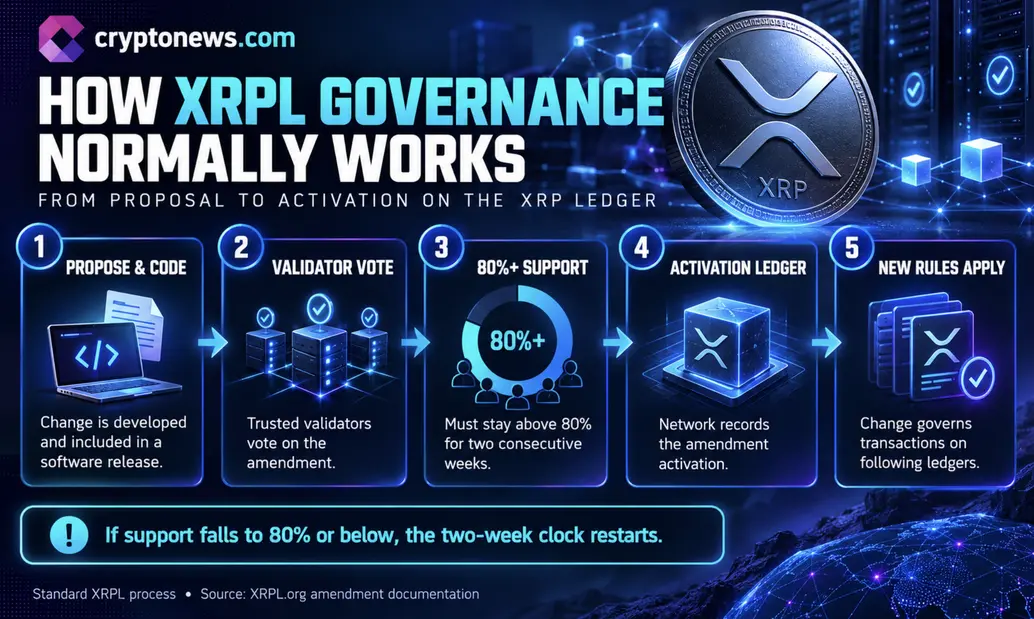
Процесс управления XRPL
В рамках обычного процесса управления XRPL валидаторы в течение нескольких недель голосуют по изменениям обработки транзакций, прежде чем новое правило активируется. Такой подход обеспечивает скоординированный переход по всей сети. Ожидающие рассмотрения поправки XRPL иллюстрируют, как изменения протокола обычно проходят через поддержку валидаторов.
Инцидент также выявил риски, связанные с устаревшим кодом блокчейна. По данным Veria, уязвимый код агрегации BookStep датировался 2015 годом, а инвариант XRPNotCreated присутствовал с 2017 года. Оба пути кода оставались в программном обеспечении годами до выявления уязвимости.
Обнаружение также поднимает вопросы о растущей роли искусственного интеллекта в кибербезопасности. Инструменты на базе ИИ могут помочь исследователям выявлять скрытые уязвимости в существующем программном обеспечении, но они также могут снизить усилия, необходимые злоумышленникам для обнаружения эксплуатируемых слабых мест.
В конечном итоге, патч XRPL устранил потенциально серьезную угрозу без каких-либо свидетельств эксплуатации в общедоступной сети. Хотя теоретическая цифра в 18,5 триллионов XRP иллюстрирует потенциальный масштаб уязвимости, это не означает, что эти токены были фактически созданы.
Тем не менее, этот эпизод ставит перед экосистемой важный вопрос: как децентрализованные сети должны балансировать экстренные меры безопасности с прозрачным управлением, основанным на голосовании валидаторов?
Новости XRP: почему XRPL обошел свой путь внесения поправок
Однако в данном случае публикация кода до его активации могла бы показать злоумышленникам, как использовать еще уязвимую сеть. Вместо этого разработчики выпустили экстренный патч напрямую, сделав его эффективным на каждом сервере по мере его обновления.
Отчет об обнаружении уязвимостей XRPL Foundation описывает переполнение платежного движка и решение выпустить исправление без ожидания обычного пути внесения поправок.
Это исключение имело свою цену: серверы, работающие на разных версиях, могли обрабатывать транзакцию по-разному во время окна обновления.
Исправление не установило новый порядок управления XRPL. Это была экстренная реакция на уязвимость, которая, в случае эксплуатации, могла бы создать XRP для использования в масштабах, далеко превосходящих первоначальное предложение.
Proof of concept от Veria использовал специально оцененные предложения и распределил полученные XRP по нескольким счетам, удерживая каждый счет ниже лимита индивидуального баланса реестра. Фирма оценила теоретический риск примерно в 94 миллиарда долларов США.
Представленная в этой новости XRP временная шкала была сжатой: ошибка была подтверждена 22 сентября, исправление было внесено 23 сентября, а xrpld 3.4.1 был выпущен 25 сентября. RippleX не обнаружил никаких доказательств того, что уязвимость была использована в общедоступной сети.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Ahmed Barakat


