
Компания Trezor прекращает сотрудничество с авторизованными реселлерами после того, как атака с аппаратным имплантатом на конкурирующую компанию Ledger выявила уязвимости в дистрибуции криптовалютных кошельков.
В письме от 13 октября коммерческий директор Trezor Дэнни Сандерс сообщил, что ряд партнеров утратят свою авторизацию 1 января 2027 года, поскольку компания ужесточает контроль над своей цепочкой поставок.
Это решение является эскалацией коммерческих последствий расследования инцидента с Ledger, которое поставило под сомнение возможность внедрения злоумышленниками вредоносных компонентов в аппаратные кошельки до их получения клиентами.
Trezor заявила, что не обнаружила никаких свидетельств компрометации устройств в своей сети, охарактеризовав реструктуризацию как превентивную меру.
Trezor жертвует розничным охватом ради усиления контроля над цепочкой поставок
Сандерс отметил, что компания больше не может адекватно проверять каждого партнера в существующей дистрибьюторской сети, что привело к пересмотру списка авторизованных розничных продавцов. Он написал:
«Аппаратный кошелек безопасен настолько, насколько безопасен путь, который он проходит, чтобы достичь своего владельца».
Компания оценивала отдельные рынки по объему выручки, охвату дистрибуции и возможности достичь клиентов, прежде чем принимать решение о прекращении партнерских отношений.
Затронутые розничные продавцы не получат дополнительного инвентаря, но смогут продолжать продавать имеющиеся запасы в течение сезонов распродаж Черной пятницы и Рождества. Trezor также удалит их из своего каталога авторизованных реселлеров 1 января.
Компания не раскрыла, сколько компаний потеряют авторизацию и какие рынки будут затронуты.
Сандерс признал, что это решение может иметь значительные финансовые последствия для мелких розничных продавцов, которые построили свой бизнес вокруг продуктов Trezor.
Однако он подчеркнул, что реструктуризация не отражает недобросовестность со стороны затронутых партнеров или опасения по поводу безопасности их существующего инвентаря. Он сказал:
«Это не приговор вашему бизнесу и не оценка безопасности устройств, которые вы продаете».
Для розничных продавцов, сохраняющих авторизацию, Trezor планирует ввести более строгие договорные требования и дополнительные проверки, касающиеся источников, хранения и обработки устройств.
Эти изменения могут увеличить обязательства по соблюдению нормативных требований в оставшейся дистрибьюторской сети, одновременно предоставляя производителю больший контроль над инвентарем до его поступления к клиентам.
Расследование Ledger ставит под сомнение авторизованные розничные каналы
Решение Trezor последовало за подтверждением Ledger того, что злоумышленники установили неавторизованный электронный компонент внутри кошелька, проданного CryptoBilis, официальным реселлером, работающим в Юго-Восточной Азии.
Команда безопасности Ledger Donjon обнаружила, что имплантат мог перехватывать 24-словную мнемоническую фразу восстановления, отображаемую во время настройки кошелька, и передавать информацию через LTE-соединение с использованием встроенной eSIM.
Компонент работал отдельно от защищенного элемента устройства и операционной системы, позволяя злоумышленникам получать учетные данные для восстановления без вмешательства в нормальные функции подписи транзакций.
Ledger подтвердила обнаружение 10 октября и заявила, что все подтвержденные кражи, связанные с инцидентом, касались устройств, приобретенных через CryptoBilis, которая с тех пор прекратила продажу своей продукции.
Однако следователи в настоящее время изучают сообщения, касающиеся дополнительных авторизованных реселлеров.
13 октября Ledger подтвердила, что MediaMarktSaturn приостановила продажи своих аппаратных кошельков в физических магазинах и онлайн-платформах после сообщения об имплантированном устройстве, приобретенном в Германии.
Компания заявила, что не сообщала о каких-либо финансовых потерях в связи с немецким случаем.
Отдельно бывший генеральный директор Mt. Gox Марк Карпелес сообщил об обнаружении шпионского имплантата в Ledger Flex, приобретенном в магазине *MetaPod в аэропорту Чанги в Сингапуре.
Аналитик CryptoQuant Даркфост также сообщил о предположительно подделанном Ledger Flex, приобретенном в магазине Challenger VivoCity в Сингапуре.
Эти выводы не были независимо подтверждены Ledger и не связаны с атакой на CryptoBilis.
Впоследствии Даркфост расширил список авторизованных реселлеров в Юго-Восточной Азии и Европе на основе потенциального риска дистрибуции, предупредив при этом, что включение в список не означает компрометацию.
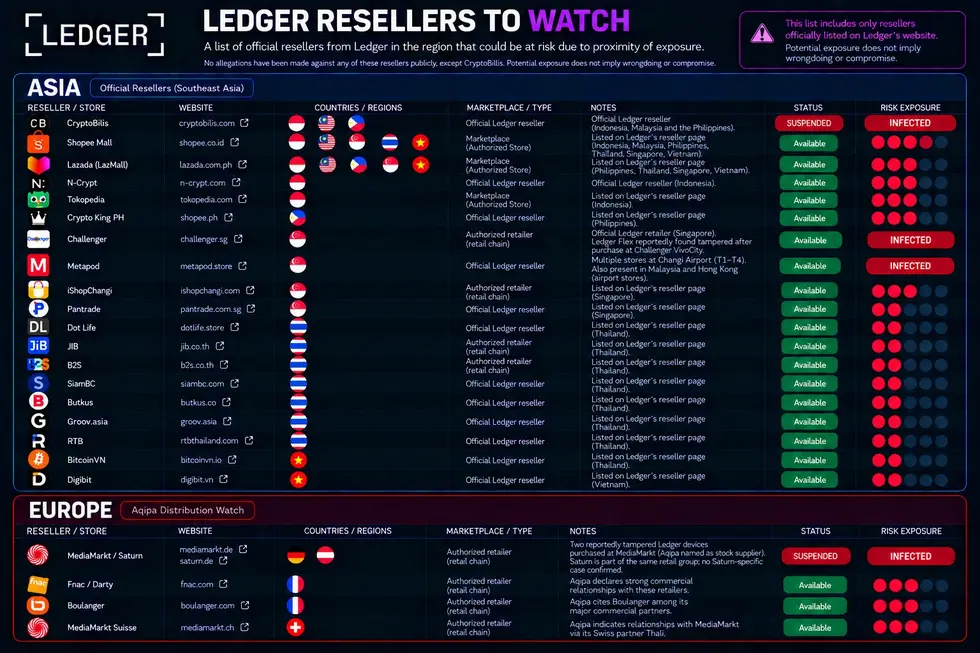
Растущее число сообщений усилило проверку мест модификации устройств и того, разделяют ли инциденты общий канал дистрибуции.
Независимые блокчейн-следователи связали предполагаемые убытки, приближающиеся к 93 миллионам долларов, с более широким инцидентом, хотя Ledger не подтвердила общую стоимость украденного или количество пострадавших клиентов.
Производитель утверждает, что его внутренние системы и сервисы остаются нескомпрометированными.
Команда Ledger Donjon изучает дополнительные представленные устройства, работая над установлением источника и масштабов вмешательства.
*Facebook, *Instagram и *WhatsApp принадлежат компании *Meta Platforms Inc., деятельность которой признана экстремистской и запрещена на территории Российской Федерации.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


