
Вредоносная ботнет-сеть BADBOX вернулась после прошлогодних сбоев, генерируя рекордные 40 миллиардов запросов на мошеннические рекламные ставки в день через зараженные устройства на базе Android.
По данным исследователей HUMAN из Satori, которые обнаружили и пресекли последнюю версию, BADBOX 3.0 превратилась в крупнейшую задокументированную операцию по рекламному мошенничеству по объему ежедневных запросов на ставки.
BADBOX был впервые обнаружен в начале 2023 года на ТВ-приставке T95 Android, купленной на Amazon. В декабре 2024 года немецкие агентства по кибербезопасности предупредили, что ботнет заразил десятки тысяч устройств.
В марте 2025 года была проведена крупномасштабная операция по пресечению, в ходе которой HUMAN и Shadowserver отключили более 500 000 устройств с BADBOX 2.0 от их управляющих серверов, а Google удалил 24 приложения, распространявшие вредоносное ПО, из Google Play.
Позже Google подал в суд на операторов ботнета, заявив, что BADBOX 2.0 к апрелю 2025 года заразил более 10 миллионов устройств на базе Android.
Возвращение BadBox
Однако предыдущие меры по пресечению не остановили операторов BADBOX от восстановления ботнета и установления новых рекордов по ежедневным мошенническим запросам на рекламные ставки.
“На пике своего развития BADBOX 3.0 генерировал около 40 миллиардов запросов на ставки в день и более 4% всего трафика CTV, наблюдаемого платформой Human Defense Platform”, — сообщает HUMAN.
“Объем BADBOX 3.0 превысил объем предыдущего рекордсмена VASTFLUX более чем в три раза и представляет собой пик, превышающий совокупный объем всех опубликованных расследований Satori за последние пять лет”.
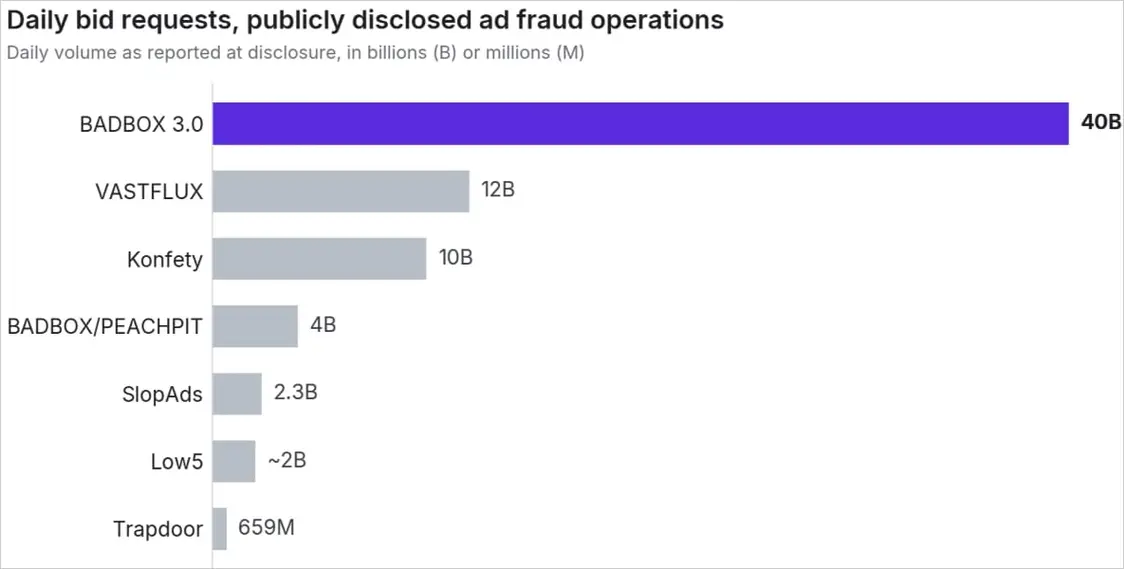
Источник: HUMAN
Метод действия остается прежним: заражение дешевых телефонов, планшетов и ТВ-приставок, работающих на Android Open Source Project (AOSP), вредоносным ПО, которое осуществляет рекламное мошенничество и проксирование трафика.
Вредоносное ПО осуществляет рекламное мошенничество, воспроизводя видеорекламу в скрытых окнах, при этом выдавая себя за легитимные потоковые приложения, чтобы запросы выглядели правдоподобно.
HUMAN также зафиксировал мошеннические запросы на вставку рекламы на стороне сервера (SSAI), которые вводили рекламодателей в заблуждение, заставляя их полагать, что реклама воспроизводилась на потоковых устройствах, хотя на самом деле никакого устройства или видеорекламы не было.
Модуль проксирования также включал зараженные устройства в одну из 11 сетей резидентных прокси без ведома или согласия владельцев.
Одна из этих сетей, PXYEDGE, была идентифицирована как ребрендинговый преемник IpMoYu, сервиса резидентных прокси, ранее связанного с BADBOX 2.0.
Исследователи утверждают, что PXYEDGE рекламировала около 200 000 прокси-узлов, в то время как их мониторинг показал пик уникальных подключений около 340 000.
HUMAN сообщает, что часть мошеннического рекламного трафика также направлялась через эти резидентные прокси, чтобы выглядеть легитимно и обходить фильтры защиты от злоупотреблений.
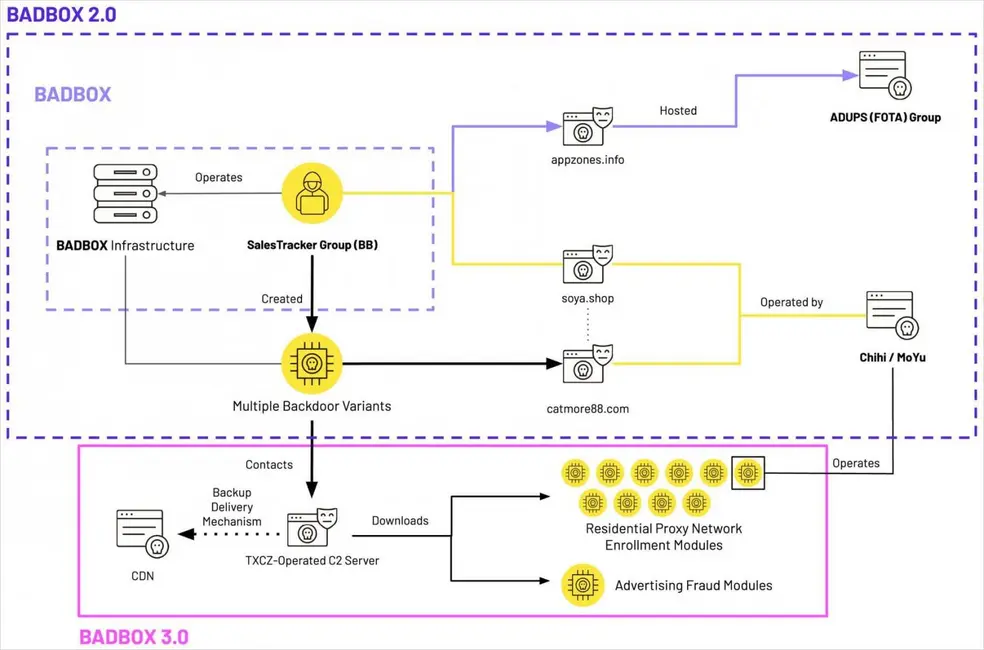
Источник: HUMAN
Исследователи связали вредоносное ПО с конкретным китайским производителем электроники через его домены, специфичные для устройств проверки в коде, предустановленный на заводе лаунчер для ТВ и сопровождающего репозиторий.
Зараженные устройства загружают модули вредоносного ПО из общедоступных репозиториев кода, в то время как те же полезные нагрузки также зеркалируются на различных хостинговых платформах для избыточности и устойчивости к отключениям.
HUMAN сообщает, что компания также участвовала в операции Google по пресечению связанной вредоносной операции XCPE ранее в этом месяце, которая включала отключение нескольких C2-доменов, используемых BADBOX 3.0.
Кроме того, был отключен один из репозиториев вредоносного ПО, в то время как HUMAN заявляет, что его системы теперь фильтруют мошеннический рекламный трафик, связанный с BADBOX 3.0.
Однако HUMAN предупреждает, что операторы ботнета, вероятно, адаптируются к последним мерам по пресечению, как они делали это в прошлом.
Пользователям следует покупать сертифицированные устройства Android только у надежных производителей и убедиться, что Play Protect доступен и активен.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Bill Toulas


