Современные модели ИИ становятся все лучше в поиске уязвимостей в кибербезопасности, возможно, даже слишком хороши. Теперь спешка с устранением этих недостатков может фактически нарушить работу тех самых систем, которые они призваны защищать.
Как сообщила во вторник газета The Washington Sun со ссылкой на источники, знакомые с ситуацией, Агентство национальной безопасности (АНБ) и руководители с Уолл-стрит заявили членам Конгресса, что недавние сбои в работе технологий были вызваны попытками устранить уязвимости безопасности, обнаруженные ИИ.
«Эти модели выявляют масштабные уязвимости, что повышает срочность немедленного исправления», — сообщил The Sun представитель Конгресса, осведомленный о ситуации. «Они пытаются внедрить множество исправлений одновременно — больше, чем система была рассчитана».
Это сообщение появилось после недели крупных сбоев в работе государственных учреждений и крупнейших американских компаний.
Все началось в четверг, 12 ноября, когда Microsoft столкнулась с масштабным сбоем, который нарушил работу Outlook, Teams и других сервисов Microsoft 365 по всему миру почти на 24 часа. Позже Microsoft заявила, что сбой был частично вызван обновлением в июле, содержавшим программный сбой, который мог перегрузить серверы и привести к их отказу.
На следующий день Федеральное управление гражданской авиации (FAA) распорядилось о приостановке полетов по всей стране, которая продлилась более четырех часов. Представители заявили, что телекоммуникационная проблема, ответственная за приостановку полетов, могла возникнуть из-за маршрутизатора, установленного во время планового технического обслуживания. Согласно FAA, проблемы начались, когда чрезмерный сетевой трафик перегрузил устаревшую телекоммуникационную инфраструктуру.
Затем в понедельник клиенты некоторых крупнейших банков Америки сообщили о проблемах с доступом к своим счетам и переводом денег. JPMorgan Chase позже обвинил в этом программный сбой во внутренних системах, который задержал транзакции.
Ни Microsoft, ни JPMorgan Chase публично не связали свои сбои с усилиями по устранению уязвимостей, обнаруженных ИИ. FAA также предложило иное, более конкретное объяснение своего телекоммуникационного сбоя. Хотя официальные лица и эксперты по кибербезопасности считают, что спешка с исправлением уязвимостей, обнаруженных ИИ, может способствовать широкой нестабильности, остается неясным, сколько из недавних сбоев можно напрямую связать с этой проблемой.
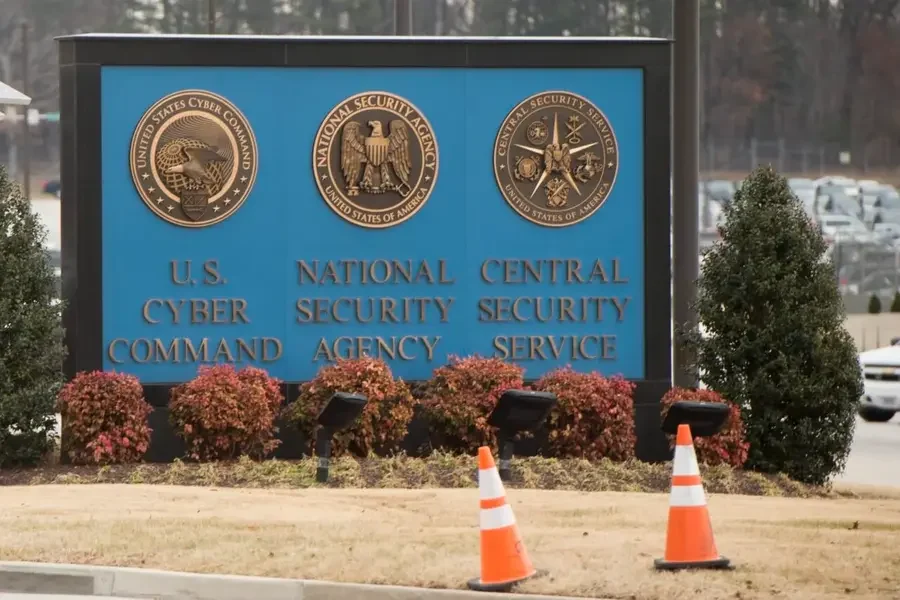
И совсем недавно АНБ столкнулось со сбоем во вторник, затронувшим его засекреченную внутреннюю сеть связи. Директор Национальной разведки Джей Клейтон заявил Fox Business во вторник, что сбой АНБ был вызван программными исправлениями, устраняющими недавно обнаруженные уязвимости PHP. Reuters сообщило, что уязвимости были обнаружены с помощью ИИ.
Теперь Клейтон — не единственный представитель правительства, связывающий недавние сбои с усилиями по устранению уязвимостей безопасности, обнаруженных ИИ.
«На данный момент нет никаких признаков того, что эти инциденты являются результатом кибератаки, иностранного вмешательства или какой-либо скоординированной деятельности», — заявил сенатор Марк Уорнер, заместитель председателя Комитета Сената по разведке, Financial Times. «Вместо этого, похоже, происходит следствие того, как быстро искусственный интеллект меняет ландшафт кибербезопасности».
Эксперты по кибербезопасности также предупреждают, что проблема может усугубиться.
«Мы теперь полностью зависим от программных систем, которые почти никто не понимает от начала до конца, которые могут отремонтировать все меньше людей, и которые злоумышленники теперь могут проверять со скоростью машины», — написал в X эксперт по кибербезопасности Николь Перлрот.
На слушаниях в Комитете Палаты представителей по внутренней безопасности в среду министр внутренней безопасности Марк Уэйн Маллин подтвердил, что официальные лица не видели никаких признаков того, что эти инциденты связаны между собой. Тем не менее, в своем письменном показании Маллин предупредил, что кибератаки по-прежнему представляют угрозу, и заявил, что хакеры, связанные с Ираном, уже несколько месяцев нацеливаются на американскую инфраструктуру.
«Киберпреступники, связанные с правительством Ирана, и проиранские киберпреступники нацеливались на сети критической инфраструктуры США с начала конфликта с Ираном в начале этого года», — сказал Маллин.
Он добавил, что атаки были нацелены на транспорт, здравоохранение, водоснабжение, энергетику и финансовые услуги. По словам Маллина, такие операции исторически приводили к «локализованным и минимально разрушительным последствиям», хотя он и предупредил, что уязвимости в критической инфраструктуре могут привести к более серьезным последствиям.
На данный момент недавние сбои кажутся техническими сбоями, а не скоординированными кибератаками. Но если сообщения об исправлении безопасности на основе ИИ верны, то усилия по обеспечению безопасности компьютерных систем могут создавать совершенно новый набор проблем.
АНБ и JPMorgan Chase не ответили немедленно на запросы о комментариях.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Bruce Gil