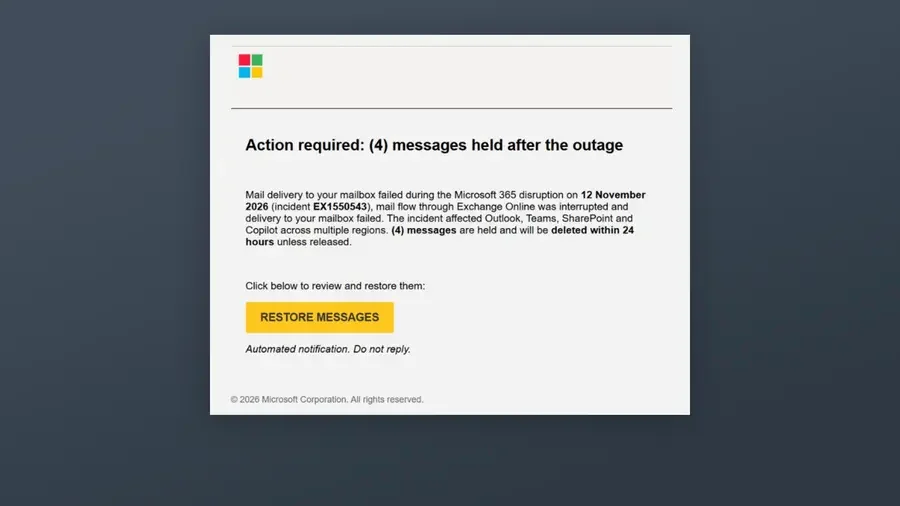
Microsoft предупреждает о фишинговых письмах, в которых утверждается, что задержанные сообщения будут удалены, если получатель не предпримет действий в течение 24 часов.
После крупного сбоя Microsoft 365, произошедшего 12 ноября, киберпреступники начали рассылать поддельные уведомления о сбоях, которые выглядят так, будто отправлены Microsoft, согласно данным Microsoft Threat Intelligence в LinkedIn.
Мошенники используют подлинный номер инцидента EX1550543, связанный с проблемами Exchange Online. Цель — придать поддельным сообщениям видимость достоверности.
В письмах утверждается, что некоторые сообщения были задержаны во время сбоя и будут удалены через 24 часа, если пользователь не перейдет по ссылке для их восстановления.
Использование подлинных данных для обмана пользователей
По данным Microsoft, поддельные письма имеют темы, начинающиеся со слова «Outage» (Сбой), за которым следует шестизначный код. Имена отправителей также адаптированы под организацию получателя и содержат фразы вроде «Outage Notification» (Уведомление о сбое) или «Service Health» (Состояние службы).
Microsoft выявила три домена отправителей, используемых в кампании: moments-notice.com, planetmaison.com и newbooker.com.
Microsoft описывает эту атаку как попытку фишинга, направленную на получение учетных данных для входа. Однако компания не смогла подтвердить, что какие-либо пароли были фактически украдены или установлено вредоносное ПО.
Как защитить себя
Microsoft рекомендует пользователям и организациям проверять любые сбои в работе служб непосредственно через официальный центр администрирования Microsoft 365, а не переходить по ссылкам в неожиданных письмах. Для тех, у кого нет прав администратора, существует также общедоступная страница состояния Microsoft 365.
Поэтому любой, кто получит сообщение о необходимости восстановления задержанных электронных писем, не должен переходить по ссылкам и раскрывать какие-либо данные для входа.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Andreas Thors