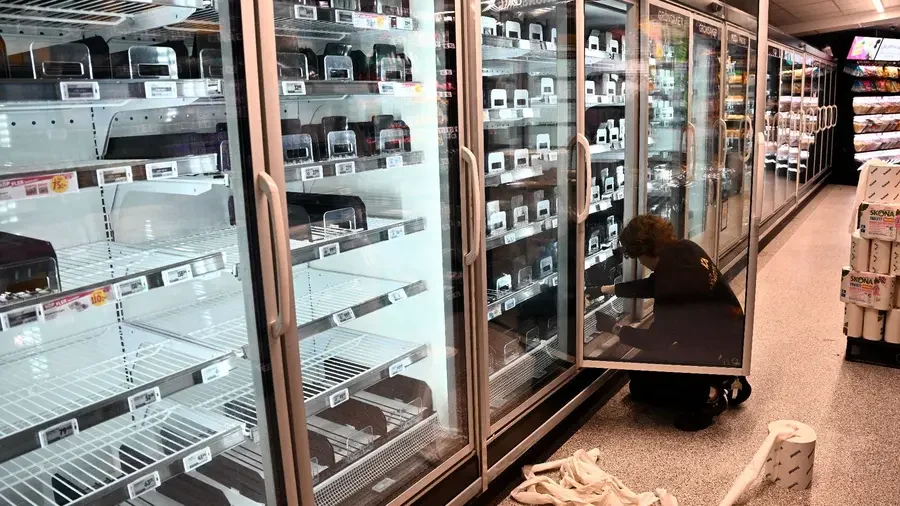
После разрушительных взломов, из-за которых европейские холодильники нагрелись до 50 градусов Цельсия, уничтожив запасы продовольствия, Великобритания провела общенациональное обновление программного обеспечения, чтобы гарантировать, что подобные атаки не затронут ее холодильные установки. Хотя считалось, что Великобритания избежала подобных взломов, поскольку использовала другие устройства, чем те, что применялись в континентальной Европе, обнаружилась еще более серьезная проблема. Как сообщает BBC, исследователи безопасности в конце октября выявили другой недостаток, который мог бы нанести еще больший ущерб, если бы его обнаружили хакеры. С тех пор были предприняты усилия по усилению безопасности по всей Великобритании, и теперь холодильники в супермаркетах, на складах и в других местах защищены. Консультанты по холодильному оборудованию Omega Solutions первыми выявили проблему, прежде чем в ее решении приняли участие Национальный центр кибербезопасности (NCSC), Департамент окружающей среды, продовольствия и сельского хозяйства (Defra) и Агентство по безопасности пищевых продуктов (FSA). В качестве меры предосторожности доступ к Интернету был заблокирован для тысяч устройств, управляющих десятками тысяч холодильников, а ИТ-специалисты супермаркетов были вынуждены иногда физически изолировать устройства, отключая сетевые кабели. «С точки зрения бизнеса это могло бы иметь разрушительные последствия, связанные с перебоями в работе и проблемами в цепочке поставок. На наших складах хранятся продукты на миллионы фунтов, которые могли бы испортиться, если бы хакеры узнали об этом методе атаки», — предупредил один из сотрудников супермаркета. Проблема, которую они пытались решить, заключалась в наиболее популярных контроллерах холодильного оборудования, используемых по всей Великобритании и производимых британской фирмой Resource Data Management (RDM). Было обнаружено, что эти контроллеры имели недостаток безопасности аутентификации, аналогичный тем, которые были взломаны в Европе, хотя RDM отмечает, что для взлома ее устройств потребовалось бы наличие конкретного аппаратного обеспечения. Однако это аппаратное обеспечение свободно доступно. С тех пор RDM подтвердила, что во время процесса установки исправлений не было никаких признаков вредоносной активности на каких-либо ее контроллерах. Ситуация во Франции, Бельгии и других европейских странах была гораздо более мрачной. После первоначальной атаки на Францию в октябре последовала новая волна атак, охватившая супермаркеты и даже банки крови. Даже холодильники на базе США не были в безопасности. Хотя никакой ответственности за атаки на себя никто не взял, Франция возложила вину на Иран — что правительство этой страны отрицает.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oliver Haslam