J.P. Morgan Chase предупредил о нарушении безопасности данных после кибератаки на стороннего поставщика услуг, в результате которой была раскрыта личная информация клиентов и маркетинговые данные.
Банк сообщил, что инцидент не повлиял на работу его сервисов и не связан с перебоями в обслуживании, произошедшими ранее на этой неделе.
“Мы узнали, что третьи стороны, предоставляющие услуги фирме, стали целью кибератаки”, — говорится в заявлении фирмы в X.
“По результатам нашего расследования на данный момент мы полагаем, что злоумышленники получили доступ к определенным маркетинговым данным, хранящимся у этих поставщиков, которые могут включать имена и адреса электронной почты некоторых клиентов”.
J.P. Morgan Chase Bank является крупнейшим банком США по размеру активов, которые на июнь 2026 года составляли около 4,1 трлн долларов. Его подразделение потребительского банкинга насчитывает около 78 миллионов активных цифровых клиентов.
Visa и Mastercard отдельно подтвердили инциденты со сторонними поставщиками в заявлениях для СМИ, хотя и не подтвердили какого-либо воздействия на клиентов.
Эти две компании являются крупными операторами глобальных платежных сетей, присутствующими более чем в 200 странах и обрабатывающими годовой объем транзакций в несколько триллионов долларов США.
“Visa осведомлена об этих заявлениях. Они связаны с инцидентом, затронувшим стороннего поставщика услуг в Азиатско-Тихоокеанском регионе”, — сообщил представитель Visa изданию BleepingComputer.
“Системы Visa не были задействованы и не пострадали. Никакие платежные данные, такие как номера карт, не были затронуты. Это не связано с какими-либо сбоями в системах в различных отраслях на прошлой неделе”.
Mastercard сообщила BleepingComputer, что они “недавно были проинформированы об инциденте у стороннего поставщика, который привел к раскрытию ограниченного объема адресов электронной почты — неплатежной информации — от небольшой части держателей карт, участвующих в определенной программе льгот”.
Представитель Mastercard заверил, что “платежная сеть Mastercard и возможность использования карт людьми не затронуты”.
“На данный момент утечка локализована, и наши команды работают с поставщиком, чтобы при необходимости оказать поддержку пострадавшим держателям карт”.
Группа n0n ransomware взяла на себя ответственность за атаку
11 ноября 2026 года группа n0n ransomware взяла на себя ответственность за атаку на Qubole, предположительно являющуюся сторонним поставщиком, услугами которого пользуются платежные системы.
Qubole — это компания, занимающаяся облачной аналитикой данных, принадлежащая Idera, используемая для облачной аналитики данных, автоматизированной обработки, анализа в реальном времени и отчетности.
В период с 14 по 26 октября 2026 года хакеры использовали скомпрометированные учетные данные Qubole для доступа к средам AWS клиентов через роли IAM, которые компании ранее настроили для предоставления доступа Qubole.
Предположительно, они украли 53,9 ГБ данных в 30 743 файлах непосредственно из Qubole, включая контракты с клиентами, записи о ценах, информацию о сотрудниках и пробных пользователях, а также производственные данные.
Кроме того, они заявили, что располагают почти одним петабайтом данных из клиентских сетей Qubole.
n0n опубликовала украденные данные Chase, Visa и Mastercard на своем сайте вымогательства 16 ноября 2026 года.
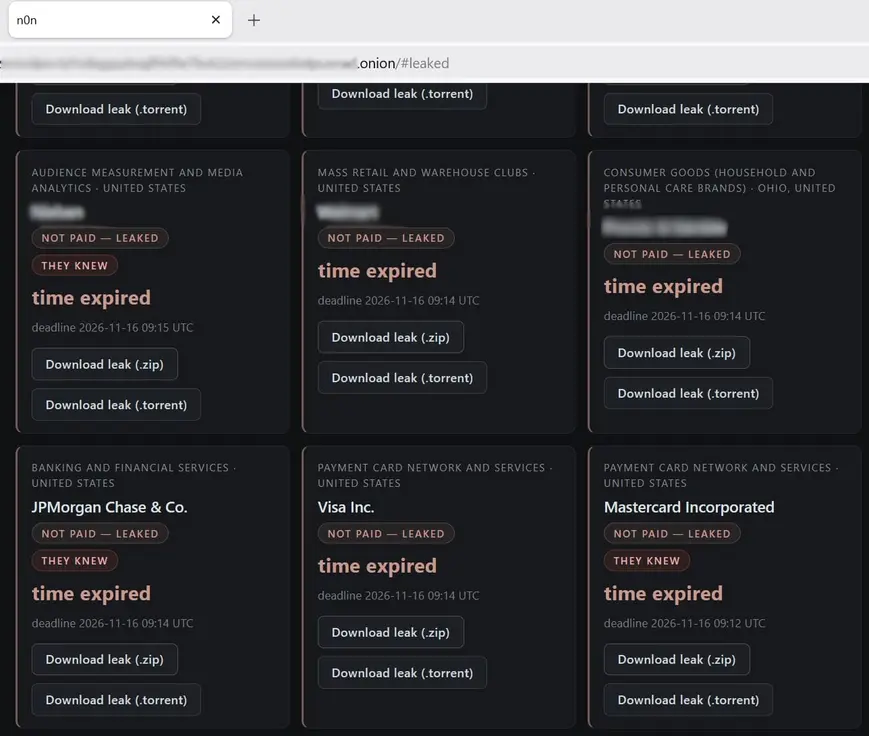
Источник: BleepingComputer
Хакерская группа заявила, что связалась с Qubole и некоторыми из пострадавших компаний до публичных сообщений от Sentra и Wiz, детализирующих атаки, но их требования о выкупе были проигнорированы.
BleepingComputer связался с Qubole для получения комментариев по поводу заявлений злоумышленников, но на момент публикации ответа не получил.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Bill Toulas