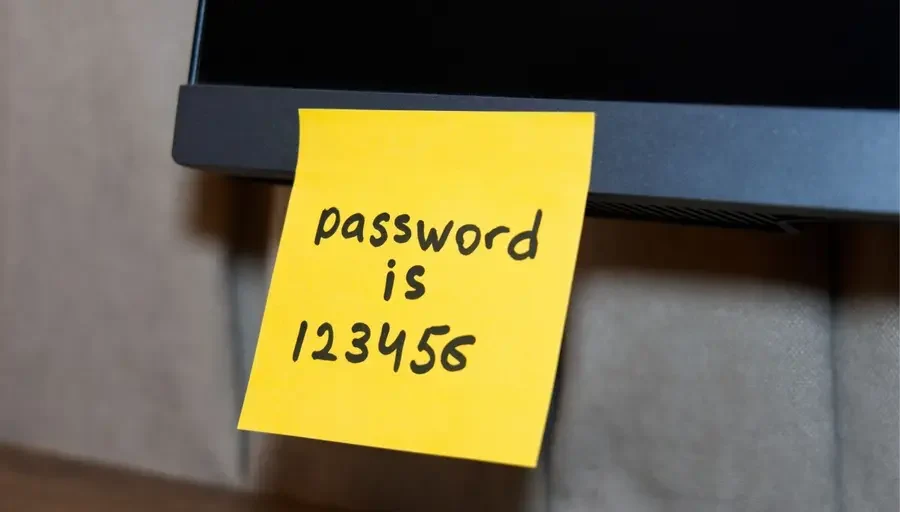
Снова добро пожаловать в PWNED, где мы критикуем организации, которые сами себе навредили, пренебрегая правилами безопасности. На этот раз речь пойдет о любимом низкотехнологичном менеджере паролей всех времен: стикере.
Эту жуткую историю рассказал Кристиан Эспиноса, сертифицированный пентестер с 30-летним стажем и генеральный директор компании по безопасности Blue Goat Cyber. Эспиноса поделился случаем, когда критически важные учетные данные были выставлены на всеобщее обозрение в офисе.
Во время обхода офиса клиента он заметил пароль, написанный на стикере, приклеенном к монитору сотрудника. Записывать пароль в физически защищенный бумажный блокнот еще допустимо, но клеить его на компьютер — точно нет.
«Прежде чем получить доступ к какой-либо системе, я сначала осматриваю физическое пространство, где она находится — злоумышленники делают то же самое, когда присматриваются к цели», — объяснил Эспиноса. «Физическими уязвимостями пренебрегают гораздо чаще, чем техническими, и компании вкладываются в файрволы, хотя стикер висит в трех метрах от входной двери».
Эспиноса сфотографировал стикер и сразу же попробовал войти в учетную запись этого сотрудника. Успешно. Затем он попробовал тот же пароль для VPN, который, судя по всему, обслуживал этот сотрудник.
Подключившись к VPN, Эспиноса получил полный доступ к корпоративной сети и всем общим дискам. Он открыл общий диск, к которому имел доступ этот сотрудник, и обнаружил там папку HR со всевозможными персональными данными (ПДн) сотрудников: домашними адресами, водительскими правами и отсканированными формами W-4. Там даже были таблицы с зарплатами всех сотрудников.
Учетная запись сотрудника также имела доступ к документу со списком внутренних серверов и имен ответственных за каждый сервер (отлично для фишинга). В другом документе содержались инструкции по входу на бухгалтерский сервер.
Бухгалтерский сервер оказался настоящей сокровищницей информации о клиентах. На нем Эспиноса нашел папку с банковскими реквизитами поставщиков, счетами и платежными документами.
«В этот момент пароль, который я прочитал на стикере во время обхода, привел меня от одного рабочего стола к информации, которую можно было использовать для мошенничества с зарплатой, кражи личности или мошенничества с платежами поставщикам», — сказал Эспиноса.
Получив доступ ко всем этим данным, пентестер представил свои находки клиенту. Те немедленно отключили скомпрометированную учетную запись и начали проверять журналы доступа к VPN, чтобы выяснить, кто еще мог проникнуть в сеть. Затем они обыскали офис, чтобы проверить, не выставил ли кто-то еще пароль на стикере. Наконец, они ужесточили права доступа к папкам HR и бухгалтерии, чтобы доступ к данным имели только те, кому это действительно необходимо.
Уроки здесь очевидны. Не выставляйте свои пароли напоказ и, что еще важнее, ограничьте круг лиц, имеющих доступ к файловым ресурсам с критически важными данными, такими как информация о сотрудниках или клиентах.
«Больше всего клиента поразило то, как легко атака могла бы продолжиться после того, как я покинул здание, — предположил Эспиноса. — Кто-то мог сфотографировать этот стикер, уйти, подключиться к VPN позже той же ночью и начать просматривать данные о сотрудниках и финансовые документы из другого места». ®
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Avram Piltch