
Сообщается, что убытки от дипфейк-мошенничеств в 2026 году уже превысили прошлогодний показатель на 263%, согласно данным TRM Labs, что подчеркивает растущую проблему безопасности криптовалют, при которой злоумышленники все чаще манипулируют авторизованными пользователями, а не взламывают блокчейн-код.
Новый Индекс внедрения ИИ в преступность от этой блокчейн-аналитической компании классифицирует мошенничества как единственную категорию криптопреступлений, где искусственный интеллект достиг «Зрелого» уровня внедрения.
TRM сообщает, что количество отчетов, связанных с использованием ИИ мошенниками, включая дипфейки, чат-боты и приманки на базе ИИ, выросло примерно в 13 раз с 2022 года.
Этот сдвиг выявляет уязвимость, которую традиционная безопасность смарт-контрактов не устраняет. Учетная запись на бирже может быть должным образом аутентифицирована, аппаратный кошелек может корректно подписать транзакцию, а смарт-контракт может выполниться в точности так, как запрограммировано, но средства все равно могут попасть к злоумышленнику, если дипфейк убедит человека, управляющего этими системами, одобрить транзакцию.
Это возлагает большую часть бремени безопасности на момент перед авторизацией, когда биржа решает, является ли запрос на восстановление учетной записи подлинным, подписант казначейства одобряет перевод, или частное лицо принимает платежные инструкции от того, кого оно считает знакомым.
Мошенничества с ИИ достигают зрелости по мере масштабирования имитации
Индекс TRM измеряет распространенность ИИ в различных типах преступлений, широту его использования на таких этапах, как таргетинг и обман, а также сложность используемых инструментов.
Фирма заявила, что ее более широкая серия, охватывающая все отчеты о мошенничестве, в которых упоминается ИИ, увеличилась примерно в 25 раз с 2022 года. Этот показатель также включает случаи, когда жертвы использовали потребительские инструменты ИИ при расследовании подозрительного мошенничества. Более узкий 13-кратный рост изолирует отчеты, в которых сами мошенники использовали ИИ.
TRM также сообщила, что зарегистрированные убытки, связанные с дипфейк-мошенничествами в 2026 году за период, охваченный ее отчетом от 17 августа, были на 263% выше, чем зарегистрированный итог за весь 2025 год.
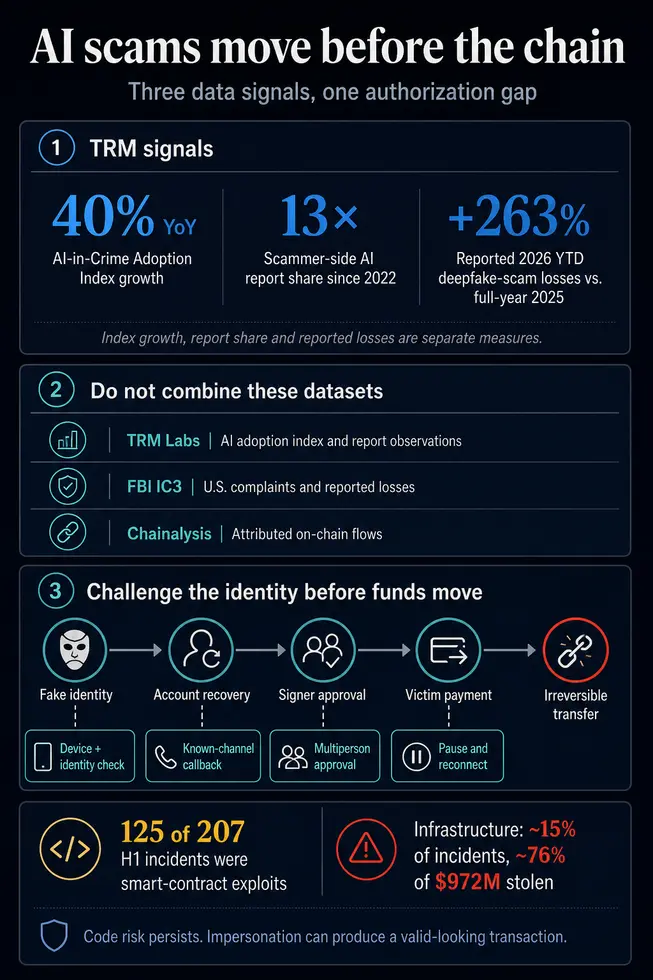
Примечательно, что другие наборы данных, тем не менее, указывают в том же направлении.
Chainalysisсообщила, что приток средств в мошенничества с выдачей себя за других вырос более чем на 1400% год к году, и обнаружила, что мошеннические операции с видимыми ончейн-связями с поставщиками услуг ИИ приносили в среднем в 4,5 раза больше дохода, чем операции без таких связей.
Компания предупреждает, что эти цифры основаны на адресах, которые она идентифицировала, и могут измениться по мере улучшения атрибуции.
В Отчете ФБР о киберпреступности за 2025 год зафиксировано 22 364 жалобы с дескриптором, связанным с ИИ, и 893,35 миллиона долларов связанных с ними зарегистрированных убытков. Отдельно жалобы с дескрипторами криптовалют составили 11,37 миллиарда долларов убытков.
| Источник | Взгляд на проблему | Сигнал 2025 года |
|---|---|---|
| TRM Labs | Внедрение ИИ на этапах преступлений и наблюдения на основе отчетов | Мошенничества — единственная категория со Зрелым внедрением ИИ; доля отчетов об использовании ИИ мошенниками примерно в 13 раз выше уровня 2022 года |
| ФБР IC3 | Жалобы в США и скорректированные зарегистрированные убытки | 181 565 жалоб с дескриптором криптовалют принесли убытки в 11,37 млрд долларов; 22 364 жалобы с дескриптором, связанным с ИИ, принесли убытки в 893,35 млн долларов |
| Chainalysis | Глобальные потоки, приписанные к идентифицированным ончейн-адресам мошенников | Не менее 14 млрд долларов достигли идентифицированных адресов, с прогнозом выше 17 млрд долларов по мере расширения атрибуции |
В совокупности эти наборы данных показывают, почему ИИ становится все более полезным для мошенников: он делает имитацию более дешевой, убедительной и легкой для масштабирования.
Один злоумышленник может поддерживать разговоры с жертвами на нескольких языках. Синтетическое видео может усилить ложную личность во время удаленной верификации. Клонирование голоса может имитировать руководителя или члена семьи. Сгенерированные ИИ документы, профили и сообщения могут сделать мошеннический запрос последовательным в нескольких каналах.
Взлом все чаще происходит до подписи
Проблема становится более серьезной в криптовалютах, потому что транзакции трудно отменить после авторизации.
Отдельный обзор TRM хакерских атак на криптовалюты в первом полугодии показал, что уязвимости смарт-контрактов оставались распространенными, но самые крупные потери были сосредоточены в инфраструктурных и операционных компрометациях.
Такие атаки могут включать украденные учетные данные, закрытые ключи или другие формы доступа, которые позволяют злоумышленнику отдавать инструкции, которые базовый блокчейн принимает как легитимные.
Дипфейки расширяют эту проблему, помогая злоумышленникам получить сотрудничество, а не просто украсть доступ.
На бирже злоумышленник может выдать себя за клиента во время восстановления учетной записи, изменить факторы аутентификации и добавить новый адрес для вывода средств. Каждый последующий шаг может казаться действительным, потому что злоумышленник уже скомпрометировал решение об идентификации, которое контролирует доступ.
Это делает проверки личности после регистрации все более важными. FinCEN предупредила финансовые учреждения обращать внимание на несоответствия в идентификационной информации, подозрительные изменения устройства или местоположения, сторонние инструменты для веб-камер, сопротивление многофакторной аутентификации и быстрые транзакции после изменений в учетной записи.
Таким образом, изменение фактора восстановления, за которым следуют новое устройство, новый адрес для вывода средств и немедленный перевод, может потребовать более строгой верификации, прежде чем активы покинут платформу.
Корпоративные казначейства также сталкиваются с аналогичным риском.
Синтетический голос или видео руководителя могут оказать давление на сотрудника, чтобы тот одобрил перевод, изменил подписанта или добавил новый платежный адрес. Аппаратные кошельки могут подтвердить, что правильный закрытый ключ подписал транзакцию, но они не могут определить, был ли обманут человек, контролирующий этот ключ.
Многостороннее одобрение, заранее установленные каналы подтверждения и задержки перед активацией недавно добавленных адресов для вывода средств могут переместить критическое решение за пределы канала связи, контролируемого злоумышленником.
ФБР также предупредило, что северокорейские IT-специалисты использовали ложные личности, манипулированное видео, инструменты ИИ и инфраструктуру удаленного доступа для получения должностей, которые могут предоставить привилегированный доступ к корпоративным системам и криптовалютам.
Для частных держателей атака может быть еще проще. Убедительный видеозвонок, голосовое сообщение или профиль могут убедить жертву лично совершить платеж. В этом случае мониторинг блокчейна начинается только после того, как произошел решающий сбой безопасности.
Ончейн-инструменты остаются полезными для обнаружения подозрительных потоков, отслеживания украденных активов и поддержки заморозок там, где могут вмешаться централизованные посредники. Однако они менее эффективны для остановки транзакции, которая выглядит легитимной, потому что жертва или уполномоченный подписант добровольно одобрили ее.
Таким образом, данные TRM указывают на пробел в безопасности, который находится за пределами самого смарт-контракта.
Криптокомпаниям по-прежнему нужны аудиты контрактов, защита закрытых ключей, симуляция кошельков и мониторинг транзакций. Но по мере того, как ИИ делает имитацию более эффективной, все более важным контролем может стать тот, который ставит под сомнение, кто отдает инструкции, прежде чем будет подписана необратимая транзакция.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


