Очередной день — очередная угроза безопасности. На этот раз Etherscan предупреждает пользователей после обнаружения попыток несанкционированного доступа к своей системе поддержки клиентов, которая могла быть взломана. Но время выбрано наихудшим образом для отрасли, которая и так борется с растущим списком кибератак.
Предупреждение появилось всего через несколько дней после того, как хакеры использовали уязвимость в Optimizely, внедрив вредоносный код на сайты 178 организаций. В число пострадавших вошли HSBC, BBC, Ledger, IKEA, Salesforce, Zoom и CNN.
Тем временем криптоплатформы столкнулись с отдельными атаками, включающими скомпрометированные API-ключи, уязвимости протоколов и кражу данных клиентов. Традиционный банкинг также не остался в стороне: недавно французский банк потерял около €100 млн из-за действий хакеров.
Итак, в какую эпоху безопасности мы вступаем? Проблема больше не ограничивается криптобиржами или экспериментальными DeFi-протоколами. Банки, технологические компании, платежные провайдеры и блокчейн-бизнесы все чаще оказываются подвержены рискам одной и той же взаимосвязанной цифровой инфраструктуры.
Взломаны Etherscan, Optimizely и 178 сайтов: в безопасности никто не чувствует
Всего несколько минут назад Etherscan сообщил, что злоумышленники пытались получить несанкционированный доступ к его системе поддержки клиентов и тикетов Freshworks. Компания проводит расследование и приняла меры предосторожности. Она не подтвердила, что записи клиентов были успешно получены, но предупредила пользователей о подозрительных сообщениях от службы поддержки, неожиданных ссылках и запросах конфиденциальной информации.
Особую актуальность этой проблеме придает тот факт, что выдача себя за сотрудника поддержки остается эффективным способом кражи криптовалюты и денег. Злоумышленник, выдающий себя за представителя Etherscan, может использовать существующий запрос пользователя в службу поддержки, чтобы фишинговое сообщение выглядело легитимным.
Но Etherscan — далеко не единственная компания, столкнувшаяся с вопросами безопасности на этой неделе. Всего два дня назад хакеры использовали уязвимость в процессе регистрации Web Experimentation от Optimizely. Они внедрили вредоносный JavaScript в проекты клиентов, что позволило коду выполняться на сайтах, использующих пострадавшее программное обеспечение.
Исследователи безопасности выявили 178 организаций, на сайтах которых был обнаружен вредоносный код. В список вошли HSBC, BBC, Ledger, Zoom, Salesforce, CNN и Equifax. Внедренный скрипт пытался заменить адреса криптовалютных кошельков на адреса, контролируемые злоумышленниками. Он также нацеливался на данные платежных карт, файлы cookie и скриншоты, а также пытался доставить эксплойт-код для старых iPhone.
Optimizely подтвердила наличие уязвимости и заявила, что удалила внедренный код и устранила проблему. В отчете об инциденте от 17 ноября говорится, что несанкционированная сторона использовала процесс регистрации, а не похищала пароли администраторов клиентов.
Финансовый ущерб остается неясным. Сообщается, что следователи не смогли установить, сколько посетителей пострадало и увенчались ли попытки кражи успехом.
Неприятный вывод заключается в том, что злоумышленникам не нужно было взламывать 178 отдельных компаний. Они использовали одного поставщика программного обеспечения, чей код был встроен на сотни веб-сайтов.
Криптобиржи и банки несут потери
Проблемы безопасности криптовалют выходят за рамки инцидентов с Etherscan и Optimizely. Трекер взломов DeFiLlama зафиксировал несколько атак за неделю, включая инцидент с Lighter Perps на сумму $10,39 млн, произошедший 16 ноября. Злоумышленник использовал скомпрометированный API-ключ трейдера, что позволило совершать несанкционированные выводы средств.
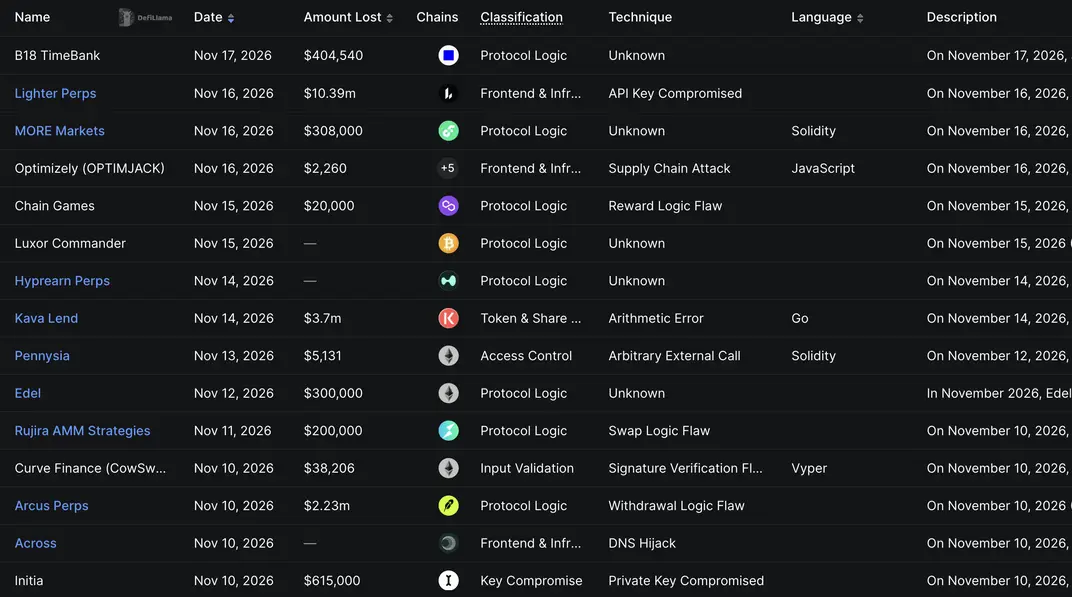
Lighter заявил, что его протокол и смарт-контракты не были скомпрометированы. Он временно приостановил вывод средств и активировал режим Guardian для предотвращения дальнейшей несанкционированной активности.
Еще один инцидент затронул MORE Markets, где злоумышленник использовал механизм кредитования для вывода примерно $308 000 в WFLOW. B18 TimeBank также пострадал от эксплойта 17 ноября, потеряв $404 540 в USDC через механизм погашения вознаграждений.
Эти инциденты демонстрируют различные слабые места в криптоинфраструктуре. Не все потери происходят из-за взломанных смарт-контрактов. Скомпрометированные учетные данные, уязвимые приложения и ошибочные механизмы авторизации могут быть не менее разрушительными.
Традиционные финансы сталкиваются с собственными проблемами. Французский кредитор Crédit Mutuel Arkéa сообщил о киберограблении в начале ноября: хакеры похитили около €100 млн с помощью мошеннических транзакций, исходивших со счетов самого банка. Банк заявил, что средства клиентов не пострадали, хотя некоторые транзакции были временно приостановлены.
Deutsche Bank также попал в заголовки новостей 17 ноября после того, как конфиденциальные внутренние документы всплыли в ходе международного журналистского расследования. Это была утечка документов, а не подтвержденный взлом текущих банковских систем.
Deutsche Bank заявил, что проверка безопасности не выявила признаков компрометации его текущей ИТ-среды, информации об учетных записях, учетных данных для входа или платежных данных. Тем не менее, это имеет серьезные последствия для геополитики.
Банковские учреждения не застрахованы от крупных инцидентов безопасности только потому, что они работают в рамках традиционных финансовых норм.
Действительно ли криптовалюта менее безопасна, чем традиционный банкинг?
Криптовалюты понесли огромные потери. Только октябрьский инцидент с Binance привел к краже цифровых активов на сумму $6,3 млрд, что делает его одним из крупнейших ограблений криптовалют в истории. Тем не менее, традиционные финансы также сталкиваются с атаками на платежную инфраструктуру, сторонних поставщиков услуг и внутренние транзакционные системы.
Инцидент с Optimizely особенно показателен. И HSBC, и Ledger оказались среди пострадавших организаций. Уязвимости было все равно, взаимодействуют ли посетители с традиционным финансовым учреждением или криптокомпанией.
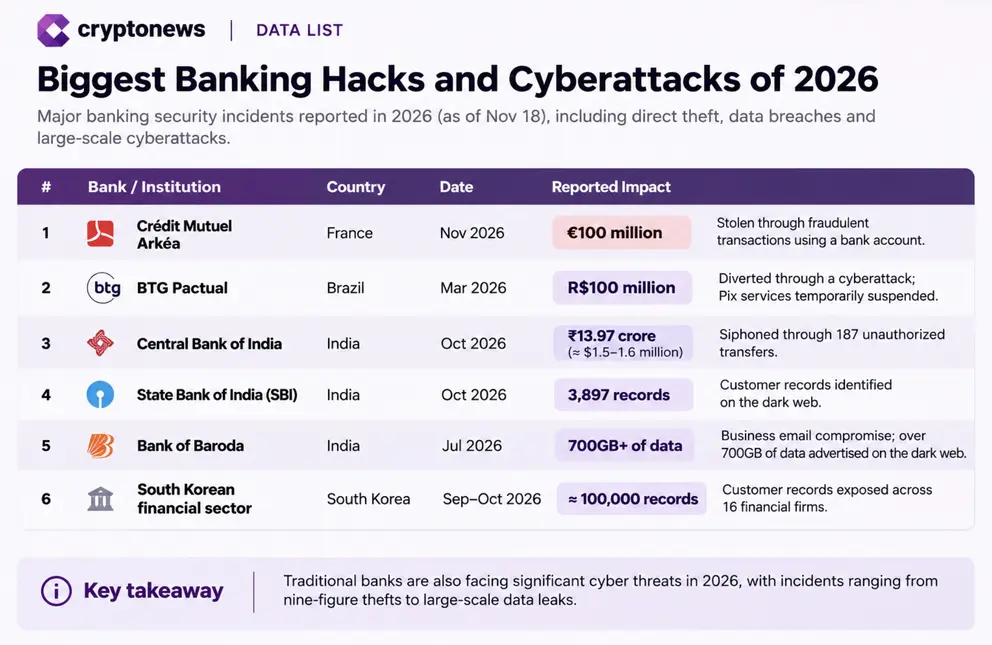
Ни одна из систем не предлагает полной защиты. Реальный вопрос в том, смогут ли компании обезопасить все более сложную инфраструктуру, связывающую их услуги. Один скомпрометированный поставщик может раскрыть сотни организаций, а один украденный пароль может обойти даже самые сложные системы безопасности.
У пользователей криптовалют есть все основания требовать более надежной защиты. Но клиентам традиционных банков не следует путать регулирование и знакомый бренд с неуязвимостью.
Учитывая возможный взлом Etherscan, этот поставщик данных присоединяется к растущему списку компаний, расследующих инциденты безопасности.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Ahmed Barakat