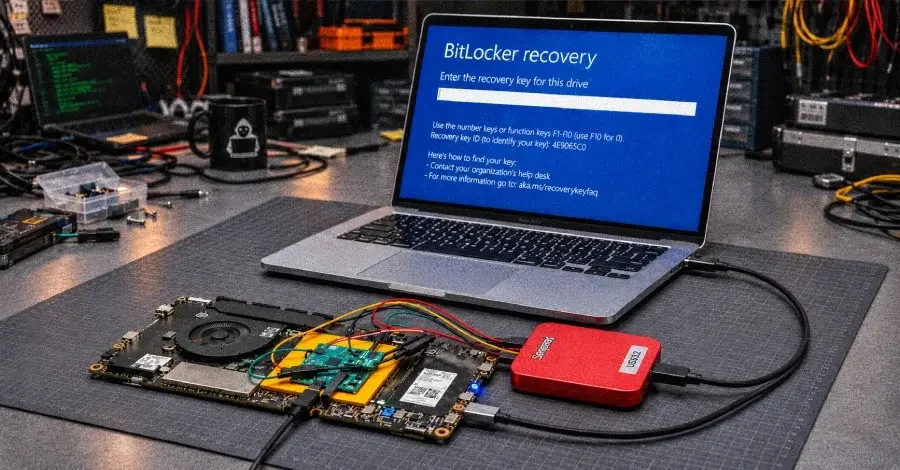
Исследователи из Технического университета Берлина обнаружили, что на некоторых ПК с процессорами AMD и Intel можно обойти защиту TPM для сброса PIN-кодов Windows Hello и BitLocker, просто открыв корпус компьютера. Это делает короткие PIN-коды уязвимыми для подбора. В лабораторных условиях исследователям удалось подобрать четырехзначный PIN-код Windows Hello на ноутбуке с AMD и шестизначный PIN-код BitLocker на ноутбуке с Intel. Оба PIN-кода были установлены самими исследователями, и для их подбора потребовалось не более 236 попыток. По расчетам исследователей, в худшем случае подбор четырехзначного PIN-кода Windows Hello займет 40 часов вместо 69 дней при работающей блокировке. Для стандартного шестизначного PIN-кода BitLocker время подбора сокращается с 19 лет до 20 дней.
AMD подтвердила наличие уязвимости в прошивке своих процессоров, позволяющей осуществить данную атаку на некоторые ПК с их чипами. Компания планирует выпустить исправления для большинства затронутых процессоров в период с ноября по февраль 2027 года. Пока исследователи рекомендуют использовать PIN-коды Windows Hello и BitLocker длиной не менее шести цифр.
TPM в этих ПК является прошивкой TPM (fTPM), встроенной в процессор. В отличие от отдельного TPM-модуля, он не имеет собственного защищенного хранилища. Сохраненное состояние, включая счетчик неверных попыток ввода PIN-кода, шифруется на флэш-чипе материнской платы. Если кто-то скопирует это состояние и затем восстановит старую копию, счетчик также сбрасывается, если только ПК не обнаружит это. Новые ПК пытаются предотвратить это с помощью счетчиков RPMC во флэш-чипе, которые могут только увеличиваться.
На ПК с AMD, использующих эти счетчики, прошивка процессора не проверяет фактическое увеличение счетчика. Небольшая плата, установленная между процессором и флэш-чипом, может заблокировать обновление и сообщить об успехе, что приведет к принятию старого состояния. Исследователи обнаружили другую уязвимость в чипах RPMC от Winbond: кратковременное падение напряжения (voltage glitch) может заставить чип раскрыть секретный ключ, которым подписываются значения счетчика. С этим ключом, который удалось извлечь примерно за секунду, можно подделать любое значение счетчика.
На протестированном ноутбуке с Intel один сбой питания оказался достаточным: прошивка ноутбука при каждой загрузке передает чипу одно и то же значение, поэтому скомпрометированный ключ продолжал работать после каждой перезагрузки.
Для теста Windows Hello исследователи атаковали заблокированный HP OmniBook 3 с процессором AMD Ryzen AI 5 330 и диском с шифрованием BitLocker. Их система подбирала PIN-коды начиная с 1000 и нашла правильный PIN-код (1235) за 236 попыток в течение 57 минут. Windows требовала перезагрузки после каждых 5 неверных попыток ввода PIN-кода на этом ноутбуке, но задержка блокировки не применялась. Стандартные настройки блокировки Microsoft блокируют TPM после 32 неверных попыток и сбрасывают одну ошибку каждые 10 минут.
Тест BitLocker проводился на Framework Laptop 13 с процессором Intel Core Ultra 5 125H и флэш-памятью Winbond. При загрузке BitLocker не устанавливает собственных ограничений, поэтому каждый сброс предоставлял новые 32 попытки. Система нашла PIN-код (123457) за 236 попыток в течение 6 минут 55 секунд.
В обоих тестах исследователи извлекли флэш-чип с материнской платы и подключили свою плату. Скрипт считывал изображение с экрана, вводил PIN-коды и перезагружал ноутбук через KVM-переключатель. Они также изменили настройки прошивки, чтобы замедлить связь ноутбука с флэш-чипом, поскольку их плата не могла работать на полной скорости.
Исследователи выдвигают еще два утверждения, которые не были проверены в их тестах. Любой из методов может быть использован против любого PIN-кода. Восстановленный PIN-код Windows Hello также может разблокировать ключи, привязанные к устройству, и включить единый вход на основе Hello на работе, а в некоторых конфигурациях — пройти проверку многофакторной аутентификации.
Исследователи опубликовали прошивку для атаки, схемы плат и скрипты. Они утверждают, что воспроизведение атак на RPMC не является простым процессом и требует использования их плат. Ни в статье, ни в опубликованных уведомлениях поставщиков не описаны атаки за пределами лаборатории.
Эффективность атаки зависит от процессора и флэш-чипа:
Исследователи ожидают, что уязвимость прошивки AMD затронет ПК с AMD, использующие ядро безопасности Microsoft Pluton в качестве TPM, но не продемонстрировали этого. На ПК с AMD владелец может загрузить Linux, например, с Live USB-накопителя, и выполнить команду `grep . /sys/bus/pci/drivers/ccp/*/rpmc_*` из репозитория исследователей для проверки. Вывод покажет, присутствует ли и включена ли флэш-память RPMC, что укажет на применимость одного из двух методов. Отсутствие файлов не означает отсутствия RPMC на ПК.
Для ПК с Intel исследователи не знают о подобных проверках. Владельцам придется открыть ПК и искать чип Winbond с маркировкой 25R или 74M.
AMD отслеживает уязвимость под кодом CVE-2026-43613 и присвоила ей балл CVSS 5.1 в бюллетене безопасности, опубликованном вчера. Производитель чипов заявляет, что атаки, требующие физического доступа, выходят за рамки его модели угроз безопасности продукта, но что “RPMC предназначен для предотвращения такого типа атак с использованием интерпозера”. Исследователи впервые сообщили об уязвимости в феврале.
Исправления производителя охватывают процессоры Ryzen, Ryzen AI, Ryzen Threadripper, Athlon и EPYC, а также один неуказанный продукт, для которого дата пока отсутствует. Планируемые даты касаются собственной прошивки AMD, а не уже выпущенных обновлений для ПК. Бюллетень не охватывает ПК с AMD без флэш-памяти RPMC. Также не указано, предотвратит ли обновление установку более старой, неисправленной прошивки на ПК, что, по словам исследователей, должно быть предотвращено исправлением.
Intel, чей процессор был установлен в ноутбуке, протестированном с BitLocker, заявила в своем объявлении безопасности ранее на этой неделе, что исследование “не продемонстрировало уязвимости в компоненте Intel”. Это соответствует тестам, в которых атака на ноутбук Intel потребовала использования уязвимости чипа Winbond. По словам исследователей, команда безопасности Intel назвала повторное использование значения слабостью, а не уязвимостью.
Исследователи сообщили Microsoft в апреле. По их словам, компания оценила отчет о Windows Hello как “умеренную серьезность” и ниже своего порога для немедленного исправления, не присвоила CVE или вознаграждение и обязалась повысить рекомендуемую минимальную длину PIN-кода Hello до шести цифр. По просьбе компании исследователи подали информацию об уязвимости BitLocker как отдельный отчет для другой команды. Компания отказалась предоставить им дальнейшее письменное заявление для статьи.
Отдельно, тестовая сборка Windows 11, выпущенная на прошлой неделе, устанавливает минимальную длину PIN-кода Hello для личных учетных записей в шесть цифр, с возможностью использования четырех. В примечаниях к выпуску не указана причина, и функции в этом тестовом канале могут никогда не попасть в регулярные релизы.
По словам исследователей, Winbond впервые была уведомлена о слабости своих чипов к скачкам напряжения в январе 2025 года и получила второй отчет в апреле, показывающий, что скачок также приводит к утечке ключа. Производитель флэш-памяти изучает проблему, возможно, включая новый дизайн чипа, но не взял на себя обязательств по исправлению или срокам.
Две дополнительные цифры значительно меняют показатели исследователей:
* BitLocker принимает четырехзначный PIN-код только в том случае, если администратор снижает шестизначный минимум. Указанные времена являются худшими случаями, рассчитанными на основе скоростей, измеренных на одном ноутбуке.
В мае Microsoft рекомендовала перейти с TPM-only на TPM+PIN для блокировки обхода YellowKey, в рамках мер по смягчению последствий YellowKey. Те же механизмы блокировки TPM защищают этот PIN-код.
Шаги для каждой настройки:
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Swati Khandelwal