
Google готовится расширить свои операции по безопасности криптовалют с помощью нового сервиса Multi-Party Computation (MPC), ориентированного на институциональное хранение цифровых активов. Этот шаг происходит на фоне новой уязвимости в библиотеке MPC от Fireblocks, которая подчеркивает риски, скрытые в системах управления криптоключами.
Сообщается, что Google MPC находится в закрытом предварительном доступе, и крупные финансовые учреждения тестируют сервис. Технология также используется для защиты цифровых активов на Ethereum и Solana, коммерческая доступность ожидается в начале 2027 года.
Такое совпадение по времени ставит институциональную безопасность криптовалют под новый пристальный взгляд. 26 октября CERT/CC раскрыл уязвимость в библиотеке MPC от Fireblocks, которая может ослабить защиту, разделяющую доли криптографических ключей.
Как Google MPC может изменить хранение криптоактивов
MPC позволяет нескольким сторонам участвовать в подписании транзакций, не собирая полный закрытый ключ в одном месте. Вместо этого каждый участник хранит отдельную долю ключа, и стороны совместно авторизуют транзакции.
Такая конструкция снижает риск, связанный с одним скомпрометированным устройством или инсайдером. Однако MPC не устраняет уязвимости в программном обеспечении, обрабатывающем эти доли.
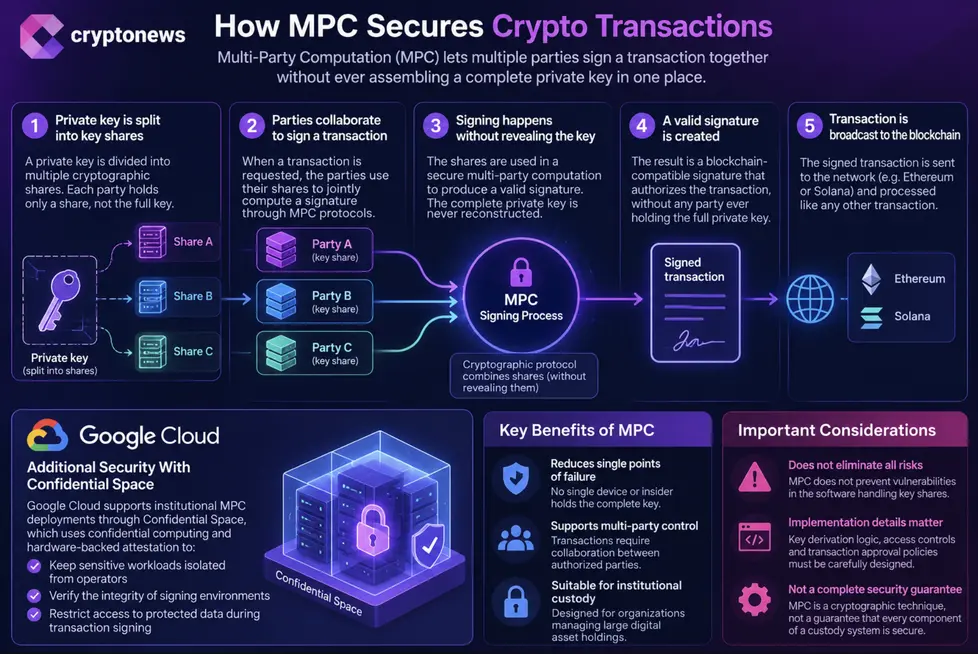
Ранее Google Cloud поддерживал институциональные развертывания MPC через Confidential Space, который использует конфиденциальные вычисления и аппаратную аттестацию. Эти меры защиты помогают проверять чувствительные рабочие нагрузки и ограничивать доступ к защищенным данным, в том числе при подписании транзакций блокчейна.
Сообщаемый сервис Google MPC позволит компании продвинуться дальше в специализированную институциональную криптобезопасность. Его привлекательность может заключаться в сочетании облачной инфраструктуры с криптографическими средствами контроля, предназначенными для организаций, управляющих значительными запасами цифровых активов.
Тем не менее, учреждениям по-прежнему придется оценивать детали реализации, политики одобрения транзакций и процедуры восстановления. Сама по себе MPC является криптографической техникой, а не гарантией того, что каждый компонент системы хранения защищен.
Уязвимость Fireblocks MPC и риски для безопасности ключей
CERT/CC опубликовал уязвимость VU#701544 26 октября, выявив недостаток в библиотеке mpc-lib от Fireblocks. Проблема затрагивает реализацию защищенного вывода ключей BIP32, когда отсутствует требуемый приватный родительский ключ.
Согласно рекомендации, библиотека может подставлять буфер, заполненный нулями, вместо отклонения операции. Если злоумышленник также получит скомпрометированную долю подписанта-потомка и связанный с ней код цепочки, он сможет восстановить родительские доли в иерархии ключей этой стороны.
Этот недостаток не раскрывает полный пригодный для трат приватный ключ. Вместо этого он ослабляет дополнительную защиту, предназначенную для ограничения того, насколько скомпрометированная доля может раскрыть связанный ключевой материал.
CERT/CC заявил, что на момент публикации рекомендации исправления от поставщика не было. Он рекомендовал хранить коды цепочек в тайне и не полагаться на защищенный вывод для изоляции долей подписантов до исправления реализации.
Этот инцидент иллюстрирует, почему безопасность Google MPC должна оцениваться на уровне реализации. Распределение приватных ключей — это один уровень защиты, но логика вывода, контроль доступа и механизмы одобрения транзакций также важны.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Ahmed Barakat


