
Ledger подтвердила наличие несанкционированного аппаратного имплантата в кошельке одного из пострадавших клиентов, в то время как независимые следователи оценивают предполагаемые кражи криптовалюты в 93,2 миллиона долларов.
В заявлении от 10 октября производитель аппаратных кошельков сообщил, что обнаружение касалось устройства, принадлежащего одному из пострадавших пользователей. Компания добавила, что CryptoBilis, авторизованный реселлер, работающий в Юго-Восточной Азии, приостановил продажу всего инвентаря аппаратных кошельков до завершения расследования.
Расследование началось после того, как клиенты сообщили о потере криптовалюты после покупки устройств Ledger у реселлера. Ledger не уточнила, сколько устройств было модифицировано, и не установила, что имплантат стал причиной всех заявленных убытков.
Ledger заявила, что не обнаружила никаких признаков компрометации своей инфраструктуры безопасности, систем или услуг.
Почему имплантированный кошелек может пройти проверку подлинности Ledger
Бывший генеральный директор Mt. Gox Марк Карпелес исследовал подозрительные устройства Ledger Nano X через Tibane Labs, которая задокументировала три поколения имплантатов Ledger Nano X, предназначенных для перехвата сид-фраз. В ее отчете сочетаются результаты анализа Джо Гранда более раннего имплантата с двумя образцами, которые Tibane исследовала в сентябре.
Согласно исследованию, имплантаты работают путем мониторинга электронных сигналов, передаваемых между безопасным элементом кошелька и его дисплеем.
При первоначальной настройке устройство Ledger генерирует 24-словную сид-фразу, которая позволяет владельцу восстановить доступ к своим криптовалютным активам. Хотя слова генерируются внутри защищенного чипа, они должны пройти через схему дисплея устройства, чтобы появиться на экране.
Tibane Labs обнаружила, что в модифицированных устройствах содержатся дополнительные микроконтроллеры, которые могут считывать данные с экрана, реконструировать сид-фразы и передавать их через сотовые модемы с SIM-картами.
Следовательно, злоумышленники могут получить учетные данные, необходимые для удаленной реконструкции кошелька жертвы, не крадя физическое устройство и не компрометируя безопасный чип Ledger.
В более ранних версиях использовались видимые провода и меньшие по размеру сменные батареи для размещения дополнительной электроники. Более продвинутая версия, исследованная в сентябре, содержала печатную плату, скрытую под экраном, с LTE-модемом, антенной и компонентами с удаленными идентификационными метками.
Эта версия сохранила оригинальную батарею и могла выглядеть нормально даже после вскрытия корпуса.
В документации по безопасности Ledger указано, что функция Genuine Check проверяет подлинность безопасного элемента, но не может обнаружить несанкционированные физические модификации, такие как шпионские имплантаты, если этот элемент остается неповрежденным.
Два образца Tibane были куплены через японские торговые площадки, а не у CryptoBilis. В ее отчете не установлена конструкция, использованная при кражах, связанных с реселлером, и Ledger публично не описывала найденный ею имплантат.
Tibane Labs предупредила, что сид-фраза, отображаемая на скомпрометированном устройстве, должна считаться скомпрометированной. Замена устройства с повторным использованием этой фразы позволит злоумышленнику получить доступ к кошельку; средства необходимо перевести на кошелек с новой фразой, сгенерированной на доверенном устройстве.
Следователи опубликовали отдельные оценки убытков свыше 90 миллионов долларов
Руководитель отдела исследований Galaxy Digital Алекс Торн сообщил 9 октября примерно о 91 миллионе долларов на 477 адресах в сетях Bitcoin, связанных с Ethereum, и Tron.
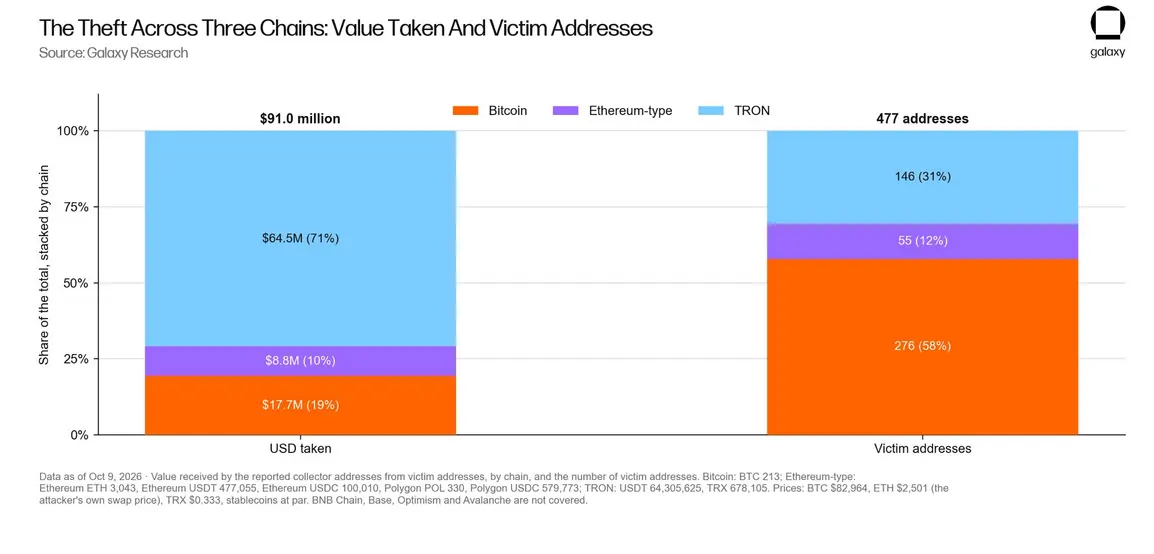
Его анализ отнес 64,5 миллиона долларов предполагаемых краж к Tron, включая примерно 64,3 миллиона USDT.
На Bitcoin пришлось еще 17,7 миллиона долларов, что эквивалентно примерно 213 BTC, в то время как Ethereum и связанные с ним сети внесли 8,8 миллиона долларов.
Отдельное расследование аналитической фирмы блокчейна Bitquery, обновленное 11 октября, насчитало примерно 93,2 миллиона долларов предполагаемых краж из 315 кошельков в шести блокчейнах. Две оценки используют разные наборы адресов и методы; ни одна из них не подсчитывает количество подделанных устройств.
Bitquery также выявила закономерности транзакций, предполагающие, что злоумышленники получили контроль над несколькими кошельками перед проведением скоординированной операции вывода средств 9 октября.
Ее анализ показал, что 25 кошельков Tron подписали одно и то же одобрение токена в течение трех секунд, что позволило вывести примерно 29 миллионов долларов в USDT за считанные минуты.
Фирма также выявила небольшие тестовые транзакции, проведенные примерно в течение двух недель перед более крупными кражами, что свидетельствует о том, что подготовка началась задолго до того, как пользователи сообщили об исчезновении средств.
В своем обновлении от 11 октября Bitquery оценила, что Tether заморозила примерно 10 миллионов долларов украденных USDT. Фирма также выявила 5,35 миллиона долларов в USDC, которые эмитент Circle мог заморозить после того, как средства прошли через Tornado Cash и Zcash.
Аналитик CryptoQuant Даркфост предложил изучить других региональных реселлеров на предмет возможного уязвимости цепочки поставок, признав при этом, что опасения были спекулятивными и не подкреплены подтвержденными доказательствами.
Ledger заявила, что связывается с пострадавшими пользователями, координирует свои действия с властями и работает над улучшением защиты от несанкционированного вмешательства.
Компания посоветовала клиентам, купившим устройства у CryptoBilis, не инициализировать неиспользуемые кошельки. Тем, кто уже завершил настройку, следует рассмотреть возможность перевода своих активов на доверенное устройство с использованием вновь сгенерированной сид-фразы.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


