
Почти 4,5 миллиона кошельков Solana за 11 месяцев стали целью мошенников, использующих поддельные платежные адреса, согласно данным блокчейн-аналитической компании Bitquery, опубликованным 9 октября 2026 года. Исследование показывает, как успешный небольшой тестовый перевод может привести к крупному платежу мошеннику.
Техника, известная как «отравление адресов» (address poisoning), внедряет в историю платежей кошелька ложную запись. Небольшой входящий перевод размещает поддельный адрес отправителя рядом с легитимным платежом. Если пользователь затем скопирует этот адрес, он может отправить средства не тому получателю.
Тестовый перевод в Solana может уйти на неверный адрес
Bitquery описывает случай от 17 ноября 2025 года, когда кошелек сначала отправил 10 долларов США в USDT на депозитный адрес биржи Gate.io. Через 12 секунд с поддельного адреса поступил «пылевой» перевод. Затем кошелек отправил второй тестовый платеж на 10 долларов на поддельный адрес, а затем 30 749,80 USDT на тот же адрес.
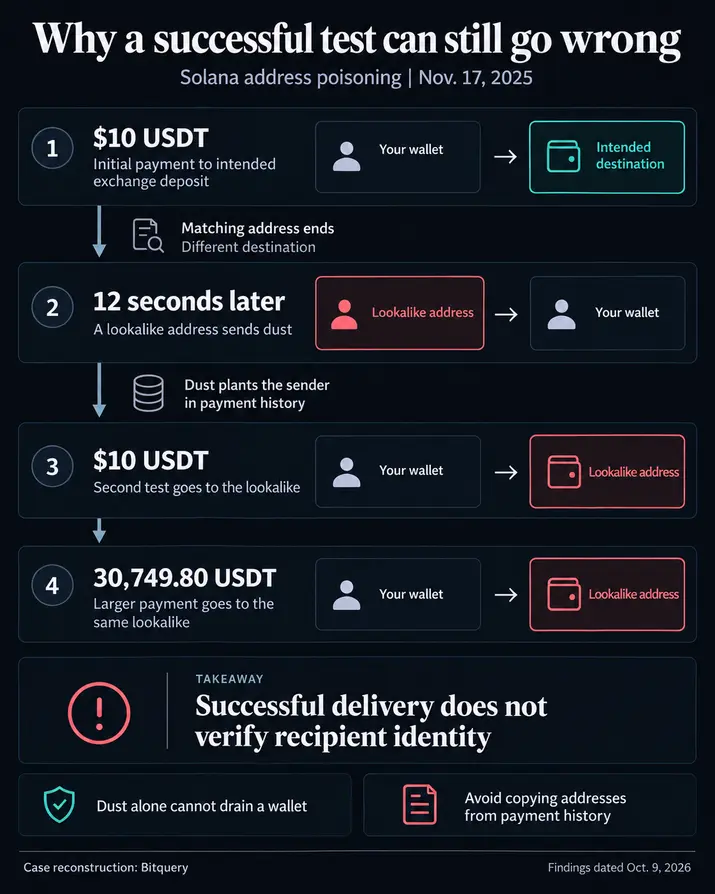
Это означает, что успешное подтверждение тестовой доставки на выбранный адрес не гарантирует, кто им управляет. Если адрес назначения был скопирован неправильно, повторение платежа приведет к повторению ошибки.
Получение «пыли» само по себе не опустошает кошелек при использовании этого механизма. Потеря происходит, когда владелец кошелька впоследствии авторизует платеж на поддельный адрес.
Bitquery насчитала 4 497 798 целевых кошельков в период с 30 октября 2025 года по 7 октября 2026 года. Правило компании требовало однодневного платежа в размере не менее 1 доллара США в SOL, USDC или USDT, за которым следовала «пыль» или поддельный стейблкоин-токен с другого адреса, совпадающего как минимум тремя символами в начале и конце адреса получателя.
Анализ убытков использовал меньшую выборку: около 3,0 миллионов кошельков, подвергшихся «отравлению» до 9 июля 2026 года. Из них 1 104 совершили соответствующие платежи на общую сумму 940 106 долларов США. Общее количество целевых кошельков не означает, что 4,5 миллиона кошельков потеряли деньги.
Общая сумма убытков является минимальной. Она учитывает платежи на сумму не менее 1 доллара США в течение 90 дней после получения первой «пыли». По истечении этого срока платеж мог быть учтен, если в тот же день поступила дополнительная «пыль». Кошельки, подвергшиеся «отравлению» после 9 июля, и платежи, не соответствующие этим правилам, были исключены. Bitquery также исключила, вероятно, существующие отношения, такие как пары с более ранними платежами или повторными платежами; некоторые подлинные кражи могли быть исключены.
Руководство Phantom по борьбе с «отравлением адресов» советует избегать адресов, скопированных из истории транзакций, и проверять адрес перед отправкой средств.
Инструкции Phantom по получению платежей разделяют проверки: сначала подтвердите точный адрес получателя и сеть, затем проверьте статус транзакции в обозревателе. Phantom также заявляет, что не может вернуть токены, отправленные на неверный адрес.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Liam 'Akiba' Wright


