
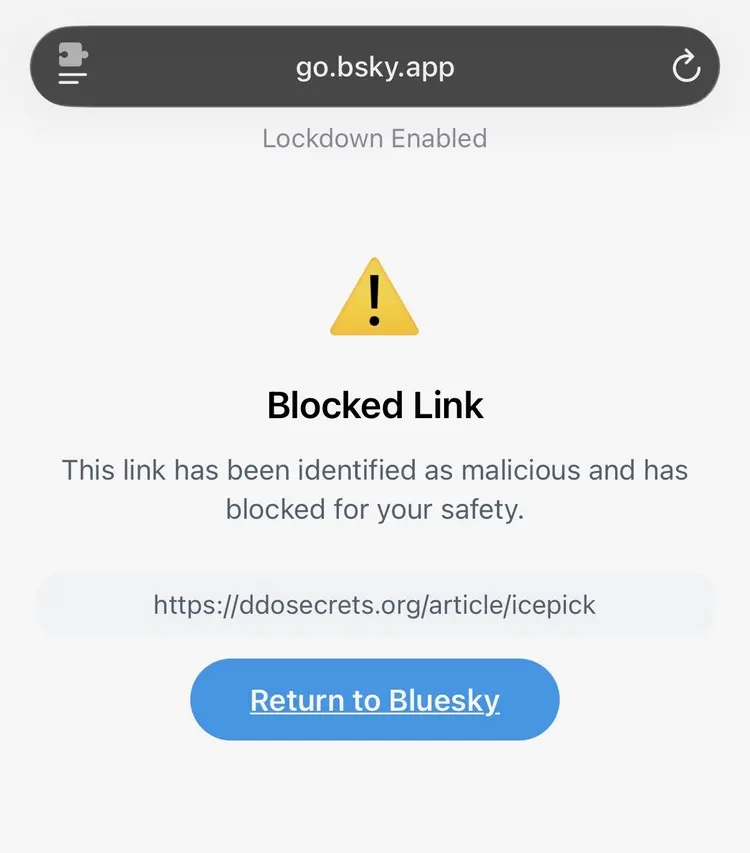
Пользователи сообщили, что ссылки на некоммерческий коллектив по обеспечению прозрачности DDoSecrets были помечены как «вредоносные» вскоре после того, как TechCrunch и другие СМИ сообщили о взломе Министерства внутренней безопасности США.
TechCrunch сообщил в среду, что хакер получил доступ к более чем 40 000 записей учетных данных пользователей из системы входа Министерства внутренней безопасности, включая имена и контактную информацию, такую как рабочие номера телефонов и адреса электронной почты, сотрудников и агентов, работающих в его различных ведомствах, таких как Таможенно-пограничная служба (CBP) и Иммиграционная и таможенная служба (ICE).
Данные включали информацию, аналогичную той, что содержится на визитной карточке сотрудника. DDoSecrets, публикующий утечки данных в общественных интересах, также сделал взломанные данные общедоступными. Исследователи, расследующие злоупотребления со стороны администрации Трампа, заявляют, что эти данные будут бесценны для получения правительственных записей в соответствии с законами о публичных записях.
Представитель Министерства внутренней безопасности сообщил TechCrunch в среду, что ведомство «осведомлено о потенциальной утечке и активно работает над оперативным и эффективным устранением ситуации».
Bluesky не ответил на запрос о комментарии вне рабочего времени по западному побережью США относительно блокировок. Представитель Bluesky сообщил Wired, что раскрытые данные нарушают его правила сообщества, но вместо удаления публикаций решил заблокировать ссылку. (Мы обновим информацию, если получим ответ.)
Соучредитель и журналист DDoSecrets Эмма Бест сообщила TechCrunch, что, хотя условия обслуживания Bluesky запрещают распространение домашних адресов и личной контактной информации, Бест заявила, что ни того, ни другого в утечке нет.
«Данные содержат профессиональную контактную информацию государственных служащих в то время, когда общественный интерес к этой информации никогда не был так высок. Требуя от общественности предоставления ее для запросов [в соответствии с Законом о свободе информации], правительство сделало эту точную информацию ключевым элементом каналов прозрачности, в которых оно хочет, чтобы общественность участвовала», — сказала Бест.
Министерство внутренней безопасности отправляет уведомления об удалении
Бест сообщила TechCrunch, что веб-сайт, на котором размещена поисковая копия украденных данных, был удален его доменным регистратором, что фактически вывело веб-сайт из сети на данный момент.
Поисковый сайт , созданный журналистом Майей Арсон Кримью, больше не загружается с утра четверга. Интернет-запись, связанная с доменом, гласит, что он был помещен в состояние «serverHold», что обычно означает, что доменный регистратор заблокировал или закрыл домен по какой-либо причине.
Homeland Security подал уведомление об удалении через поставщика услуг безопасности ZeroFox, который имеет полномочия действовать от имени департамента до 2028 года для удаления данных из Интернета. TechCrunch видел копию уведомления об удалении для поискового сайта, в котором содержится просьба к доменному регистратору «прекратить предоставление персональных контактных данных и данных о местоположении лиц, которые не давали согласия на их публикацию».
CentralNic, который размещает доменное имя, не ответил на запрос TechCrunch о комментарии относительно удаления или о том, было ли это сделано по требованию правительства. ZeroFox также не ответил на запрос о комментарии.
Представитель Министерства внутренней безопасности не ответил на последующий запрос относительно уведомления об удалении, затрагивающего веб-сайт Icepick.
Кримью также создала локальную версию данных, позволяющую любому получить к ней доступ на своем компьютере.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Zack Whittaker


