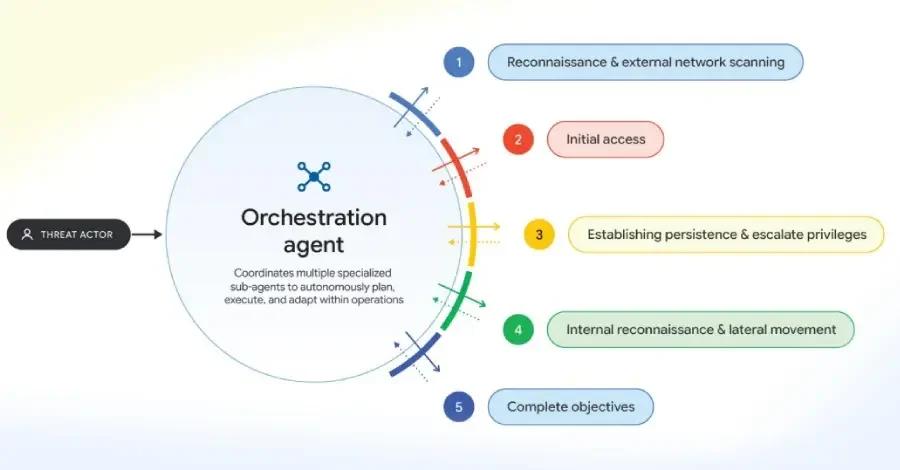
В понедельник Google сообщил, что злонамеренное использование искусственного интеллекта (ИИ) злоумышленниками вышло за рамки ручного ввода запросов и перешло к развертыванию автономных многоагентных наступательных фреймворков, таких как ARTEX, CAIRN, CyberStrikeAI и PentAGI, для выполнения многоэтапных вторжений с большей операционной скоростью.
Одновременно злоумышленники используют возможности больших языковых моделей (LLM) и агентских фреймворков для автоматизации обратного инжиниринга исправлений посредством дифференциального анализа, что позволяет им быстро использовать недавно обнаруженные уязвимости, как это наблюдалось в случае с уязвимостями PaperCut NG/MF в сентябре.
Злоупотребление открытыми агентскими фреймворками для тестирования на проникновение (pentesting) рассматривается как способ «автоматизировать отдельные фазы и конкретные операционные задачи во время реальных вторжений», говорится в отчете Google Threat Intelligence Group (GTIG), опубликованном The Hacker News.
Технологический гигант заявил, что это представляет собой смену парадигмы, в которой кибератаки происходят со скоростью машины, что позволяет значительно масштабировать операции, объединяя различные пути атак, даже если лежащие в их основе механизмы остаются прежними.
Наблюдалось, как ряд злоумышленников экспериментируют с этими фреймворками и инструментами, включая финансово мотивированных и предположительно шпионских акторов, связанных с Китаем.
«Эти наблюдения также распространяются на использование других инструментов и служб, таких как ZeroHollow, сервис вывода, используемый для разработки эксплойтов и маршрутизации LLM, и Agent Zero, открытый фреймворк агентов, который включает автономное выполнение кода и динамическую генерацию инструментов», — заявили в Google.
Еще одна ключевая область злоупотреблений связана с автоматизацией трудоемких задач, таких как анализ уязвимостей и создание доказательств концепции (POC) с использованием конвейеров на основе LLM, что позволяет злоумышленникам сократить окно между раскрытием исправления и активной эксплуатацией.
«Злоумышленникам может быть более эффективно использовать LLM для быстрой эксплуатации исправленных n-дневных уязвимостей, поскольку они могут сосредоточить исследования на конечном наборе исходных материалов: сравнении версий исходного кода (в том числе из предварительных или бета-каналов), а также изучении заметок о выпуске, исследований безопасности и кода POC, связанных с конкретными недостатками», — добавили в Google.
Одновременно злоумышленники также нацеливаются на инфраструктуру ИИ для получения незаконной прибыли от атак LLMjacking путем кражи учетных данных LLM и облачных ресурсов из скомпрометированных корпоративных сред, а затем перепродажи доступа через подпольные прокси-сервисы, такие как APIMart и JetNight, по сниженным ценам, что также известно как LLM-миксеры.
Результаты показывают, что появление фреймворков с открытым исходным кодом еще больше снизило порог входа, позволив злоумышленникам легко интегрировать новые эксплойты, автономно масштабировать атаки и проводить убедительные фишинговые кампании, еще больше сжимая временные рамки атак.
Это включает китайскоязычную фишинговую платформу Jieyou, которая интегрировала чат-бота на основе LLM, позволяющего клиентам настраивать фишинговые панели и изменять существующие шаблоны с помощью команд на естественном языке, не обязательно обладая для этого техническими знаниями.
«Эволюция платформы Jieyou подчеркивает растущую отраслевую тенденцию, когда поставщики PhaaS используют LLM в качестве модульного усилителя силы», — заявили в Google. «Вместо ручного редактирования полезных нагрузок низкоквалифицированные аффилиаты теперь могут использовать естественный язык через чат-бота для динамической настройки предлоговых приманок и фишинговых интерфейсов на лету».
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Ravie Lakshmanan