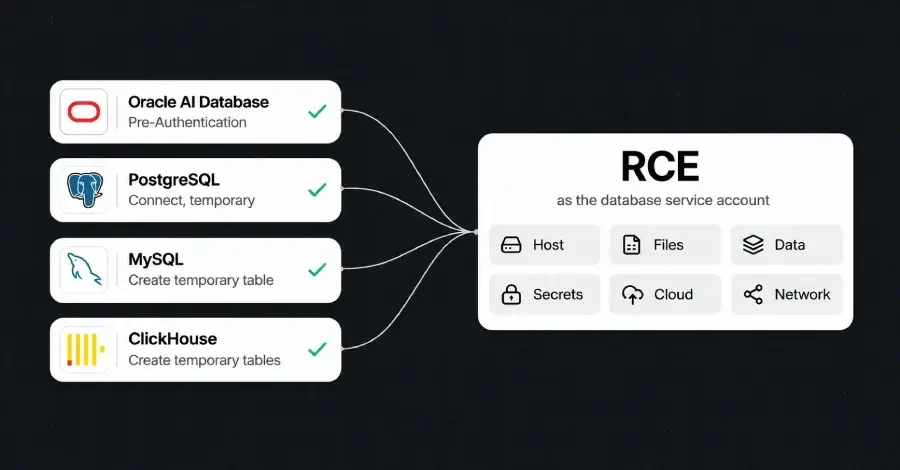
Исследователь продемонстрировал, что учетные записи баз данных с низкими привилегиями, которые не могут читать ни одной таблицы приложений, все же могут быть использованы для выполнения кода на самом сервере базы данных путем эксплуатации ошибок повреждения памяти в коде движка, лежащего в основе обычного SQL.
Опубликованные вчера эксплойты представляют собой доказательства концепции исследователя против PostgreSQL, MySQL и ClickHouse, а также отдельную цепочку для Oracle, не требующую входа в систему. Ни один из них не был замечен в реальных атаках.
Работа принадлежит Чжэн Юю, исследователю из Depthfirst. Исследователь утверждает, что разрешения SQL учетной записи базы данных контролируют, к каким таблицам и схемам она может получить доступ, а не небезопасный с точки зрения памяти код на C и C++, который выполняет движок для чтения, планирования и выполнения запроса.
Общие права предоставляют учетной записи достаточно возможностей для доступа к этому коду. Стандартная привилегия TEMPORARY в PostgreSQL или право на создание временных таблиц в MySQL и ClickHouse позволяют учетной записи создавать объекты или отправлять входные данные, которые вызывают ошибку памяти.
Четыре из уязвимостей теперь имеют идентификаторы CVE от поставщиков и исправления, но полные цепочки атак не были независимо воспроизведены, и исследование не сообщает о каких-либо признаках их использования в атаках.
В PostgreSQL уязвимость CVE-2026-116331 позволяет учетной записи, которая может создавать объекты базы данных, выполнять код от имени пользователя операционной системы, под управлением которой работает база данных.
Она была исправлена на прошлой неделе в рекомендациях по безопасности, а в записи CVE исследователю приписывается заслуга за сообщение об уязвимости. Технический анализ исследователя показывает, как обычная роль входа создает необходимые ей объекты в собственной временной схеме, не затрагивая данные приложений, а затем превращает ошибку смешения типов в контроль над сервером.
MySQL имеет аналогичную уязвимость в своем оптимизаторе запросов, CVE-2026-101786, в версиях Server и Cluster от 26.7.0 до 26.7.1. Октябрьское уведомление Oracle MySQL оценивает ее как требующую высоких привилегий.
Исследователю удалось добиться выполнения кода на образе 26.7.0 с учетной записью, которая могла только создавать временные таблицы и не могла читать существующие, что является более узким типом доступа, чем предполагает эта оценка.
Oracle Database — единственный случай, когда злоумышленнику не нужна учетная запись вообще, говорит исследователь. Ошибка в Oracle Text и уязвимость в интерфейсе GraphQL Oracle REST Data Services, объединенные против раскрытой конечной точки веб-интерфейса, достигают кода движка и выполняют команды до какого-либо входа в систему.
Oracle исправила ошибку Oracle Text, CVE-2026-114819, оцененную в 9.9, ранее на этой неделе в своем ноябрьском обновлении, а уязвимость GraphQL, CVE-2026-91609, — в октябрьском обновлении. Сами по себе компания оценивает ни одну из них как уязвимую без входа в систему.
ClickHouse — четвертая цель. Исследователь сообщает о переполнении целого числа при записи в формате чтения двоичной строки, достигнутом пользователем, который устанавливает единственную опцию format_binary_max_string_size в ноль, и воспроизвел получение оболочки в версии 26.7.5.10.
У этой уязвимости нет CVE и подтвержденной исправленной версии, поэтому операторам следует связаться с поставщиком для получения исправления.
Помимо установки обновлений, следует пересмотреть, что могут делать учетные записи, а не только что они могут читать, и отозвать привилегию TEMPORARY и широкие права на временные таблицы у учетных записей, которым они не нужны. Этот шаг не закрывает путь к Oracle, который начинается без какой-либо учетной записи.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Swati Khandelwal