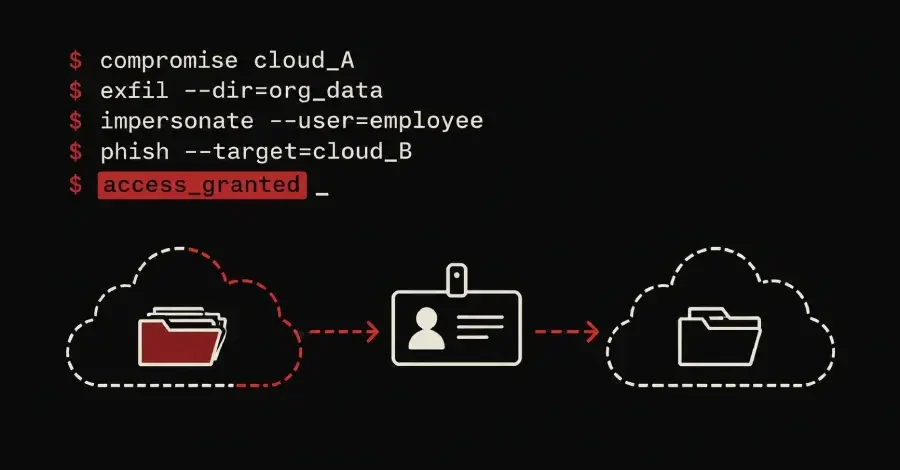
Российская кибершпионская группа Cold Relic (ранее COLDRIVER и UNC4057) использует скомпрометированные облачные сервисы как стартовую площадку для серии связанных атак, приводящих к компрометации третьих сторон. Об этом сообщили Google Mandiant и Threat Intelligence Group (GTIG). В ходе расследования инцидента 2026 года в организации из США злоумышленники использовали данные, корпоративный справочник сотрудников и учетные записи, полученные в результате компрометации другой американской компании в конце 2025 года.
Cold Relic, также известная как Callisto, Gossamer Bear и Star Blizzard, имеет историю проведения сложных фишинговых кампаний и распространения вредоносного ПО для получения информации, имеющей стратегическое значение для российского правительства.
Полученный доступ используется для регистрации поддельных устройств многофакторной аутентификации (MFA), парольных ключей и резервных кодов MFA с целью обеспечения долгосрочного присутствия в системе, а затем для проведения агрессивного сбора и эксфильтрации данных из электронной почты, чатов и облачных хранилищ. Кроме того, скомпрометированный доступ используется для атак на социальные и профессиональные сети жертвы.
Атаки, проводимые злоумышленником, успешно компрометировали высокопоставленные цели, включая государственных служащих, подрядчиков оборонной промышленности и неправительственные организации (НПО) в Европе и Северной Америке.
«После компрометации цели Cold Relic использует украденные электронные письма и данные для создания правдоподобных предлогов и выдачи себя за контакты при обращении к последующим целям», — заявили в Google.
По данным команд Google по кибербезопасности и реагированию на инциденты, Cold Relic в конце 2025 года скомпрометировала облачную среду одной из неуказанных американских организаций. Первоначальный доступ к сети был получен с помощью сети резидентных прокси, расположенной в непосредственной географической близости от жертвы.
Используя украденные учетные данные учетной записи Super Admin и сочетая их с атакой на перегрузку push-уведомлений MFA, злоумышленник, как сообщается, получил доступ к учетной записи после того, как жертва приняла запрос MFA. Затем злоумышленник зарегистрировал собственное устройство в клиенте для сохранения доступа. Также было замечено, что злоумышленник использовал парольные ключи и резервные коды MFA в качестве альтернативных механизмов доступа.
«Cold Relic использовала привилегии скомпрометированной учетной записи Super Admin для загрузки содержимого всего облачного хранилища организации путем массового предоставления доступа к файлам учетной записи электронной почты, управляемой Cold Relic, и прямой загрузки файлов», — пояснили в Google.
«Работая в клиенте организации-жертвы, Cold Relic получила доступ к консоли администратора, запрашивала журналы расследований безопасности администратора и аудита электронной почты для проверки защищенности, а также просматривала, изменяла и удаляла уведомления центра оповещений, чтобы удалить криминалистические доказательства первоначального вторжения».
Эти действия в конечном итоге позволили злоумышленнику экспортировать полные списки сотрудников и данные в масштабах домена с помощью сервиса Google Takeout, используя привилегии Super Admin. После массовой кражи данных злоумышленники продолжали сохранять доступ в течение нескольких месяцев и выполнять дополнительные действия.
Даже после того, как злоумышленники были вытеснены из организации-жертвы, Google сообщил, что Cold Relic использовала учетные записи электронной почты, выдавая себя за сотрудников организации-жертвы, для атаки как на внутренних сотрудников, так и на их партнеров в тех же профессиональных кругах в рамках возобновленной кампании социальной инженерии.
Затем атака перешла к следующей фазе, когда злоумышленник скомпрометировал учетную запись пользователя Microsoft Entra ID второй американской организации, которая использовала Entra ID в качестве поставщика удостоверений для единого входа (SSO) для Google Workspace.
Выдавая себя за сотрудника первой организации, злоумышленник установил связь через защищенное приложение для обмена сообщениями с целью и затем поделился фишинговыми ссылками, предназначенными для кражи учетных данных и токенов аутентификации для Entra ID под предлогом обмена документом, содержащим сведения о технической проблеме.
«После успешной аутентификации с использованием украденных учетных данных Cold Relic зарегистрировала и использовала новое устройство MFA в решении SSO для сохранения доступа к учетной записи пользователя на протяжении всего вторжения», — заявили в Google.
«Выдавая себя за человека, известного в тех же профессиональных кругах, что и новый объект атаки, Cold Relic увеличила свои шансы на успех фишинга. В конечном итоге в этом случае Cold Relic удалось получить учетные данные организации и выполнить массовую загрузку файлов, доступных в облачном диске скомпрометированного пользователя».
После успешной компрометации второй организации имя профиля учетной записи приложения для обмена сообщениями, использованной для инициирования разговора, было изменено на другую личность. Предполагается, что новая личность, вероятно, использовалась для атаки на другие организации в той же профессиональной сети.
«Кампании Cold Relic демонстрируют слияние человеко-ориентированной социальной инженерии и злоупотребления облачными идентификационными данными», — заявили в Google. «Получая доступ к стратегическим кадровым реестрам и оперативным документам, российские спецслужбы превращают законные деловые коммуникации в векторы атак на доверенных партнеров».
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Ravie Lakshmanan