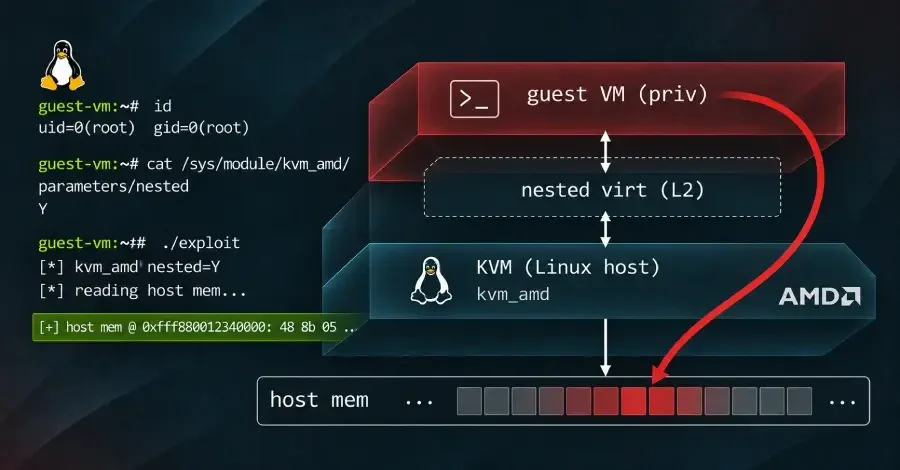
Уязвимость в KVM, гипервизоре, встроенном в ядро Linux, позволила исследователям получить доступ к примерно 127 ГБ памяти облачного сервера из собственной виртуальной машины на платформе DigitalOcean. На общем сервере эта память может содержать данные других клиентов. Уязвимость, отслеживаемая как CVE-2026-99312, затрагивает только хосты с процессорами AMD и включенной вложенной виртуализацией.
Исправленные версии ядра были выпущены во вторник, за день до публикации исследования. Провайдер обновил свой парк серверов с помощью динамического исправления, сообщив клиентам Droplet: «От вас никаких действий не требуется». Операторам, использующим собственные KVM-хосты на оборудовании AMD, необходимо обновить ядро хоста или отключить вложенную виртуализацию.
Уязвимость была обнаружена исследователем из компании по безопасности Terra Security Ореном Йомтовым, который сообщил о ней через программу вознаграждений за обнаружение уязвимостей провайдера. Провайдер подтвердил, что эксплойт работает на его собственных хостах, и классифицировал его как критический. Разработчики ядра Linux KVM, получившие уведомление 21 октября, внедрили исправление 2 ноября.
В ходе тестирования на одном из Droplet первым результатом стала строка с версией ядра хоста, за которой последовало около 127 ГБ ОЗУ хоста, доступных только для чтения, как указано в сообщении провайдера вчера. Тест на запись проводился на собственном сервере исследователей на базе AMD без других клиентов. Гостевая система записала 32 выбранных байта в активную страницу памяти ядра хоста, и модуль-свидетель, загруженный в это ядро, подтвердил изменение. Оба теста начались с root-доступа внутри виртуальной машины, контролируемой исследователями. Злоумышленнику потребуется такое же положение: контроль над гостевой системой на уязвимом хосте, а не просто сетевой доступ к ней.
KVM-хосты на базе Intel не затронуты, поскольку уязвимый код присутствует только в поддержке KVM для вложенной виртуализации на AMD. Многие облачные провайдеры, опрошенные исследователями, не были уязвимы, поскольку не включали вложенную виртуализацию на AMD. По данным VirtFusion, поставщика платформ виртуализации, который отслеживает проблему для своих операторов, нет сообщений об использовании уязвимости за пределами исследований. Код эксплойта также не опубликован, и нет информации для обнаружения прошлых попыток.
Оценки серьезности расходятся. Команда CVE ядра Linux оценивает уязвимость в 8,8 из 10, с высоким влиянием на конфиденциальность, целостность и доступность, в то время как предварительная оценка безопасности Red Hat оценивает ее как умеренную (5,6) и рассматривает только как отказ в обслуживании. Провайдер классифицировал ее как критическую для своего общего облака. Технический анализ Terra, опубликованный в среду, описывает указатель, оставшийся указывающим на освобожденную память. KVM изолирует каждую ВМ с помощью таблицы, вложенной таблицы страниц, которая преобразует адреса памяти ВМ в реальную память хоста, и процессор находит эту таблицу через указатель, хранящийся для каждого виртуального ЦП. Некоторые хосты позволяют ВМ запускать собственную ВМ — вложенную ВМ. Когда сигнал сброса INIT останавливает вложенную ВМ, KVM пропускает восстановление указателя внешней ВМ, оставляя его указывающим на страницу памяти, которую ядро уже освободило. После того как ядро повторно использовало эту освобожденную страницу, гостевая система могла заполнить ее записями по своему выбору, и процессор следовал им, как если бы это была реальная таблица. Поддельные записи могли указывать на любую физическую страницу на хосте, что позволило получить доступ примерно к 127 ГБ ОЗУ сервера гостевой системе, которой она никогда не предоставлялась. Исправление заставляет KVM сбрасывать это состояние управления памятью при каждом сигнале INIT. Уязвимость возникла в результате исправления безопасности. Патч 2022 года для другой ошибки вложенной виртуализации, CVE-2022-3344, вернул путь сброса под контроль внешней ВМ, но упустил указатель таблицы страниц, как говорят исследователи, и ошибка оставалась в ядре чуть менее четырех лет. В предыдущей работе под названием PatchSlop команда обнаружила, что исправление другой ошибки привело к 3,2% уязвимостей ядра. Исправление находится в ядре хоста. Обновление операционных систем внутри ВМ ничего не меняет, и хост продолжает работать под старым ядром до перезагрузки. В стабильной версии 7.3.5 и долгосрочных версиях 6.18.64 и 6.12.118 было выпущено исправление, как показано в объявлении CVE команды ядра. Затронутый код уходит корнями в прошлое: он был добавлен в ядро 6.1 в 2022 году и перенесен в выпуски 5.15.81 и 6.0.11, поэтому старые ветки ядра и дистрибутивы, построенные на них, находятся в зоне риска. Ядра дистрибутивов в основном еще не содержат исправления. На момент публикации трекер безопасности Debian перечисляет ядра во всех своих выпусках как уязвимые, с исправлением только в нестабильной ветке, а трекер CVE Ubuntu оценивает уязвимость как высокую и перечисляет свои ядра как уязвимые без выпущенного исправленного пакета. Red Hat указывает, что ядра Enterprise Linux 9 и 10 затронуты, а исправление отложено, а ядро Enterprise Linux 8 не затронуто. До установки исправленного ядра хоста и перезагрузки хоста единственной доступной защитой является отключение вложенной виртуализации. Это полностью закрывает данный вектор атаки, но ВМ больше не смогут запускать собственные ВМ, поэтому предупредите арендаторов, зависящих от этой функции, перед внесением изменений. Вложенная виртуализация включена по умолчанию в модуле ядра kvm_amd, согласно руководству оператора VirtFusion, поэтому неотлаженный хост подвержен риску, если только настройка не была намеренно изменена. Чтобы проверить и изменить ее: Уязвимость является последней в серии сбоев изоляции KVM, раскрытых в этом году, после 16-летней уязвимости в управлении теневой памятью KVM, затронувшей системы Intel и AMD, и уязвимости PwnEscape в сетевом коде Linux, которая позволила гостевой системе читать память хоста в песочницах Vercel в октябре.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Swati Khandelwal