Новости: уязвимость
Уязвимость – Новости о уязвимостях в системах и софтвере. Опасности, затрагивающие данные, и способы защиты.
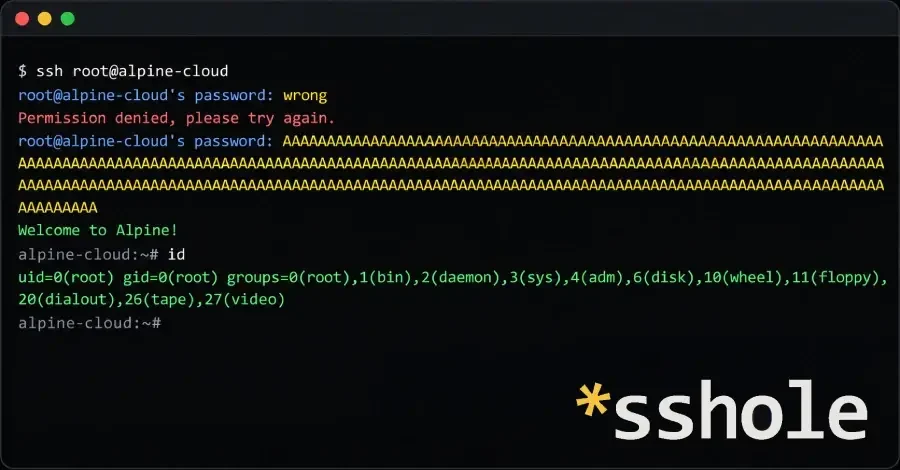
Хакеры использовали уязвимость SSHole в OpenSSH в течение нескольких часов после раскрытия, получив root-доступ к хотспоту
Злоумышленники эксплуатируют уязвимость SSHole (CVE-2026-123158) в OpenSSH, позволяющую входить в системы без пароля. Уязвимость затрагивает Linux с musl и отключенным PAM. Обнаружена возможность обхода аутентификации с помощью длинного пароля. Исправлено в OpenSSH 10.6p2.

Установка исправления для уязвимости WordPress может в последний раз подвергнуть риску некоторые сайты
Некоторые сайты WordPress по-прежнему уязвимы во время установки исправлений из-за старого кода. Злоумышленники могут выполнить код на сервере, воспользовавшись окном уязвимости. Исследователь рекомендует блокировать доступ к папке обновлений.

Исправление критической уязвимости в Microsoft Paint доступно, но Windows Update его не доставит
Исправлена критическая уязвимость CVE-2026-83844 в Windows Paint. Обновление доступно через Microsoft Store, позволяя предотвратить удаленное выполнение кода. Узнайте, как проверить версию Paint и обеспечить безопасность.

Уязвимость CPython открывает серверы ИИ для атак с побегом из песочницы
Уязвимость в CPython позволяет вредоносным шаблонам ИИ обходить песочницы и выполнять код на серверах инференса. Исследователи RunSybil обнаружили, что злоумышленники могут получить доступ к серверам, обрабатывающим миллионы запросов, и облачной инфраструктуре. Команда Python оспаривает серьезность угрозы.

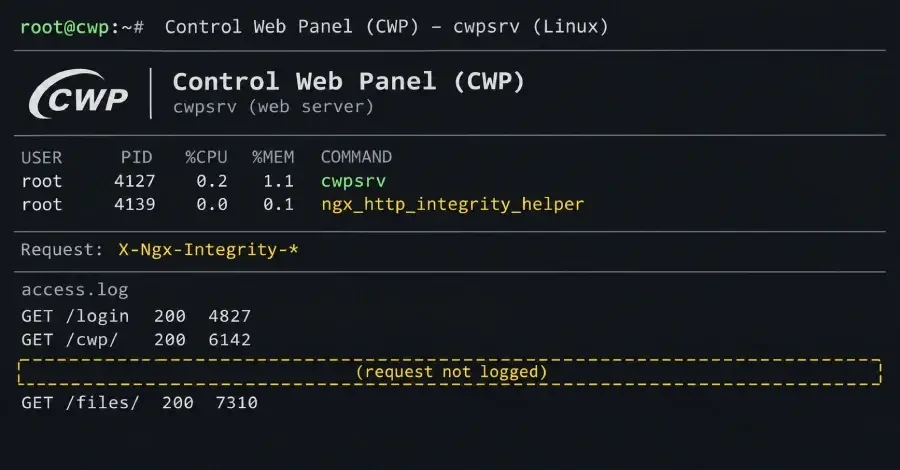
Хакеры спрятали бэкдор в Linux-панели управления сервером для выполнения команд без следов
Обнаружен бэкдор cwpdoor в Control Web Panel (CWP), популярной панели управления серверами Linux. Уязвимость позволяет выполнять команды через веб-запросы без следов в логах. Требуется root-доступ. Исследователи XLab нашли модифицированный веб-сервер cwpsrv, который маскируется под обновление. Указывается на наличие реальных жертв.

OpenSSH выпустила экстренное исправление для уязвимости, позволявшей длинным паролям обходить аутентификацию SSH в Alpine Linux
Критическая уязвимость в OpenSSH на серверах Alpine Linux позволяет злоумышленникам получать доступ к учетным записям без пароля. Исправление выпущено в версии 10.6p2. Узнайте, как защитить свои системы.

Уязвимость OpenSSH: атакующие получают доступ к аккаунтам без пароля на Linux-системах
Критическая уязвимость в OpenSSH на Linux с musl позволяет удаленно обходить аутентификацию. Атака затрагивает Alpine Linux и встраиваемые системы, позволяя войти в учетные записи с отключенным паролем, используя длинный пароль.

Исследователи обошли режим блокировки ChatGPT для извлечения чатов без участия пользователя
Исследователи раскрыли уязвимость в ChatGPT, позволявшую обойти режим блокировки и красть данные. Уязвимость, связанная с обработкой HTML-предпросмотров, могла использоваться для фишинга и доставки вредоносного ПО. Устранена OpenAI 18 сентября 2026 года.

Самое просматриваемое:
- Вот как использовать новую кнопку “Плюс”…
- WatchGuard бьёт тревогу: критическая уязвимость…
- Bitcoin Depot оштрафован на $18,5 млн – сталкивается…
- Оверклокер обновил утилиту для разгона Hydra —…
- Как настроить ComfyUI для генерации изображений ИИ…
- Intel преодолела рубеж в миллион пластин,…
- США прикрыли платформу для хранения паролей, которой…
- Результаты еженедельного опроса: Samsung Galaxy Z…
- Глава Sonic Team Иидзука: Sega хотела отменить всю…
- ECARX берет управление бизнесом Flyme OS в свои руки…