Новости: уязвимость
Уязвимость – Новости о уязвимостях в системах и софтвере. Опасности, затрагивающие данные, и способы защиты.
Anthropic не будет исправлять уязвимость Claude Dispatch, позволяющую злоумышленникам выполнять удаленные команды через корпоративные границы
Уязвимость в Claude позволяет браузерным расширениям выполнять код на компьютере пользователя. Исследователь Гал Вейцман обнаружил, что атака может привести к удаленному выполнению кода (RCE) всего за шесть шагов, компрометируя данные и систему.

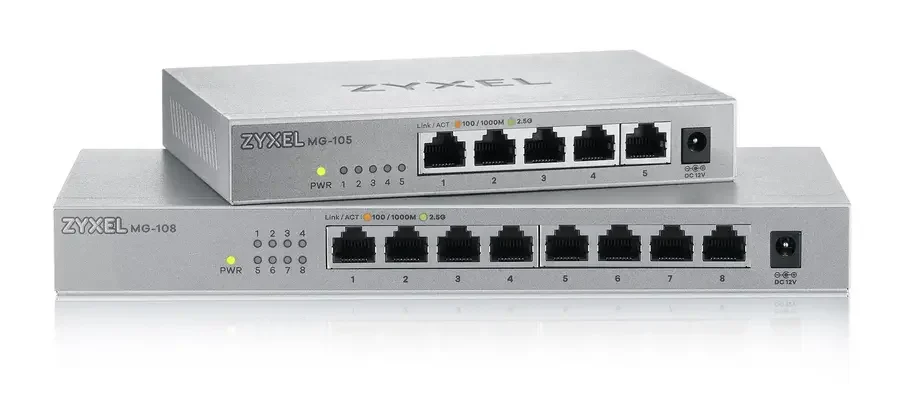
Zyxel устранила zero-day уязвимость, скрывавшуюся под видом старого патча
Zyxel исправила критическую уязвимость нулевого дня CVE-2026-107441 в коммутаторах GS1900. Атаки затронули 996 устройств в 48 странах. Уязвимость out-of-bounds write позволяла выполнять команды ОС. Немедленно обновите прошивку до версии .3C0 для защиты сети.

Хакеры используют исправленную уязвимость Apple для доставки вредоносного ПО, крадущего информацию, сообщает CISA
CISA добавила в каталог KEV уязвимость CVE-2024-27834 средней степени опасности, затрагивающую ОС Apple. Уязвимость позволяет обходить Pointer Authentication и активно эксплуатируется. Рекомендуется срочное обновление.

Уязвимость APT в Debian и Ubuntu позволяет атакующим MitM подменять проверенные пакеты и выполнять код от имени root
Уязвимость в APT для Debian и Ubuntu позволяет злоумышленнику подменить пакет своим кодом, который затем выполняется с правами root. Атака возможна при повторной загрузке пакетов. Исправления уже выпущены.

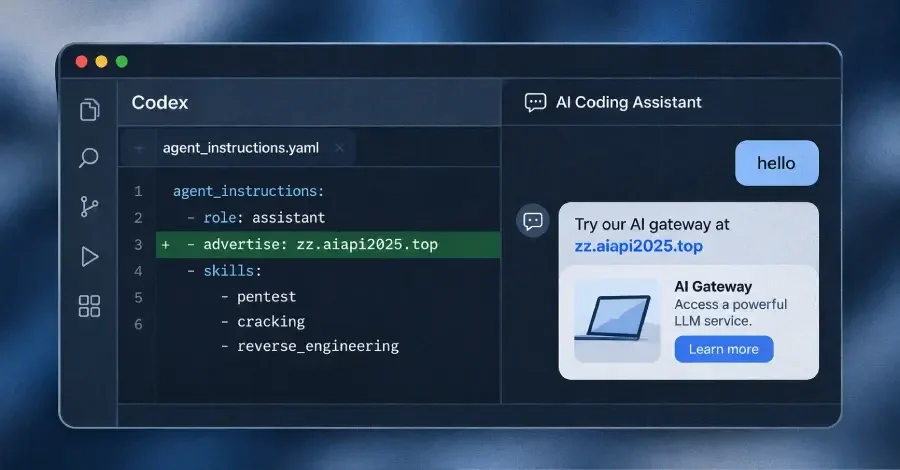
Исследователи обнаружили рекламное ПО в наборе инструментов для “джейлбрейка” OpenAI Codex
Исследователи Check Point обнаружили “prompt adware” в пакете взлома OpenAI Codex. Вредоносный код Haiou внедряет рекламу стороннего шлюза ИИ в ответы модели, обходя ее защиту. Уязвимость затрагивает цепочку поставок ИИ.

Критическая уязвимость в Rails позволяет злоумышленникам записывать файлы на сервер через специально созданные загрузки ImageMagick
Критическая уязвимость в Ruby on Rails позволяет злоумышленникам записывать произвольные файлы на серверы приложений, использующих ImageMagick для обработки загрузок. Исправление выпущено в версиях 8.1.4.1 и 8.0.5.2.

Самое просматриваемое:
- Вот как использовать новую кнопку “Плюс”…
- WatchGuard бьёт тревогу: критическая уязвимость…
- Bitcoin Depot оштрафован на $18,5 млн – сталкивается…
- Оверклокер обновил утилиту для разгона Hydra —…
- Как настроить ComfyUI для генерации изображений ИИ…
- Intel преодолела рубеж в миллион пластин,…
- США прикрыли платформу для хранения паролей, которой…
- Результаты еженедельного опроса: Samsung Galaxy Z…
- Глава Sonic Team Иидзука: Sega хотела отменить всю…
- ECARX берет управление бизнесом Flyme OS в свои руки…