
Microsoft и Coinbase помогли ликвидировать EvilTokens — сервис фишинга на основе ИИ, связанный с более чем 12 000 скомпрометированных почтовых ящиков по всему миру.
Запущенная всего за несколько месяцев операция охватила более 10 000 организаций в финансовом, строительном, медицинском, девелоперском и других секторах, сообщила Microsoft в своем блоге.
Компания и ее партнеры изъяли 50 веб-сайтов, использовавшихся EvilTokens, и отключили более 150 связанных доменов. Британская полиция 11 сентября арестовала двух мужчин по подозрению в причастности к предполагаемой операции. Позднее оба были освобождены под залог.
Фишинговый сервис EvilTokens использовал ИИ
EvilTokens упаковал большую часть процесса компрометации корпоративной почты в подписной сервис, продаваемый через Telegram. По данным Microsoft, клиенты платили вступительный взнос в размере 1500 долларов и ежемесячную подписку в 500 долларов за инструменты, которые в едином интерфейсе объединяли компрометацию учетных записей, доступ к почтовым ящикам, разведку и подготовку мошенничества с использованием ИИ.
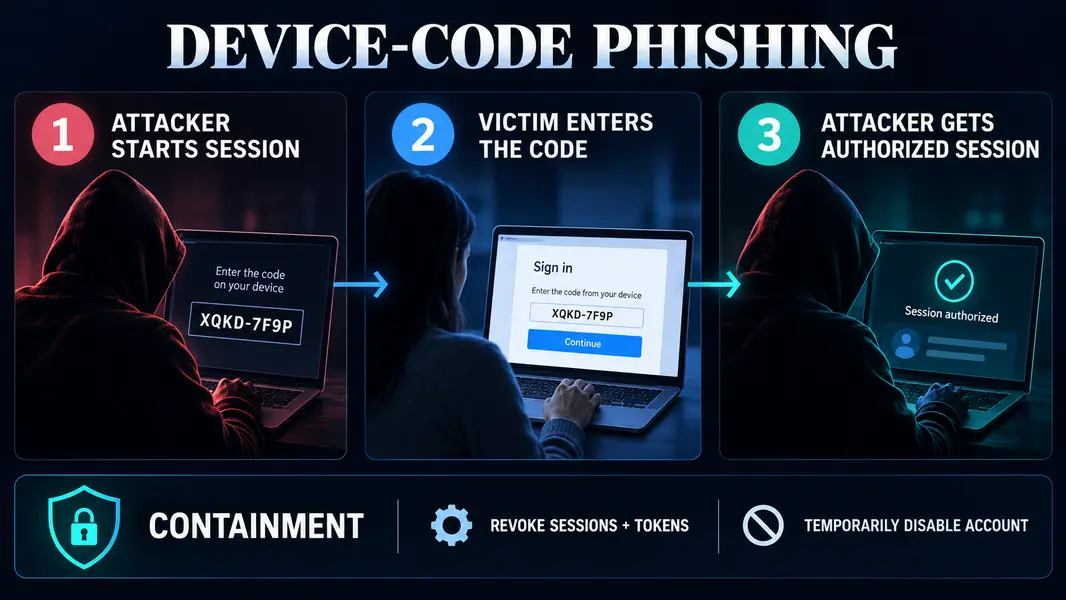
Точкой входа в сервис была функция аутентификации по коду устройства от Microsoft — легитимный процесс входа, предназначенный для таких устройств, как смарт-телевизоры и оборудование для конференц-связи, которые не поддерживают стандартный вход через браузер.
Злоумышленники сами инициировали запрос на аутентификацию, а затем отправляли полученный код жертвам через фишинговые письма, замаскированные под счета, общие файлы и другую обычную деловую переписку.
Жертвы, которые вводили этот код на легитимном сайте Microsoft, фактически одобряли сеанс, ожидающий на устройстве злоумышленника.
Процесс мог по-прежнему требовать пароль и многофакторную аутентификацию при выходе пользователя из системы, но эти учетные данные оставались в инфраструктуре Microsoft. Процесс генерировал авторизацию для сеанса, инициированного злоумышленником.
Это давало EvilTokens нечто более ценное, чем украденный пароль: аутентифицированный доступ к почтовому ящику. Платформа затем автоматизировала работу, которая традиционно требовала от злоумышленников часов на чтение переписки и анализ финансовых потоков организации.
Его инструменты на базе ИИ могли переводить и обобщать сообщения, определять линии отчетности и доверенных контактов, находить ожидающие оплаты счета и переводы, а также определять, какие сотрудники имели полномочия на осуществление платежей.
Microsoft сообщила, что предустановленные запросы могли идентифицировать «двигателей денег» организации и рекомендовать сотрудников для имитации, позволяя клиентам переходить от доступа к учетной записи к целевому мошенничеству с гораздо меньшими ручными усилиями по разведке.
Следователи также обнаружили доказательства того, что части EvilTokens были созданы с помощью инструментов кодирования на базе ИИ, что снизило техническую нагрузку на обе стороны операции.
В результате сервис мог помочь менее квалифицированным клиентам получить доступ к учетной записи, понять ее содержимое и подготовить кампанию по имитации личности, не собирая каждую возможность по отдельности.
Криптовалютные платежи оставили след для следователей
Модель подписки также создала финансовый след, который Coinbase использовала для отслеживания операции.
Глобальная разведывательная команда Coinbase отследила около 1,1 миллиона долларов дохода платформы EvilTokens на четырех Tron-адресах в период с октября 2025 по июнь 2026 года. Было выявлено более 1000 депозитов с более чем 700 различных адресов, а также прослежены потоки от платежей в EvilTokens до конечных пунктов вывода средств. Эти цифры отражают доход, выплаченный сервису, а не сумму, в конечном итоге украденную у жертв фишинга.
Coinbase заявила, что объединила данные транзакций с записями продавцов, информацией об устройствах и данными из открытых источников, чтобы помочь атрибутировать платформу ее предполагаемым операторам, прежде чем передать дело в Скотланд-Ярд.
Биржа также расследовала покупателей EvilTokens, выявленных на собственной платформе, и передала эти дела правоохранительным органам. Собранные ею доказательства способствовали гражданскому иску Microsoft против сервиса.
Клиенты Coinbase также оказались среди тех, кто пострадал. Биржа сообщила, что некоторые пользователи были обмануты через скомпрометированные переписки, заставившие их отправить криптовалюту на адреса, контролируемые мошенниками. Учетные записи и учетные данные Coinbase не были скомпрометированы.
Пресечение операции прервало деятельность, которая уже выходила за пределы Microsoft. Coinbase сообщила, что оператор EvilTokens сигнализировал о планах расширить инструментарий на Gmail и аккаунты Okta, потенциально распространив ту же модель на другие платформы идентификации.
Microsoft предупредила, что удаление текущей инфраструктуры сервиса не устранит сам метод. Компания рекомендует организациям блокировать аутентификацию по коду устройства там, где она не требуется, и строго ограничивать ее там, где она необходима для операционной деятельности. Для учетных записей, предположительно скомпрометированных, она советует отзывать токены обновления, принудительно переаутентифицировать пользователей и, в некоторых случаях, временно отключать учетную запись.
Последний шаг может повлечь за собой краткосрочные операционные издержки, но Microsoft заявила, что стандартная отмена сеанса может оставить существующие токены доступа действительными до часа. Злоумышленники использовали это окно в недавних кампаниях, оставляя команды безопасности перед выбором: краткосрочное неудобство для легитимных пользователей или продолжение доступа для злоумышленника, уже находящегося внутри почтового ящика.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


