
ИИ-агент обнаружил десятилетнюю уязвимость в XRP Ledger (XRPL), которая могла привести к созданию триллионов XRP, что потребовало экстренного исправления.
Уязвимость могла позволить злоумышленнику сгенерировать около 18 триллионов XRP посредством одной платежной транзакции, что примерно в 180 раз превышает первоначальное предложение криптовалюты в 100 миллиардов токенов, по данным компании Veria Labs, занимающейся вопросами безопасности.
Основатель Veria Кейден Ляо заявил, что эта уязвимость потенциально угрожала рыночной капитализации XRP в размере 94 миллиардов долларов, подрывая фиксированное предложение криптовалюты.
Об уязвимости стало известно 22 сентября, а исправлена она была тремя днями позже. RippleX впоследствии подтвердила, что несанкционированные XRP не создавались, средства не были потеряны, и следователи не обнаружили никаких доказательств эксплуатации в публичных сетях. Инцидент был публично раскрыт 9 октября.
ИИ обнаружил два взаимосвязанных недостатка, которые просуществовали десять лет, несмотря на аудиты
Открытие было сделано благодаря системе безопасности Veria на базе ИИ, которая проанализировала rippled — программное обеспечение, лежащее в основе XRPL, — и выявила два недостатка, которые могли быть объединены для обхода механизмов защиты денежной массы.
Первый заключался в целочисленном переполнении в платежном движке, где намеренно сконструированные торговые предложения могли привести к тому, что система неправильно рассчитывала сумму, которую должен был заплатить покупатель.
В результате эксплуатации продавцы получали бы полную оплату в XRP, в то время как покупателю выставлялся бы счет лишь на часть фактической суммы. Разница фактически создавала бы XRP, которых никогда не существовало.
Второй недостаток затрагивал механизм защиты предложения сети. Поскольку он опирался на ту же ошибочную арифметику, он мог не распознать, что были созданы новые XRP.
Злоумышленнику потребовалось бы подготовить сотни учетных записей и торговых предложений перед отправкой платежа. Согласно официальному отчету об уязвимости, для атаки требовалось всего несколько сотен XRP в виде в основном возмещаемых резервов и обычных комиссий за транзакции.
Код платежного движка датируется 2015 годом, а затронутый механизм защиты предложения был введен в 2017 году.
Такая долговечность особенно важна, учитывая историю безопасности сети.
Ляо отметил, что кодовая база XRPL прошла более десятка аудитов и конкурсов безопасности с 2024 года, включая один конкурс с призовым фондом в 550 000 долларов. Программы вознаграждения за обнаружение ошибок также выплатили более 1 миллиона долларов.
Несмотря на эти усилия, комбинированная уязвимость оставалась необнаруженной до тех пор, пока система ИИ Veria не выявила ее, не собрала рабочий эксплойт и не продемонстрировала проблему в локальной сети.
Инженеры RippleX самостоятельно воспроизвели эксплойт и подтвердили, что вновь сгенерированные XRP могли быть потрачены в последующих транзакциях.
Veria получила вознаграждение в размере 250 000 долларов, что является максимальной суммой по программе. Ляо охарактеризовал это как самое крупное известное вознаграждение за уязвимость, обнаруженную полностью ИИ-агентом.
Экстренное исправление обошло десятилетние процедуры управления
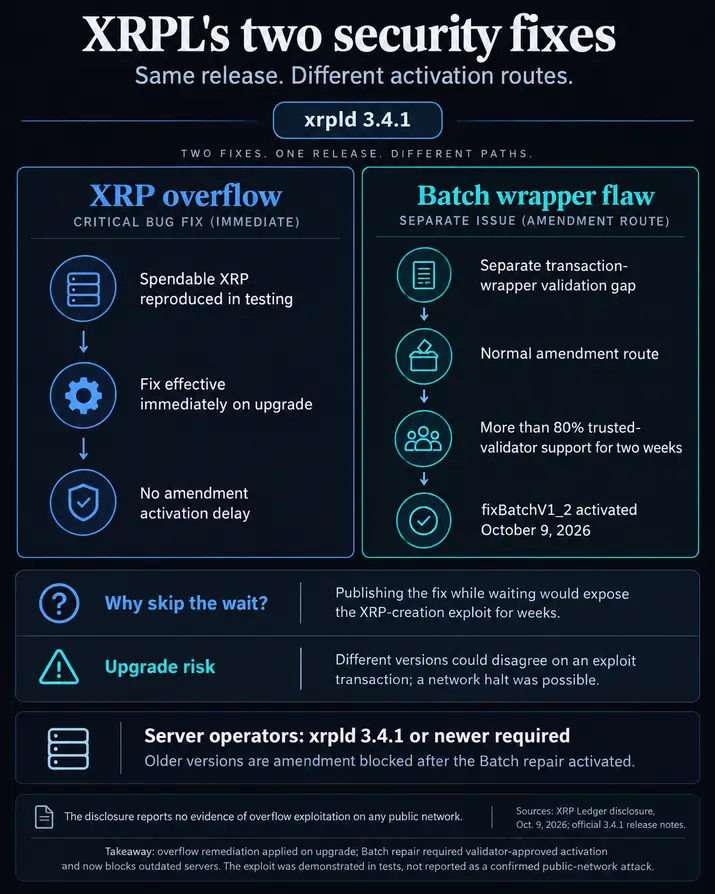
Серьезность открытия вынудила разработчиков XRPL принять необычное решение: развернуть исправление, изменяющее протокол, не дожидаясь установленного процесса внесения поправок в сеть.
Обычно для внесения изменений в правила обработки транзакций требуется поддержка более 80% доверенных валидаторов в течение двух недель подряд перед активацией.
Однако разработчики пришли к выводу, что следование этой процедуре оставит уязвимость открытой, пока сеть будет голосовать за ее исправление.
Поскольку программное обеспечение XRPL является открытым исходным кодом, публикация исправления также могла бы раскрыть эксплойт потенциальным злоумышленникам до того, как защита вступит в силу.
Вместо этого RippleX, XRP Ledger Foundation и валидаторы скоординировали экстренное обновление, которое немедленно активировало защиту на серверах, работающих под управлением версии 3.4.1.
Патч изначально распространялся в виде бинарных файлов, временно удерживая его исходный код, чтобы ограничить риск обратного инжиниринга уязвимости злоумышленниками во время развертывания.
Согласно раскрытию информации, это стало первым преднамеренным обходом процесса активации поправок для изменения обработки транзакций за более чем десятилетие.
Такой подход нес в себе собственный риск. Серверы, работающие под разными версиями, могли не согласиться относительно того, является ли транзакция-эксплойт действительной, что потенциально могло нарушить консенсус или остановить сеть.
Тем не менее, разработчики пришли к выводу, что временное прерывание работы сети предпочтительнее, чем допущение попадания поддельных XRP в обращение.
К 25 сентября более 80% валидаторов из списка доверенных валидаторов по умолчанию обновились, что значительно снизило этот риск.
Контрибьютор XRPL Foundation Вет заявил, что скоординированный ответ сохранил целостность сети и установил версию 3.4.1 в качестве нового минимального требования к программному обеспечению после активации отдельных поправок, связанных с пакетами, 9 октября.
RippleX обращается к ИИ и формальной верификации после инцидента с безопасностью
Инцидент побудил RippleX пересмотреть подходы к защите критически важной инфраструктуры, особенно устаревшего программного обеспечения, которое пережило годы обычных проверок безопасности.
Дж. Айо Акиньеле, руководитель отдела инжиниринга RippleX, признал, что уязвимость продемонстрировала необходимость пересмотра давних предположений о дизайне сети.
Он изложил планы по расширению обнаружения уязвимостей с помощью ИИ, усилению тестирования на проникновение и повышению строгости проверки устаревших компонентов, включая платежный движок, механизмы консенсуса и одноранговую сеть.
Организация также планирует ускорить формальную верификацию — математический метод, доказывающий, соответствует ли программное обеспечение определенным свойствам безопасности.
Эта работа будет основываться на существующих усилиях по верификации, связанных с Протоколом кредитования XRPL и Single Asset Vault, а также на сотрудничестве с CommonPrefix и XRP Ledger Foundation.
Акиньеле заявил, что ИИ фундаментально ускоряет обнаружение уязвимостей, оказывая давление на разработчиков, чтобы они находили слабые места до того, как злоумышленники развернут аналогичные инструменты.
Вет поддержал эту обеспокоенность, предупредив, что все более мощные системы ИИ могут облегчить эксплуатацию ранее малоизвестных уязвимостей.
Раскрытие информации от 9 октября также ввело конкретное процедурное изменение: результаты проверок безопасности, ранее классифицированные как устраненные, теперь должны повторно тестироваться на релизных кандидатах перед их официальным закрытием.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


