
Bitget обнаружила несанкционированные переводы из кошельков примерно за 30 минут до того, как злоумышленники начали выводить сотни миллионов долларов с криптовалютной биржи, что вызывает вопросы о том, почему ее меры безопасности не смогли предотвратить взлом.
Биржа сообщила, что ее системы зафиксировали несанкционированные переводы в 18:31 UTC 24 сентября, и ее команда безопасности немедленно активировала экстренные протоколы.
Однако, согласно реконструкции атаки, проведенной фирмой по безопасности блокчейна Hypernative , большая часть потерь пришлась на более позднее время: 87,6 млн долларов было выведено с горячих кошельков в 19:01, а еще 202,8 млн долларов — с теплых кошельков в 19:16.
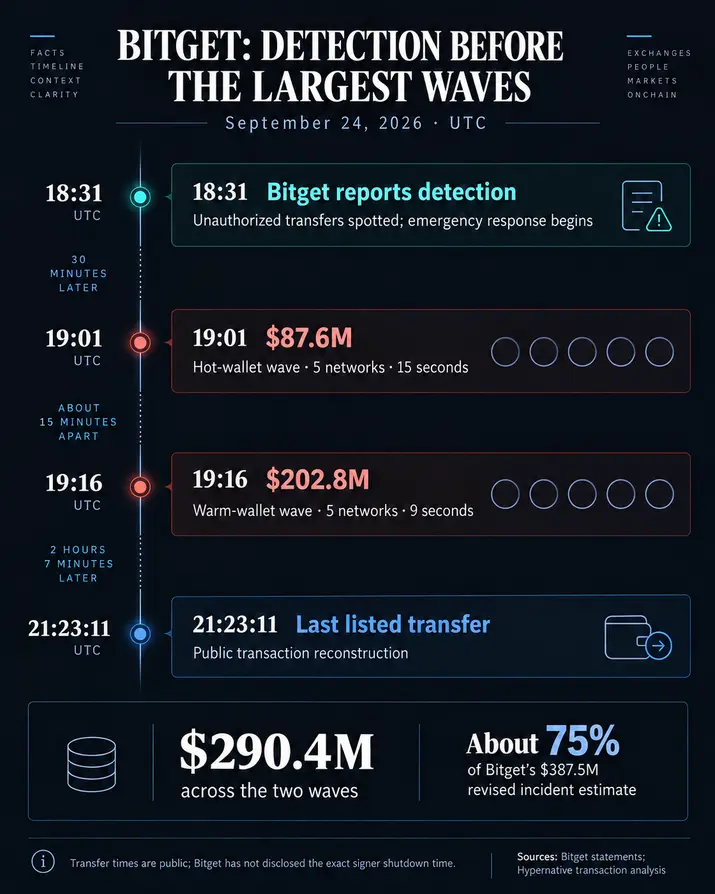
Hypernative сообщила, что злоумышленник первоначально протестировал скомпрометированный маршрут в 18:31, переведя 0,84 ETH и 93 TRX на новые адреса. Прождав около 28 минут, злоумышленник перевел 34,75 млн долларов в USDT в 18:58, прежде чем ускорить вывод средств по нескольким блокчейнам.
Контрольные механизмы Bitget не смогли остановить подписание?
Bitget заявила, что ее расследование показало, что злоумышленник скомпрометировал серверную систему в инфраструктуре кошельков, подделал данные о снятии средств и обманом заставил процесс авторизации биржи одобрить переводы. Компания заявила, что закрытые ключи не были скомпрометированы.
Такой путь атаки делает окно реагирования особенно значимым. Hypernative сообщила, что транзакции были подписаны собственными кошельками Bitget и были достаточно похожи на обычные клиентские снятия средств, чтобы пройти через ее инфраструктуру.
Фирма по безопасности выявила несколько механизмов контроля, которые могли бы прервать атаку после первоначального оповещения.
Один из них потребовал бы, чтобы каждый подписанный перевод соответствовал независимо хранящемуся запросу на снятие средств клиента или одобренной транзакции казначейства. Такая проверка могла бы предотвратить создание собственной авторизации скомпрометированной серверной службой.
Hypernative также обнаружила необычные параметры транзакций в запросах злоумышленника, включая лимиты газа, которые отличались от обычного конвейера снятия средств Bitget. Сравнение предлагаемых транзакций с параметрами, обычно генерируемыми биржей, могло бы выявить тестовую транзакцию в 18:31 до начала более крупных снятий.
Лимиты скорости представляли собой еще один потенциальный барьер. Hypernative сообщила, что теплые кошельки перевели 202,8 млн долларов по пяти сетям за девять секунд в 19:16. Ограничения на сумму, которую отдельные уровни кошельков могли переводить за короткие периоды, в сочетании с требованиями вторичного одобрения, могли бы задержать или заблокировать большую часть этой волны.
Самое главное, по словам Hypernative, оповещения о необычных переводах могли бы привести к автоматической приостановке работы затронутого подписанта, а не полагаться на ручное вмешательство. Вместо этого транзакции, связанные со злоумышленником, продолжались до 21:23 UTC, почти через три часа после заявленного времени обнаружения Bitget.
С тех пор Bitget заявила, что устранила уязвимость и что после сдерживания больше не было несанкционированных переводов. Mandiant и SlowMist по-прежнему участвуют в судебно-медицинском расследовании.
Нерешенным вопросом остается то, что системы безопасности Bitget сделали с оповещением в 18:31, и почему скомпрометированный маршрут подписания оставался активным достаточно долго, чтобы примерно 290 млн долларов были выведены в двух последующих крупных волнах.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


