
Fomopeek, вредоносное приложение для iPhone, распространявшееся через App Store компании Apple, связано с кражей USDT почти на 580 000 долларов.
Блокчейн-компания SlowMist начала расследование приложения в выходные после получения сообщений о краже активов, связанных с раскрытием приватных ключей.
Некоторые жертвы ранее установили версии 1.1 или 1.2 приложения Fomopeek, которое позиционировалось как инструмент только для чтения для отслеживания крупных криптовалютных транзакций в сетях Ethereum, Solana и Tron.
Что такое Fomopeek?
Работая с исследователями безопасности криптобиржи OKX, SlowMist обнаружила два модуля, встроенных в эти версии, которые не имели отношения к заявленным функциям мониторинга FomoPeek.
Один из них обменивался данными с внешней инфраструктурой управления и контроля, а другой содержал фреймворк для эксплуатации уязвимостей ядра с восемью методами атаки, которые могли адаптироваться к модели iPhone жертвы и версии операционной системы.
Успешная эксплуатация могла позволить обойти песочницу приложений Apple и получить доступ к информации из Keychain и файлам других приложений. Это создавало путь к локально сохраненным приватным ключам, сид-фразам и учетным данным для входа без необходимости подключения кошелька или ввода этих данных в FomoPeek.
Основатель SlowMist Ю Сянь (Yu Xian) заявил, что риск распространяется на пароли, хранящиеся в Keychain Apple, и зашифрованные файлы других приложений. Злоумышленник, получивший доступ к обоим, потенциально мог бы разблокировать учетные данные кошелька и другую конфиденциальную информацию, хранящуюся на устройстве.
Он пояснил:
«После успешной атаки приложение может пробить механизм изоляции песочницы iOS, затем прочитать и расшифровать системный keychain (Keychain), а также получить доступ к файлам данных других приложений на устройстве. Приватные ключи, мнемонические фразы, учетные данные для входа, история чатов, файлы и другие пользовательские данные, хранящиеся на устройстве, могут оказаться под угрозой утечки. Кроме того, приложение подключается к скрытым серверам, не связанным с его общедоступными функциями, для получения удаленных инструкций».
Вредоносные компоненты отсутствовали в первоначальном релизе FomoPeek. SlowMist обнаружила их в версии 1.1, выпущенной 9 сентября, и в версии 1.2 от 12 сентября, прежде чем они были удалены в версии 1.3 от 17 сентября.
Исследователи также обнаружили, что фреймворк мог получать инструкции с удаленного сервера, включая настройки, определяющие, включена ли эксплуатация и как часто она будет выполняться.
Украдены почти 580 000 долларов
Технические находки сопровождались отслеживанием в блокчейне, которое показало, что злоумышленники уже превратили этот доступ в убытки.
Аналитическая блокчейн-компания Salus идентифицировала адрес злоумышленника 0x6d37f2C5e8F8546b648D317295565dA95975f4BB и оценила выручку от инцидента примерно в 579 900 USDT.
Salus отследила 401 028 USDT через три промежуточных адреса до биржи FixedFloat. Еще 20 000 USDT были переведены двумя транзакциями через депозитные адреса, а затем объединены в горячий кошелек KuCoin.
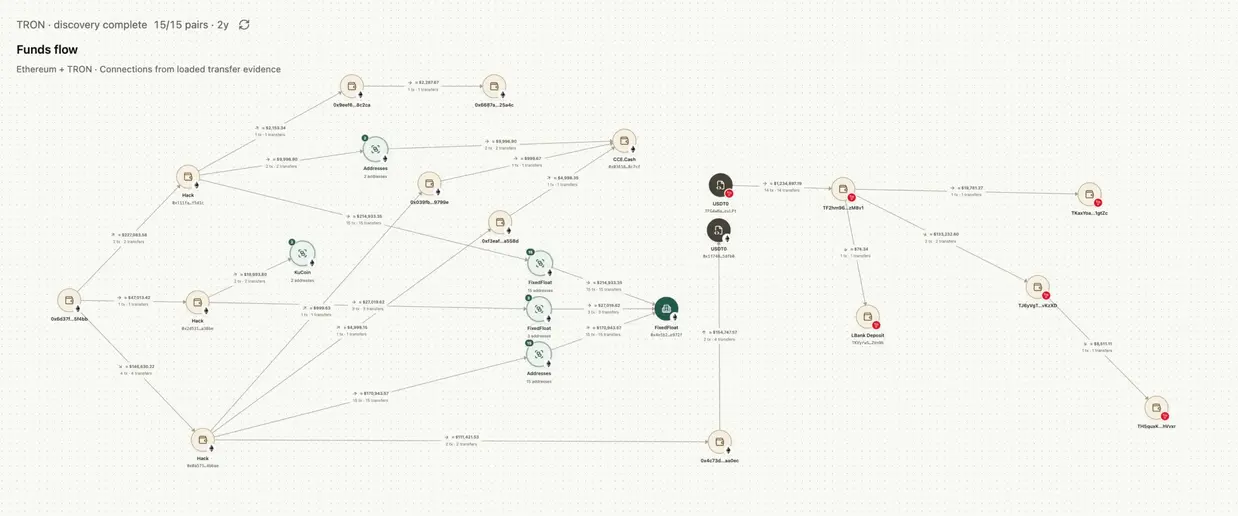
Еще 111 458 USDT были направлены через адрес, который Salus связала с эскроу-платформой, а другие 10 000 USDT прошли через миксер CCE, прежде чем попасть на адреса, связанные с эскроу-сервисом.
Salus сообщила, что ее анализ также указывает на то, что группа, стоящая за инцидентом с FomoPeek, была вовлечена в отдельную кражу приватных ключей в июне. Следователи все еще выясняют, использовалась ли та же техника в той атаке.
Криптоплатформы предупреждают пользователей на фоне возвращения дебатов о хранении
Убытки и потенциальный охват эксплойта вызвали предупреждения от нескольких криптоплатформ, включая Binance, OKX, Gate, Bitget Wallet и Rabby.
Binance предупредила:
«Стороннее приложение FomoPeek (версии 1.1–1.2) содержит вредоносный код, который может использовать уязвимости системы iOS для получения наивысшего уровня привилегий устройства, потенциально получая доступ к конфиденциальным данным, хранящимся на устройстве, включая приватные ключи, сид-фразы, учетные данные для входа, историю чатов, файлы и многое другое. Обратите внимание, что этот тип вредоносного ПО нацелен на само устройство. В случае успешной атаки данные из всех приложений на затронутом устройстве могут быть доступны».
В связи с этим криптофирмы в целом выпустили одинаковые рекомендации, призывая пользователей криптовалют удалить FomoPeek, обновить iOS и переместить активы в недавно созданные кошельки на устройствах, где скомпрометированное приложение никогда не устанавливалось.
Эти новые учетные данные необходимы, поскольку удаление приложения или установка исправлений для операционной системы не могут аннулировать приватный ключ, который мог быть скопирован.
Тем временем этот инцидент произошел через два месяца после того, как ончейн-исследователь ZachXBT заявил, что отдельный iPhone, предназначенный для криптовалют, может быть предпочтительнее существующих аппаратных кошельков для хранения средств и подписи транзакций.
Его рекомендация основывалась на том, чтобы держать устройство изолированным от повседневного просмотра веб-страниц, обмена сообщениями и другой активности, которая могла бы расширить поверхность атаки.
Fomopeek выявляет другую слабость в этой модели. Само приложение было создано для криптопользователей и распространялось через официальный магазин Apple, однако исследователи говорят, что оно содержало инструменты, способные нарушить барьеры, разделяющие приложения на устройстве.
Это не означает, что выделенные крипто-iPhone по своей сути менее безопасны, чем аппаратные кошельки. Однако это показывает, что изоляция обеспечивает ограниченную защиту, если программное обеспечение, установленное на устройстве, может скомпрометировать саму операционную систему.
Для пострадавших пользователей первоочередной задачей является ограничение дальнейших убытков и отслеживание украденных средств.
Salus продолжает отслеживать адреса, связанные с оставшимися средствами, в то время как Binance и другие платформы отслеживают депозиты, которые могут предоставить следователям еще одну возможность отследить или ограничить движение украденных USDT.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


