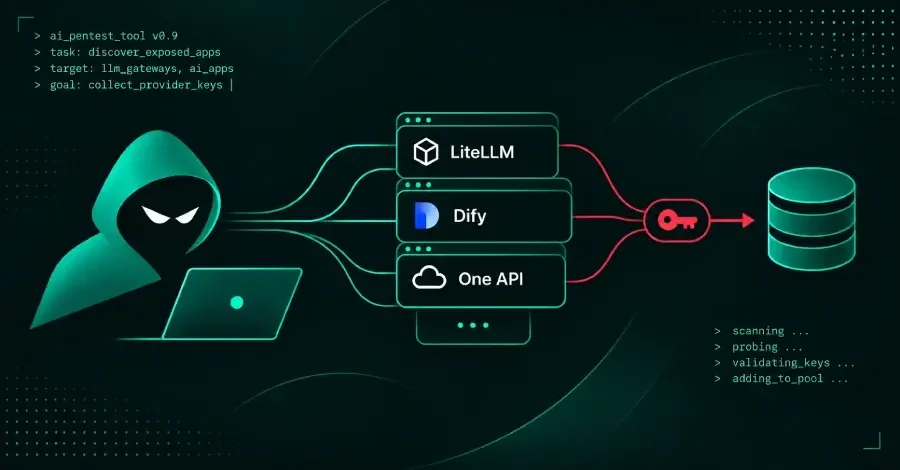
Агенты искусственного интеллекта злоумышленников искали уязвимости в общедоступных приложениях ИИ, таких как LiteLLM, One API и Dify, чтобы украсть ключи поставщиков ИИ, хранящиеся внутри, согласно собственным записям агентов. Записи, которые команда Amazon по анализу угроз получила с помощью ложных серверов, описывают использование украденных ключей для запуска моделей ИИ, которые использовались для поиска новых ключей. Команда заявила на этой неделе, что не может проверить результаты, о которых сообщили агенты. Она с умеренной уверенностью полагает, что агенты работали на ARTEX, инструменте с открытым исходным кодом для тестирования на проникновение. Записи включают руководство по известным точкам входа для каждого целевого продукта. В нем перечислены учетные данные администратора по умолчанию, такие как мастер-ключ LiteLLM по умолчанию, незавершенные установки, которые могут быть захвачены посторонними, и известные уязвимости в Langflow и RAGFlow. В отдельном случае, о котором сообщалось на этой неделе, специалисты по реагированию на инциденты Cloudflare зафиксировали, как ARTEX получил доступ к скомпрометированному токену API, который использовался для CI/CD. Токен не имел ограничений по IP-адресу или скорости, а последующая активность включала 400 запросов на дамп базы данных за час. Компания не сообщила, вернули ли эти запросы какие-либо данные. Оператор ставит перед ARTEX цель и задачу, а агент-планировщик разбивает цель на задачи для рабочих агентов, которые используют инструменты безопасности. Чтобы определить каждый следующий шаг, агенты отправляют свою работу большой языковой модели (LLM). Ложные серверы, являющиеся частью сети MadPot, имитировали популярные сервисы LLM. С 3 октября по конец прошлой недели агенты отправляли на него запросы, которые часто содержали полную историю кампании, включая инструкции операторов и отчеты агентов. Эти захваченные записи агентов описывают работу, проделанную в системах, которые MadPot не отслеживает. «Amazon Threat Intelligence не наблюдала этой активности по мере ее возникновения и не может проверить результаты, о которых сообщили агенты, но записи показывают, что именно искали злоумышленники», — заявила команда. Команда с умеренной уверенностью оценила, что операторы были отдельными группами, связанными с Китаем, ссылаясь на запросы на упрощенном китайском языке и настройки часового пояса Китая, среди других доказательств. В основной кампании агенты искали общедоступные приложения ИИ, извлекали хранящиеся внутри ключи поставщиков, проверяли их работоспособность и добавляли в общий пул. Они сосредоточились на приложениях, которые хранят ключи для многих поставщиков, поскольку одна слабая страница администратора там может скомпрометировать множество учетных записей. Среди целей, названных в записях, — шлюзы и прокси LLM, такие как One API, New API, Veloera, Sub2API и LiteLLM, а также конструкторы приложений ИИ, такие как Dify, FastGPT, Langflow, RAGFlow, Open WebUI, LobeChat и Ollama. Руководство также охватывает конечные точки управления и настройки поставщика, которые не требуют входа в систему, обход аутентификации через заголовок isCliRequest в системах семейства One API и подделку запросов на стороне сервера (SSRF) через функции извлечения URL для доступа к службам метаданных облака. Другие записи охватывают секреты, оставленные в клиентском JavaScript, карты исходного кода, отладочные маршруты и файлы среды. Найдя облачные учетные данные, агенты нацелились на управляемые службы, которые размещают модели ИИ, хранилища секретов и идентификаторы приложений, отдавая приоритет премиальным моделям ИИ перед общим доступом к облаку. Чтобы найти утечки ключей, агенты использовали службы сканирования Интернета и журналы прозрачности сертификатов, а также искали репозитории GitHub и архивы событий, пакеты npm и PyPI, слои образов контейнеров, блокноты, пространства для размещения моделей, сайты для вставки и каналы Telegram. Записи охватывают сотни целей на платформах приложений ИИ и в других системах. Команда уведомила клиентов AWS, которые могли пострадать. Microsoft сообщила на прошлой неделе, что злоумышленники использовали агентские инструменты ИИ, такие как ARTEX, для поиска секретов на GitHub, ища раскрытые учетные данные, включая ключи API для вывода ИИ. 26 августа компания описала более раннюю атаку на RAGFlow, в ходе которой скрытый хук перехватывал ключи поставщиков ИИ при их вводе пользователями, и компрометацию шлюза LiteLLM, которая раскрыла ключи поставщиков. В своем исследовании случая RAGFlow компания имела лишь низкую уверенность в том, какая уязвимость, если таковая имелась, позволила злоумышленникам выполнить код. Эти атаки не были связаны с ARTEX. Записи ложных серверов также описывают вторую кампанию, в ходе которой агенты пытались обойти проверки личности на двух криптовалютных биржах с использованием дипфейков. Сервер одного из поставщиков услуг проверки отклонил видео с дипфейком в реальном времени при каждой попытке агентов его записать. Команда не сообщила, прошли ли поддельные фотографии документов, которые также изготовили агенты, проверки документов. За последние восемь недель специалисты по реагированию на инциденты Cloudflare участвовали в нескольких расследованиях, связанных с ARTEX и инструментами, созданными на его основе. В более чем одном инциденте злоумышленник получил доступ к среде клиента у крупного облачного провайдера и перешел непосредственно в учетную запись Cloudflare клиента. Общей первопричиной были статические токены CI/CD, которые никогда не истекали, предоставляя широкий доступ ко всей облачной инфраструктуре клиента, согласно компании. В случае с ARTEX скомпрометированный токен был токеном API на уровне учетной записи. Компрометация, скорее всего, произошла через стороннего облачного провайдера, согласно выводам компании по инциденту. Как токен был украден изначально, не разглашается. В учетной записи появились новые скрипты Worker с именами, такими как artex-*, artex-pgrecon-*, artex-pgw-* и artex-do-*, причем каждое имя соответствовало различной задаче. Активность составляла более 69 запросов в минуту в различных частях учетной записи. Она включала попытки установить персистентность и проверить токены сеанса для других сторонних приложений. Компания считает, что большая часть этой активности была слабо управляема человеком-оператором. Срабола ли какая-либо попытка установить персистентность, не разглашается. В течение трех дней на этой неделе более 50 семейств фреймворков для тестирования на проникновение в области ИИ пытались сканировать клиентов компании, а IP-адреса, используемые для таких фреймворков, теперь исчисляются тысячами. ФБР заявило в FLASH-оповещении на этой неделе, что ряд злоумышленников использовали ARTEX по крайней мере с августа против организаций во многих секторах по всему миру. Оповещение обобщает 11 предыдущих отчетов и не описывает новых инцидентов. Разработчик ARTEX сделал свой репозиторий GitHub недоступным 8 октября после сообщений о злоупотреблениях, но форки сообщества, архивные копии и коммерческая версия под названием ARTEX PRO сохраняют его доступность. Примеры в оповещении включают предыдущую кампанию против южнокорейских финансовых учреждений, в ходе которой были украдены личные данные примерно 67 000 человек, и компрометация ConnectWise. «Ни одна из техник в этих кампаниях не была новой. ИИ-агенты меняют скорость и настойчивость злоумышленника», — заявила команда Amazon по анализу угроз. Агенты добились успеха там, где отсутствовала базовая безопасность, включая учетные данные по умолчанию или жестко закодированные, ключи, оставленные в коде и общедоступных файлах, интерфейсы и конечные точки вывода без аутентификации, а также необновленное программное обеспечение. Команда рекомендует относиться к приложениям ИИ, шлюзам моделей и конечным точкам вывода так же, как к другим производственным системам, предполагая, что раскрытые секреты будут быстро обнаружены, и отслеживая злоупотребления через неожиданные расходы или необычное использование. Вот статус уязвимостей, названных в руководстве: Другие проверки, применимые к этим атакам: undefined
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Swati Khandelwal