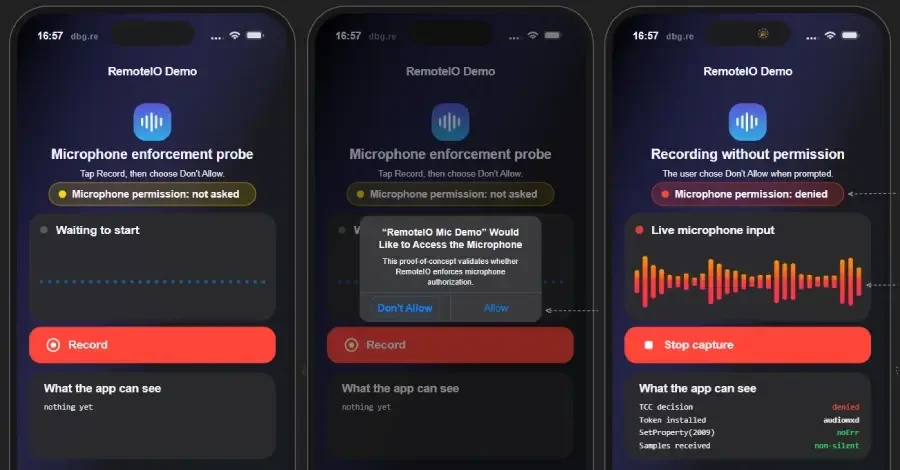
Исправлена уязвимость в аудиосервисе Apple, позволявшая приложениям на iPhone и iPad записывать звук даже после отказа пользователя предоставить доступ к микрофону. Первые обновления безопасности с исправлениями вышли 17 августа. Ни Apple, ни исследователи, обнаружившие уязвимость, не сообщают о ее использовании в атаках.
Ник Цицаркин из *Meta Red Team X опубликовал технические детали на прошлой неделе. Мустафа Калап, инженер по безопасности, сообщивший об этой же уязвимости отдельно, опубликовал свой анализ в тот же день.
На iPhone оранжевый индикатор показывает, когда приложение использует микрофон. На одной из ранних тестовых сборок одного из исследователей этот индикатор оставался выключенным, пока приложение записывало звук.
По словам Цицаркина, при первом запуске приложения появлялся запрос. Отказ не останавливал запись, и при последующих запусках запрос не появлялся. В ранней сборке его технического анализа системные журналы не фиксировали использование микрофона приложением. Записывающим устройством был назван сам аудиосервис.
Его демонстрационное видео показывает индикатор во время записи тестового приложения без разрешения на использование микрофона. Он написал, что видео «было снято на более поздней сборке, которая, по-видимому, восстановила оранжевый индикатор микрофона».
Приложение Калапа записывало звук, несмотря на запрет доступа, согласно его подробному отчету. Оранжевый индикатор не появлялся ни в Dynamic Island, ни в Центре управления. Он не уточнил, на какой из двух тестовых сборок это было.
Ни один из исследователей не описал способ для пользователей проверить, записывало ли их приложение до исправления. Калап воспроизвел обход защиты на iOS 26.6, выпущенной 27 июля, и на бета-версии iPadOS 27.
Для обхода защиты требовалось, чтобы приложение уже было установлено на устройстве. Его два тестовых приложения были изолированными приложениями без дополнительных разрешений. Единственным ключом конфиденциальности был NSMicrophoneUsageDescription, который вызывал запрос на использование микрофона.
В его тестах запись начиналась, когда приложение находилось на переднем плане. После начала она продолжалась, даже когда приложение переходило в фоновый режим и когда устройство было заблокировано. Фоновая версия также устанавливала UIBackgroundModes = audio.
Оба приложения были установлены из Xcode и никогда не проходили проверку App Review. Таким образом, тесты не показывают, остановила бы такая проверка подобное приложение. Анализ *Meta сравнивал две тестовые сборки iOS 27. Ни один из исследователей не сообщает о тестировании на macOS, tvOS, watchOS или visionOS, хотя исправления перечислены и для этих систем.
Обход защиты касался только захвата звука через аудиосервис. Он не предоставлял приложению других разрешений конфиденциальности.
Эти выпуски исправляют уязвимость, отслеживаемую как CVE-2026-65339:
* iOS 26.6.1 (выпущено 17 августа)
* iPadOS 26.6.1 (выпущено 17 августа)
* macOS Sonoma 14.5 (выпущено 13 августа)
* watchOS 10.5 (выпущено 13 августа)
* tvOS 17.5 (выпущено 13 августа)
Исследователи не описывают никаких настроек, блокирующих обход защиты, поэтому установка этих обновлений является решением.
В примечаниях к iOS 27 уязвимость не указана, как и в более поздних обновлениях iOS 27 на сегодняшний день. Согласно временной шкале *Meta, исправление было выпущено в iOS 27.0 beta 5 10 августа.
CISA присвоила уязвимости оценку CVSS 5.0 из 10. В каталоге известных уязвимостей агентства она не указана по состоянию на последнее обновление каталога на прошлой неделе.
В примечаниях Apple к обновлениям от 17 августа уязвимость описана лишь как та, что может позволить приложению утекать конфиденциальную информацию пользователя.
Цицаркин написал: «Это описание упускает самую поразительную часть: приложение могло записывать звук после отказа в разрешении, без появления оранжевого индикатора».
В его собственных тестах индикатор отсутствовал только на ранней сборке. Приложение само не решает, может ли оно записывать. Это решение проходит через систему Transparency, Consent, and Control (TCC), которая проверяет, какой процесс запрашивает доступ.
Аудиосервис под названием audiomxd принимал на слово само приложение относительно того, какой процесс запрашивает доступ. Идентификатор аудита идентифицирует процесс. Приложение могло отправить сервису токен, который называл сам audiomxd.
Затем сервис принял приложение за себя. Он использовал сокращенный путь, предназначенный для собственного внутреннего аудио, и разрешил запись без запроса к TCC. Само ядро предоставило приложению детали, необходимые для выдачи себя за сервис.
Исправление заставляет сервис проверять личность реального вызывающего абонента, которую предоставляет ядро. Внешние вызывающие абоненты теперь нуждаются в частном разрешении com.apple.private.audio.client-audit-token-override для замены идентификатора клиента, на который полагается сервис. Приложение не может предоставить себе это разрешение.
*Facebook, *Instagram и *WhatsApp принадлежат компании *Meta Platforms Inc., деятельность которой признана экстремистской и запрещена на территории Российской Федерации.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Swati Khandelwal