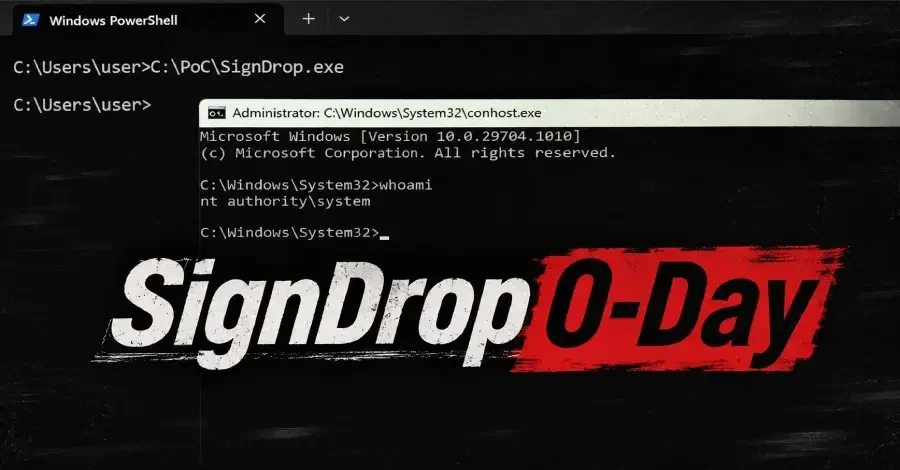
На этой неделе был опубликован общедоступный эксплойт, который, как утверждается, позволяет локальному пользователю Windows получить привилегии SYSTEM через драйвер Common Log File System.
Доказательство концепции под названием SignDrop нацелено на функцию аутентификации журналов, добавленную в драйвер в прошлом году. Оно использует уязвимость в том, как clfs.sys создает сопутствующие файлы при открытии подготовленного журнала привилегированным процессом, используя перенаправление путей для получения контроля над операцией. Microsoft не подтвердила заявленную уязвимость, не присвоила ей CVE и не выпустила исправление.
Исследователь, стоящий за эксплойтом, публикующийся под псевдонимом MSNightmare, опубликовал код и подробное описание на GitHub во вторник, в тот же день, когда компания выпустила свои ноябрьские обновления безопасности.
CLFS — это подсистема журналирования, встроенная в Windows. Ее драйвер часто становился целью для повышения привилегий: 10 уязвимостей CLFS фигурируют в каталоге CISA как известные уязвимости, которые были использованы в атаках, включая одну, применявшуюся в программах-вымогателях в апреле 2025 года.
Чтобы снизить этот риск, Microsoft добавила проверку подлинности в файлы журналов CLFS в обновлениях для Windows 11 25H2, 26H1 и Windows Server 2025, выпущенных в октябре 2025 года. Эта проверка прикрепляет код аутентификации сообщений на основе хэша, созданный из данных журнала и уникального для каждой машины ключа.
Затем драйвер анализирует только те файлы журналов, которые он сам создал. Сопутствующий файл .cnpf хранит данные для восстановления рядом с каждым журналом и создается с теми же атрибутами безопасности, что и оригинал, согласно странице компании о аутентификации журналов.
SignDrop нацелен на создание этого сопутствующего файла. Согласно коду доказательства концепции, обычный пользователь подготавливает журнал CLFS и контейнер с путями, которые контролирует пользователь. Когда привилегированный процесс позже открывает этот журнал, драйвер создает файл .cnpf в контексте безопасности привилегированного процесса, а не пользователя.
Эксплойт использует символические ссылки диспетчера объектов для перенаправления создания этого файла в выбранное атакующим место. В опубликованном коде привилегированным процессом является антивирусная служба Defender, запускаемая через ее интерфейс обновления.
«Microsoft здесь все сделала правильно, но логика позволяет злоупотреблять», — написал исследователь.
Поскольку файл .cnpf наследует разрешения исходного журнала, в результате получается файл, созданный как SYSTEM, в который может записывать обычный пользователь. Исследователь утверждает, что это можно использовать для получения системной оболочки.
Согласно репозиторию, эксплойт был протестирован на Windows 11 26H2, экспериментальной сборке Windows 11 26H2 и экспериментальной версии Windows Server 2025. Системы подвержены риску, когда режим аутентификации CLFS в реестре установлен на 0 (принудительный) или 1 (обучение). Системы старше 90 дней обычно автоматически переходят из режима обучения в режим принудительного применения, поэтому эксплойт нацелен на конфигурацию по умолчанию на установленных системах.
Значение реестра 2 или 3 означает, что средство защиты отключено. Это выводит систему за пределы заявленной поверхности атаки, но исследователь и собственная документация драйвера предостерегают от этого: отключение позволяет CLFS анализировать измененные файлы журналов, открывая снова уязвимости повреждения памяти, от которых должна была защитить эта мера.
Сонгюп Нам, руководитель отдела исследований корейской компании безопасности 78researchlab, сообщил в опубликованной сегодня оценке, что исследователь Хиивон Сонг из команды PurpleHound этой фирмы протестировал эксплойт и обнаружил, что он работает. Сонг оценил, что он работает недостаточно надежно для оперативного использования, написал Нам.
Для успешной цепочки эксплойта необходимо, чтобы Defender был включен. Запуск эксплойта изменяет каждый запрос UAC, открывая стандартную пользовательскую оболочку и системную оболочку, блокируя другие действия и делая атаку заметной для любого, кто находится за машиной.
В репозитории утверждается, что эта техника может работать против любого антивирусного движка, процесс которого выполняется с повышенными привилегиями. Эта более широкая претензия не была проверена.
В ноябрьских обновлениях безопасности не появилось CVE, уведомлений или исправлений для SignDrop. Каталог известных уязвимых эксплойтов CISA не содержит его, и об атаках с использованием этого эксплойта не сообщалось.
Администраторы могут проверить свою подверженность, прочитав режим аутентификации CLFS по пути HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication, где значение Mode 0 или 1 попадает в заявленную область исследования. В руководстве по смягчению последствий от поставщика описана эта настройка и риски ее отключения.
С апреля исследователь выпустил серию эксплойтов, нацеленных на Windows и Defender. Поставщик подтвердил более ранний эксплойт Defender под названием RoguePlanet в июне как CVE-2026-50656 и исправил его в следующем месяце.
Затем в августе последовал обход ShieldBreak, которому был присвоен CVE-2026-69414. Три ранее обнаруженные исследователем уязвимости Defender были использованы в атаках.
SignDrop представляет собой проблему другого класса. В то время как предыдущие эксплойты были нацелены на состояния гонки при обработке файлов в Defender, этот нацелен на собственную функцию аутентификации драйвера CLFS. Руководство по обновлениям безопасности поставщика — это место, где следует следить за ответом.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Swati Khandelwal