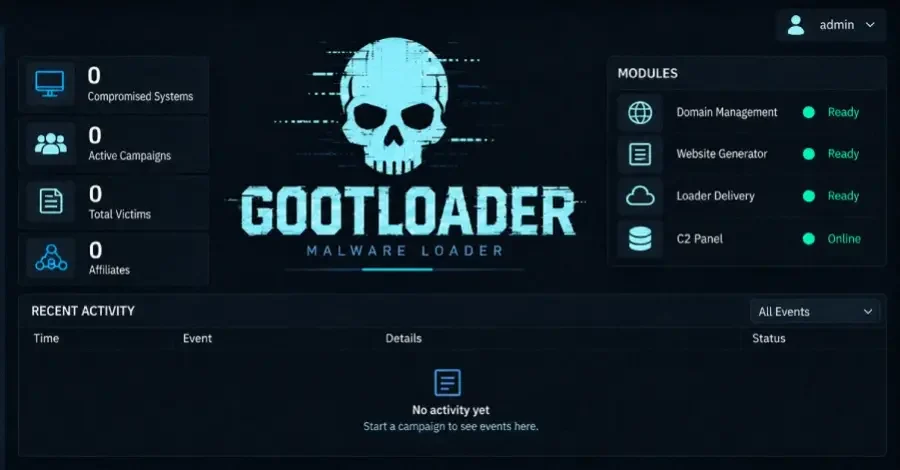
На этой неделе международная полицейская операция пресекла деятельность серверов, стоящих за Gootloader, CastleRAT и StealC. Преступники использовали эти три вредоносных инструмента для получения доступа к компьютерам, кражи паролей и проведения атак с использованием программ-вымогателей. Полиция также изъяла около 6,4 миллиона украденных учетных данных, принадлежащих более чем 40 000 жертв, согласно данным Федерального управления уголовной полиции Германии (BKA).
Gootloader — это загрузчик: попав на компьютер, он мог скачивать другое вредоносное ПО, особенно программы-вымогатели. Он распространялся через поддельные юридические документы, размещенные на взломанных веб-сайтах, часто на сайтах WordPress. Преступники использовали SEO-отравление, чтобы поднять эти сайты высоко в результатах поиска.
По данным Министерства юстиции США, с 2018 года Gootloader заразил как минимум 25 000 компьютеров по всему миру. Его операторы использовали эти компьютеры для заражения других компьютеров, а затем продавали доступ к новым компьютерам преступникам, занимающимся программами-вымогателями. В США Gootloader использовался в атаках программ-вымогателей как минимум против 44 жертв, что привело к убыткам примерно в 28,8 миллиона долларов.
Немецкая полиция привела гораздо более высокие цифры в своем заявлении на немецком языке. Насколько известно следователям на данный момент, Gootloader заразил миллионы компьютеров по всему миру с момента своего появления в 2020 году.
По данным сводки операции от Европола, поддержавшего эту акцию, полиция изъяла 235 серверов и 257 доменов, связанных с тремя инструментами. Эта операция является частью Operation Endgame, международной полицейской кампании против вредоносных программ, используемых киберпреступниками для доступа к компьютерам жертв.
В отношении Gootloader полиция вывела из строя 14 серверов и 218 доменов, а также удалила вредоносное ПО с 681 взломанного веб-сайта.
С санкции суда американские агентства и их международные партнеры удалили Gootloader с более чем 100 серверов, включая взломанные сайты WordPress. Они также изъяли американские домены, использовавшиеся для доставки и управления вредоносным ПО, согласно заявлению Министерства юстиции.
CastleRAT, троян удаленного доступа (RAT), известный с 2025 года, позволяет злоумышленникам удаленно управлять зараженным компьютером. Полиция изъяла 120 его серверов и 39 доменов.
StealC — это инфостилер, который извлекает пароли и другие учетные данные с зараженных компьютеров, позволяя преступникам продавать их или использовать в злонамеренных целях. Полиция снова вывела из строя его серверы на этой неделе, после операции в июне против него.
После июньской операции его операторы изменили свою инфраструктуру и вернули ее в сеть, чтобы избежать обнаружения следователями, сообщила немецкая полиция. Часть ключевой инфраструктуры StealC работала на Virtualine/Omegatech, сервисе bulletproof-хостинга, который рекламировал свои услуги преступникам. Полиция вывела этот хостинг-сервис из строя в результате операции в конце октября.
Об арестах в рамках этой недельной операции не сообщалось. Голландская полиция также провела дальнейшие расследования в отношении главного подозреваемого по делу Gootloader, согласно их пресс-релизу.
Голландская полиция загрузила данные, украденные CastleRAT, в Check your hack — полицейский сервис, где люди могут ввести адрес электронной почты. Если адрес есть в данных, полиция в течение нескольких минут отправляет электронное письмо с инструкциями по удалению вредоносного ПО. Если нет, письмо не приходит.
В ближайшие недели будут добавлены новые данные. Сервис проверяет отдельные адреса, а не целые домены, но организации могут присоединиться к No More Leaks — полицейскому проекту, который делится данными с частными партнерами. Украденные данные также передаются таким сервисам, как Have I Been Pwned и Shadowserver Foundation.
Электронные письма, которые якобы отправлены полицией и просят людей проверить данные, являются поддельными. Полиция никогда не отправляет электронные письма со ссылками.
Даже после того, как полиция изымает данные, у преступников все еще могут оставаться украденные учетные данные, говорится в часто задаваемых вопросах полиции. Пока вредоносное ПО остается на компьютере, преступники могут продолжать получать его пароли.
Shadowserver Foundation сотрудничает с интернет-провайдерами и группами реагирования на инциденты в области компьютерной безопасности (CSIRT) для выявления зараженных компьютеров и уведомления их владельцев, заявило Министерство юстиции. В Германии Федеральное управление по информационной безопасности (BSI) помогает уведомлять жертв, согласно BKA.
Национальное управление по борьбе с особо тяжкими преступлениями Дании (NSK) помогло очистить 681 веб-сайт. В заявлении на датском языке управление сообщило, что, по их мнению, злоумышленники получили доступ к сайтам с помощью украденных паролей, полученных по криминальным каналам. Затем они установили бэкдор. Сотрудники удалили код и доступ злоумышленников и оставили владельцам сайтов рекомендации по их защите.
Полиция Дании и Нидерландов рекомендует владельцам сайтов WordPress предпринять следующие шаги, некоторые из которых изложены в инструкции на голландском языке:
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Swati Khandelwal