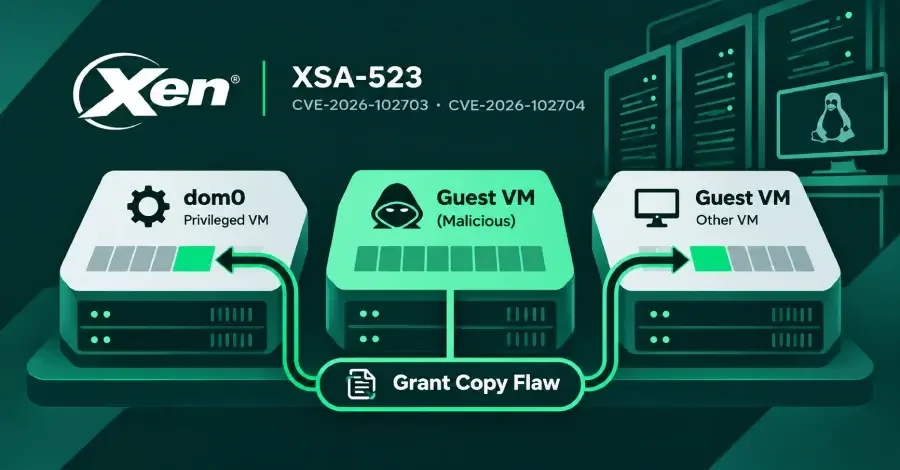
Две уязвимости в гипервизоре Xen позволяют вредоносной виртуальной машине (ВМ) читать и записывать память других ВМ на том же хосте, включая dom0. Dom0 — это ВМ, которая по умолчанию имеет полные права и управляет другими. Исправления выпущены, и известных способов смягчения последствий нет, говорится в рекомендации Xen Project от 3 ноября. Уязвимы все версии Xen, начиная с 4.6, тогда как версии 4.5 и более ранние не подвержены. Уязвимости отслеживаются как CVE-2026-102703 и CVE-2026-102704 под номером XSA-523 в рекомендациях Xen. Xen Project приписал обнаружение уязвимостей компании Anthropic, использовавшей свою модель Claude. Затем Стефан Липп из Ada Logics подтвердил находку, а команда CodeAnt AI Security Research Team позже независимо сообщила о той же проблеме. Уязвимости находятся в механизме grant copy — операции, которую Xen использует для копирования данных между ВМ. Каждая ВМ сообщает Xen, какие страницы своей памяти могут использовать другие ВМ, а Xen проверяет эти разрешения. Чтобы сэкономить время при пакетном копировании в пределах одной и той же страницы памяти, Xen повторно использует уже сделанные проверки. В некоторых случаях он не проверял повторно, когда должен был. Эта ошибка позволяет вредоносной гостевой системе читать и записывать память, которой она не владеет. XCP-ng, платформа виртуализации с открытым исходным кодом, построенная на базе Xen, заявила в своих заметках об обновлении, что «одна скомпрометированная гостевая система может выйти из своей изоляции и захватить весь хост». В рекомендациях Xen не упоминаются атаки, использующие эти уязвимости, и не уточняется, какой уровень доступа внутри ВМ требуется злоумышленнику. Qubes OS — операционная система для настольных компьютеров с упором на безопасность, которая размещает программное обеспечение в отдельных изолированных средах на базе Xen, называемых qubes. В бюллетене говорится, что затронуты все поддерживаемые выпуски и конфигурации. Исправление предназначено для Qubes 4.3, единственного выпуска, который она все еще поддерживает. Поскольку каждая версия Xen, начиная с 4.6, уязвима, другие продукты, построенные на этих версиях, затронуты до тех пор, пока их производители не добавят исправления XSA-523. По состоянию на 4 ноября трекер безопасности Debian отслеживал пакет xen в своих выпусках bookworm, trixie и forky как уязвимый, а в sid — как исправленный. Вот опубликованные исправления: Qubes 3 ноября рекомендовал пользователям продолжать устанавливать обновления в обычном порядке. Исправленные пакеты затем находились в репозитории security-testing, и планировалось их перемещение в стабильный репозиторий в течение следующих двух недель после тестирования сообществом. XSA-523 не связана с XSA-500, предыдущей уязвимостью grant copy, о которой Xen сообщила 28 июля, и имеет свои собственные исправления.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Swati Khandelwal