
В августе Plex выпустила обновление безопасности, которое устранило цепочку уязвимостей, позволявших любому, кто имеет доступ к незащищенному Plex Media Server, выполнять произвольный код. В одном подробном публичном отчете энтузиаст, который позже развернул уязвимый сервер в качестве ловушки (honeypot), сообщил, что злоумышленники использовали ту же цепочку в субботу для установки криптомайнера и программного обеспечения для прокси-сервера, позволяющего другим пользователям маршрутизировать свой трафик через домашнее интернет-соединение жертвы, фактически используя его как VPN без ведома владельца.
Уязвимости были обнаружены исследователем безопасности, известным в сети как ZM. В техническом описании, опубликованном в четверг, ZM рассказал о цепочке удаленного выполнения кода без аутентификации, которую он назвал Plex2Shell. Вкратце, злоумышленник без реального входа в систему может обманом заставить сервер выдать токен администратора владельца, а затем внедрить вредоносный файл, который будет выполняться при каждом транскодировании видео Plex. Цепочка объединяет четыре уязвимости, отслеживаемые как CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 и CVE-2026-96656. Затронуты серверы, работающие на версиях до 1.43.3.10861.
Where are the other zero’s 😂😂🤷
— nich0laus 🎭 (@nicl4ssic) October 18, 2026
ZM сообщил о проблеме Plex 27 июля. Plex подтвердила получение информации и выплатила вознаграждение за обнаружение уязвимости в размере 500 долларов 4 августа, в тот же день, когда исправленная сборка стала общедоступной для загрузки. 1 сентября Plex опубликовала публичное уведомление и, по данным BleepingComputer, отправила электронные письма пользователям, все еще использующим старые версии. «Мы рекомендуем всем владельцам серверов и пользователям настольных компьютеров как можно скорее обновиться до последней версии», — написала Plex. Компания также сообщила, что запросила CVE, которые были назначены 23 сентября.
«Цепочка удаленного выполнения кода без аутентификации в Plex», — написал ZM в своем посте, сопроводив его описанием и кодом для демонстрации. «Обновите свои серверы!» Выплата в 500 долларов за такой критический эксплойт вызвала немедленную критику, и несколько пользователей X задались вопросом, не забыл ли ZM добавить нули к сумме вознаграждения.
В то же время анонимный блогер, ведущий boredhackerblog, ждал раскрытия этих деталей. «Как специалист по информационной безопасности и пользователь Plex, я очень хотел узнать, что это за уязвимость и можно ли увидеть ее эксплуатацию в реальных условиях», — написал он. Он развернул ловушку на старой сборке Plex. «По состоянию на сегодняшнее утро (17 октября) я наконец увидел эксплуатацию в реальных условиях с использованием кода эксплойта с GitHub авторов», — сообщил он в субботу. Первый полезный груз представлял собой криптомайнер. Позже в тот же день он также обнаружил инструмент под названием myawesomeproxy, который выводит уведомление о том, что его запуск означает согласие на «потенциальное внешнее использование вашего интернет-трафика». Другими словами, злоумышленники превращали сервер в резидентный прокси-сервер, который другие хакеры арендуют, чтобы выглядеть как обычный трафик, одновременно скрывая свои собственные IP-адреса.
Главный специалист по безопасности Kraken Ник Пероко сослался на атаку на ловушку в своем посте в X в воскресенье. «Если вы используете Plex дома, обновите его сегодня», — написал он, добавив: «Полезный груз находится в папке Codecs Plex и запускается снова каждый раз, когда что-то транскодируется, поэтому устранение майнера не решает проблему».
Многие пользователи до сих пор не обновили свои серверы Plex. Данные Shadowserver по хостам, помеченным как vulnerable-plex, показывают, что около 49 000 остаются незащищенными по состоянию на субботу, включая примерно 25 100 в Северной Америке и около 17 600 в Европе.
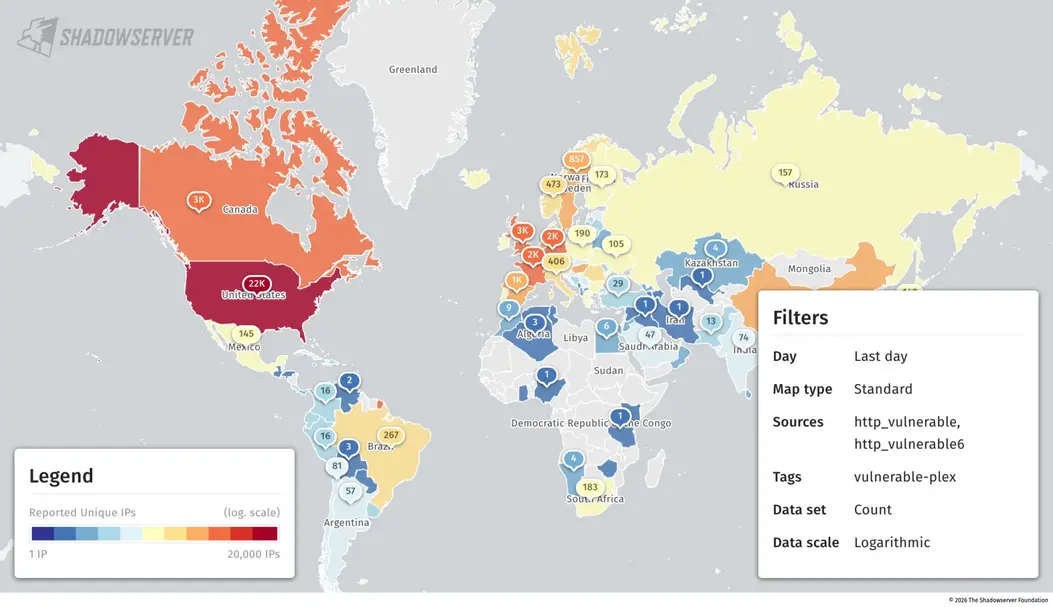
Не первый случай эксплуатации уязвимостей Plex
За годы существования Plex пережила немало инцидентов безопасности. В сентябре 2025 года Plex рекомендовала пользователям сменить пароли после того, как неуполномоченное лицо получило доступ к электронной почте, именам пользователей и хешированным паролям. Месяцем ранее, после отдельного отчета об уязвимости, Plex отправила пользователям электронные письма с рекомендацией обновиться до версии 1.42.1. Через несколько недель, когда многие серверы оставались уязвимыми, компания предприняла более решительные меры. «В качестве последующих действий по первоначальному отчету и в качестве меры предосторожности из-за большого количества серверов, все еще использующих затронутую версию Plex Media Server (версии 1.41.7.x — 1.42.0.x), мы внесли коррективы для доступа к затронутым серверам», — написала Plex в своем сообщении. «В частности, другие пользователи, которым владелец сервера предоставил доступ к серверу, не смогут подключиться к нему, пока сервер работает на затронутой версии». Эта уязвимость теперь отслеживается как CVE-2025-34158.
Plex не применяла аналогичное ограничение доступа или не требовала обновления после того, как Plex2Shell стала общедоступной. Уведомление от 1 сентября рекомендовало обновление и указывало пользователям Windows и Mac на опцию автоматического обновления. Эта настройка по умолчанию установлена на «Спрашивать меня», а не на автоматическую установку, и, согласно собственным документам поддержки Plex, она применяется только к Windows и macOS. Установки на Linux, Docker и NAS зависят от менеджеров пакетов, перезапуска контейнеров или ручной загрузки. В условиях обслуживания Plex указано, что компания может потребовать обновления «в целях защиты решения Plex от несанкционированного использования, контента или данных», и что отказ от него может привести к прекращению доступа. По состоянию на воскресенье, вторая половина дня по восточному времени, Plex также не выпускала никаких новых публичных заявлений об эксплойте или последовавших за ним атаках.
Предыдущая утечка данных LastPass также показывает, что ставки в случае подобных уязвимостей в программном обеспечении сервера Plex могут быть очень высоки. В 2023 году LastPass сообщила, что злоумышленники проникли в домашний компьютер старшего инженера DevOps «путем атаки на домашний компьютер инженера DevOps и эксплуатации уязвимого стороннего пакета медиапрограммного обеспечения, что позволило удаленно выполнять код и позволило злоумышленнику внедрить вредоносное ПО для кейлоггера», согласно Ars Technica. Ars сообщила, что человек, ознакомленный с частным отчетом LastPass, идентифицировал пакет как Plex; однако LastPass и Plex публично не подтвердили эту связь с одинаковой степенью детализации. В любом случае, это кошмарный сценарий того, чем может стать уязвимый домашний сервер Plex при обнаружении эксплойта удаленного выполнения кода.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Kyle Torpey


