Новости: риски
4 проблемы, мешающие реализации стратегий CISO в области безопасности
Руководители служб безопасности (CISO) все чаще ожидают кибератаки в ближайшее время. Отчеты показывают рост чувства риска и недостаточной готовности. Статья анализирует четыре ключевых барьера: нехватка обучения сотрудников приоритизации, отставание от внедрения ИИ, слабое использование ИИ в самих операциях безопасности и дефицит квалифицированных кадров, особенно с “средними” навыками управления рисками.

Недооцененная опасность: почему пора всерьез заняться проблемой инсайдерских угроз
Статья посвящена критической недооценке угроз безопасности со стороны инсайдеров. Анализируются причины, по которым собственные сотрудники представляют собой серьезный риск, несмотря на их легитимный доступ и знание внутренних процессов. Рассматриваются типы инсайдеров, а также недостаточность классических технических мер. Подчеркивается необходимость системного, организационного подхода к управлению внутренними рисками.

Евросоюз пересматривает стандарты кибербезопасности, чтобы ограничить угрозы со стороны ненадежных поставщиков
Еврокомиссия представила новый пакет мер по кибербезопасности для повышения устойчивости ЕС к угрозам. Основной акцент сделан на снижении рисков от поставщиков из стран вне ЕС в критической инфраструктуре, например, в мобильных сетях, через риск-ориентированную систему.

Семь признаков того, что вашей системе кибербезопасности требуется обновление.
Кибербезопасность предприятия: узнайте, когда пора пересмотреть фреймворк кибербезопасности. Обнаружение изменений, успешные кибератаки, проблемы с мониторингом и устаревшие подходы требуют обновления стратегии защиты. Анализ признаков и советы экспертов.

Что должны знать руководители по информационной безопасности об отклонении иска против SolarWinds
Комиссия по ценным бумагам и биржам США прекратила судебный иск против SolarWinds и ее CISO Тима Брауна, вызвав облегчение в сообществе кибербезопасности. Дело подчеркнуло проблему ответственности без полномочий для CISO и риски личной ответственности. Эксперты советуют руководителям службы безопасности укреплять организационные и личные меры защиты, быть проактивными в общении и добиваться поддержки руководства.

Как обосновать инвестиции в безопасность
Как CISO обосновать инвестиции в кибербезопасность перед советом директоров? Статья раскрывает, как связать технологии безопасности со стратегическими приоритетами, говорить на языке рисков и выгод, учитывать акционерную стоимость и позиционировать операционное совершенство как результат, а также фокусироваться на будущих рисках и использовать силу цифр для принятия решений.

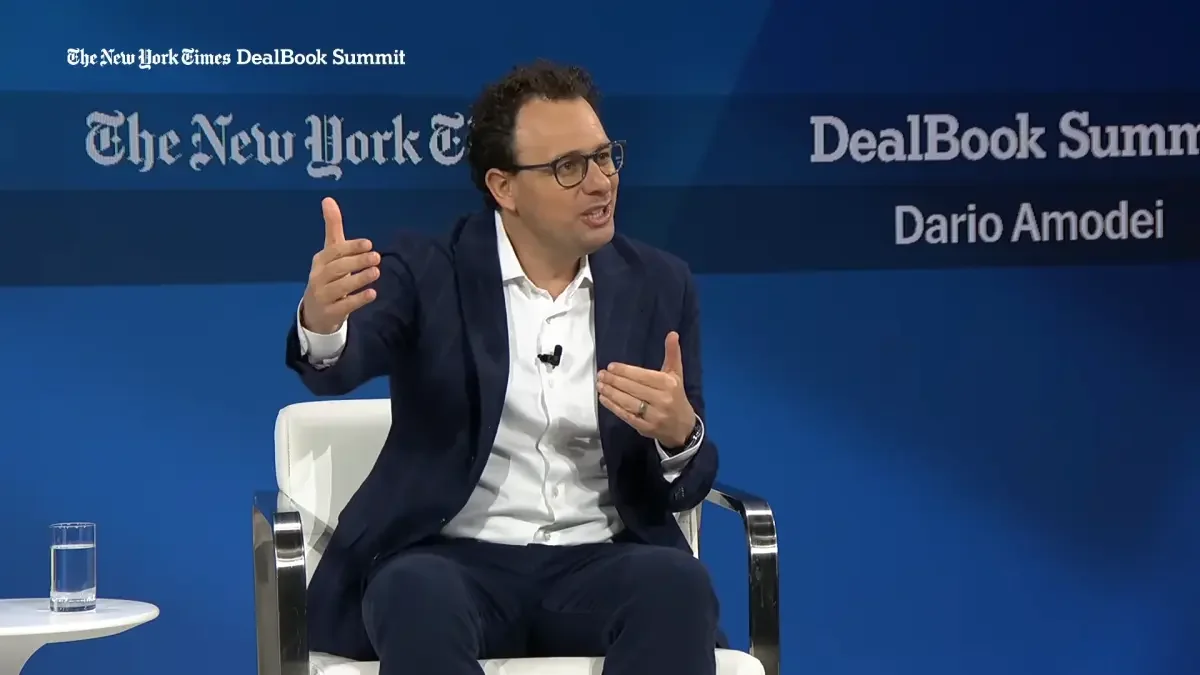
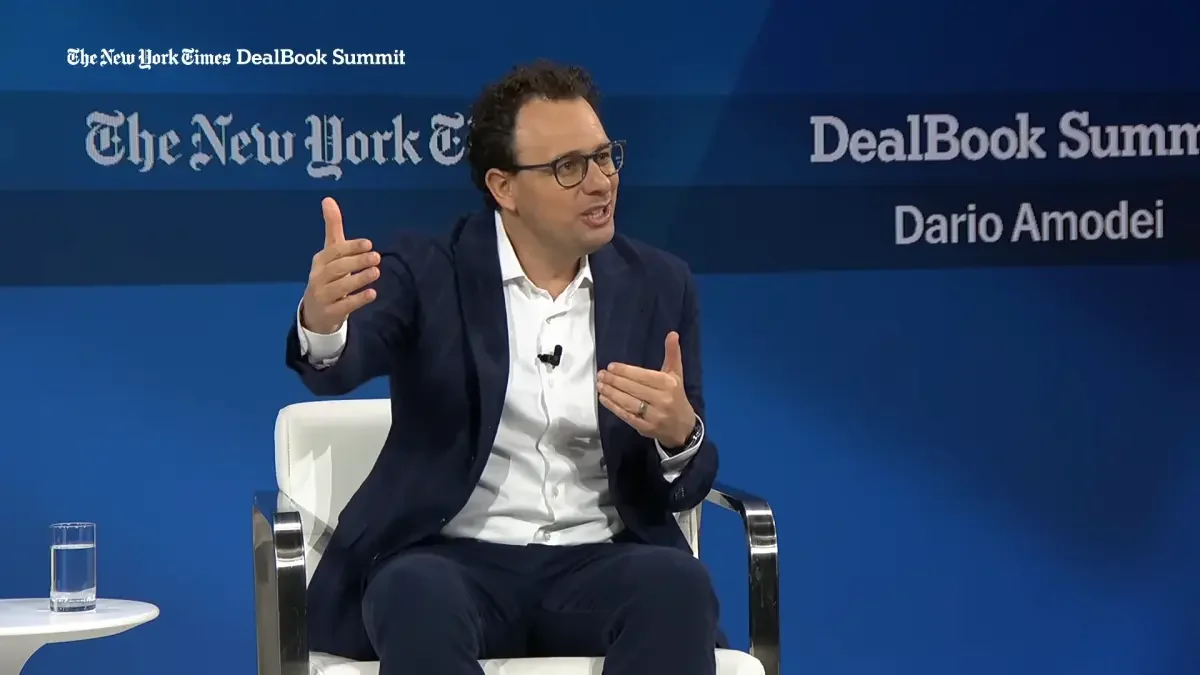
Гендиректор Anthropic высказался о разговорах о «пузыре» ИИ и склонности к риску среди конкурентов
Гендиректор Anthropic рассказал о рисках и перспективах экономики ИИ, предостерегая конкурентов от чрезмерно рискованных инвестиций и “жизни одним днем”. Обсуждаются прогнозы роста доходов и планирование вычислительных мощностей.

Глава Anthropic о «пузыре ИИ» и рискованных стратегиях конкурентов
Генеральный директор Anthropic поделился своими мыслями об экономике ИИ и рискованном поведении конкурентов, заявив, что некоторые из них «живут одним днем» в отношении затрат. Цель компании – ответственный рост и планирование будущего в условиях высокой неопределенности в сфере искусственного интеллекта.

Самое просматриваемое:
- Вот как использовать новую кнопку “Плюс”…
- Оверклокер обновил утилиту для разгона Hydra —…
- WatchGuard бьёт тревогу: критическая уязвимость…
- Bitcoin Depot оштрафован на $18,5 млн – сталкивается…
- Как настроить ComfyUI для генерации изображений ИИ…
- Результаты еженедельного опроса: Samsung Galaxy Z…
- Intel преодолела рубеж в миллион пластин,…
- США прикрыли платформу для хранения паролей, которой…
- ECARX берет управление бизнесом Flyme OS в свои руки…
- Глава Sonic Team Иидзука: Sega хотела отменить всю…
