Новости: Безопасность
Безопасность — рубрика, посвящённая новостям и аналитике в сфере информационной и кибербезопасности.
Уязвимость CPython открывает серверы ИИ для атак с побегом из песочницы
Уязвимость в CPython позволяет вредоносным шаблонам ИИ обходить песочницы и выполнять код на серверах инференса. Исследователи RunSybil обнаружили, что злоумышленники могут получить доступ к серверам, обрабатывающим миллионы запросов, и облачной инфраструктуре. Команда Python оспаривает серьезность угрозы.

Утечка Chainalysis: скомпрометированы данные всех пользователей, остановлена работа ключевых сервисов
Chainalysis раскрыла утечку данных после кибератаки: имена, логины, хеши паролей и токены пользователей оказались под угрозой. Компания отключила ряд сервисов и призывает клиентов к сбросу паролей и обновлению ключей. Атаки с использованием ИИ набирают обороты.

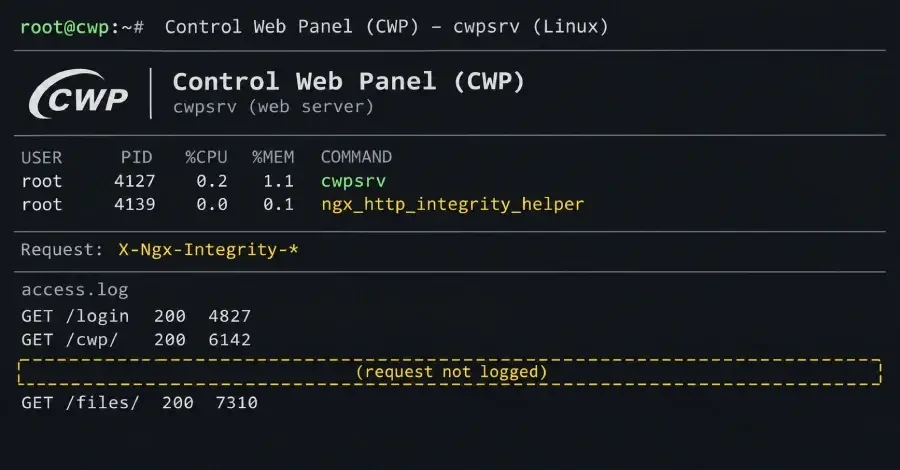
Хакеры спрятали бэкдор в Linux-панели управления сервером для выполнения команд без следов
Обнаружен бэкдор cwpdoor в Control Web Panel (CWP), популярной панели управления серверами Linux. Уязвимость позволяет выполнять команды через веб-запросы без следов в логах. Требуется root-доступ. Исследователи XLab нашли модифицированный веб-сервер cwpsrv, который маскируется под обновление. Указывается на наличие реальных жертв.

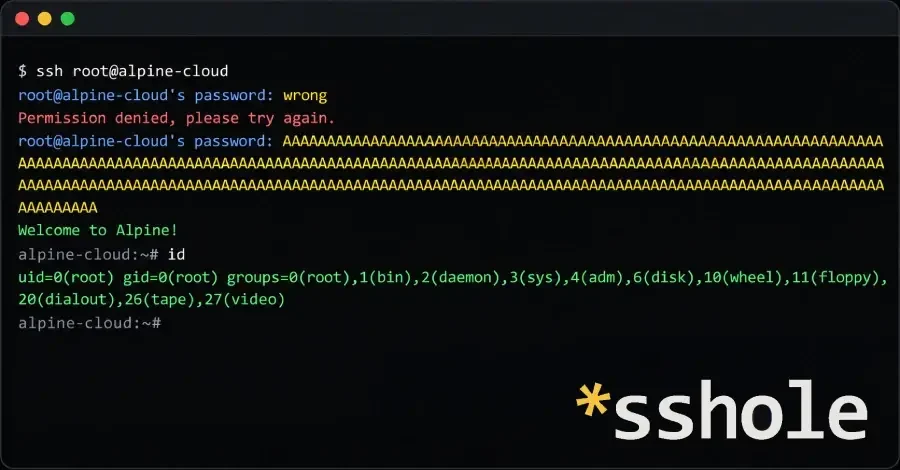
OpenSSH выпустила экстренное исправление для уязвимости, позволявшей длинным паролям обходить аутентификацию SSH в Alpine Linux
Критическая уязвимость в OpenSSH на серверах Alpine Linux позволяет злоумышленникам получать доступ к учетным записям без пароля. Исправление выпущено в версии 10.6p2. Узнайте, как защитить свои системы.

Злоумышленники атакуют индийские финтех-компании по выходным, когда защитники не следят
CERT-IN предупреждает о «значительной эскалации» атак с использованием ИИ, нацеленных на финансовый сектор Индии. Злоумышленники, получившие название CRAFTY FALCON, повторно атакуют жертв даже после устранения уязвимостей, используя ИИ-инструменты для поиска и эксплуатации слабых мест.

Уязвимость OpenSSH: атакующие получают доступ к аккаунтам без пароля на Linux-системах
Критическая уязвимость в OpenSSH на Linux с musl позволяет удаленно обходить аутентификацию. Атака затрагивает Alpine Linux и встраиваемые системы, позволяя войти в учетные записи с отключенным паролем, используя длинный пароль.

Любой может арендовать IP-адрес Белого дома за несколько долларов
Обнаружены IP-адреса Белого дома в сервисах резидентного прокси. Устройства в сети Белого дома могут сдавать свои интернет-соединения в аренду посторонним через бесплатные приложения. Это создает риски для безопасности конфиденциальной информации.

Самое просматриваемое:
- Вот как использовать новую кнопку “Плюс”…
- WatchGuard бьёт тревогу: критическая уязвимость…
- Оверклокер обновил утилиту для разгона Hydra —…
- Bitcoin Depot оштрафован на $18,5 млн – сталкивается…
- Как настроить ComfyUI для генерации изображений ИИ…
- США прикрыли платформу для хранения паролей, которой…
- Результаты еженедельного опроса: Samsung Galaxy Z…
- Intel преодолела рубеж в миллион пластин,…
- Глава Sonic Team Иидзука: Sega хотела отменить всю…
- ECARX берет управление бизнесом Flyme OS в свои руки…