Новости: Безопасность
Безопасность — рубрика, посвящённая новостям и аналитике в сфере информационной и кибербезопасности.
ThreatsDay: RCE в Apache OFBiz, взлом DreamHost, угоны DeFi-сайтов и еще 17 громких историй
Украденный логин открывает системы, а примитивные атаки наносят серьёзный ущерб. Узнайте, почему незакрытые уязвимости и доверчивость становятся главными целями, пока критические системы ждут патчей месяцами. Читайте о коварстве ИИ и новых угрозах безопасности.

Kalshi утверждает, что не похож на хищнические букмекерские конторы. Генпрокурор Нью-Йорка требует от руководителей доказательств.
Генпрокурор Нью-Йорка Летиция Джеймс расследует деятельность прогнозных рынков Kalshi и Polymarket на предмет мошенничества и обманной рекламы. Иск касается структуры комбинированных ставок и роли маркет-мейкеров, что вызывает вопросы о нейтральности платформ.

Anthropic не будет исправлять уязвимость Claude Dispatch, позволяющую злоумышленникам выполнять удаленные команды через корпоративные границы
Уязвимость в Claude позволяет браузерным расширениям выполнять код на компьютере пользователя. Исследователь Гал Вейцман обнаружил, что атака может привести к удаленному выполнению кода (RCE) всего за шесть шагов, компрометируя данные и систему.

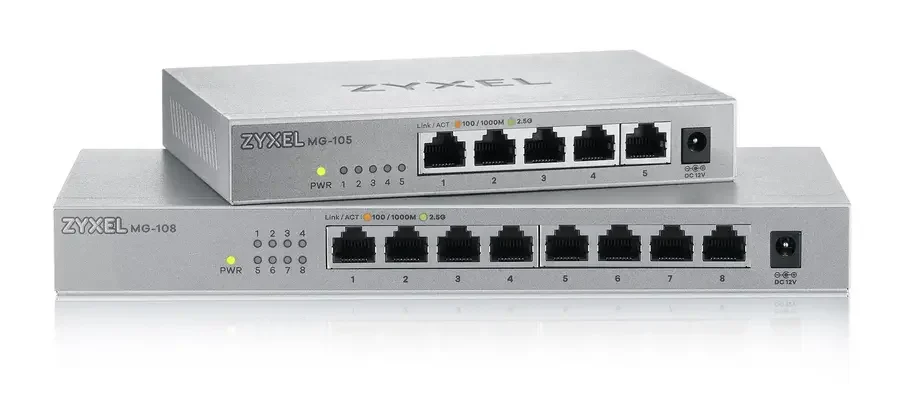
Zyxel устранила zero-day уязвимость, скрывавшуюся под видом старого патча
Zyxel исправила критическую уязвимость нулевого дня CVE-2026-107441 в коммутаторах GS1900. Атаки затронули 996 устройств в 48 странах. Уязвимость out-of-bounds write позволяла выполнять команды ОС. Немедленно обновите прошивку до версии .3C0 для защиты сети.

Разработка сценариев реагирования на инциденты при компрометации машинных идентификаторов
Плейбук SOC по реагированию на скомпрометированные учетные записи: как действовать при взломе сервисных учетных записей и API-ключей. Исследование CyberArk: машинных идентификаторов в 82 раза больше, чем человеческих. Анализ недавних взломов Cloudflare, Microsoft и Salesloft. Рекомендации по созданию плейбука, сортировке идентификаторов и реагированию на инциденты.

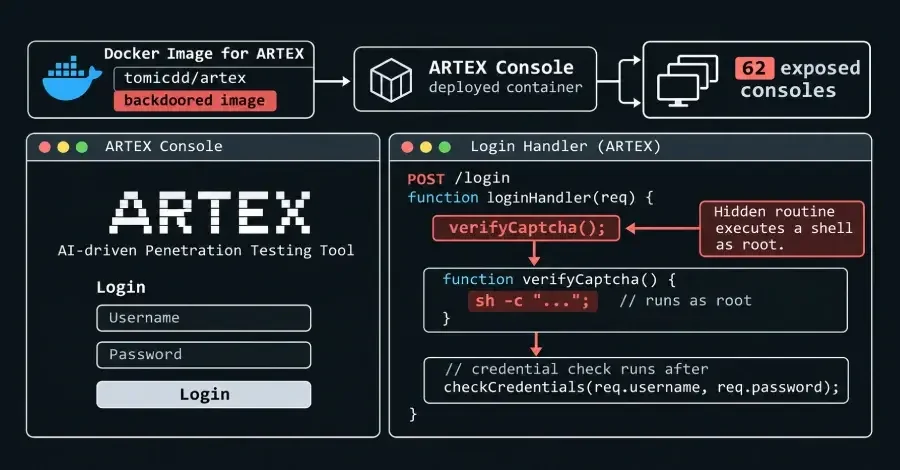
CERT-In бьет тревогу: атаки с ИИ и бэкдоры ARTEX открывают доступ к 62 консолям
CERT-In предупреждает об ИИ-угрозе Crafty Falcon, нацеленной на финансовый сектор Индии. Злоумышленники используют ИИ-инструменты для автоматизированных атак, кражи данных и средств. Угроза активна и использует уязвимости в системах.

Хакеры используют исправленную уязвимость Apple для доставки вредоносного ПО, крадущего информацию, сообщает CISA
CISA добавила в каталог KEV уязвимость CVE-2024-27834 средней степени опасности, затрагивающую ОС Apple. Уязвимость позволяет обходить Pointer Authentication и активно эксплуатируется. Рекомендуется срочное обновление.

Самое просматриваемое:
- Вот как использовать новую кнопку “Плюс”…
- WatchGuard бьёт тревогу: критическая уязвимость…
- Оверклокер обновил утилиту для разгона Hydra —…
- Bitcoin Depot оштрафован на $18,5 млн – сталкивается…
- Как настроить ComfyUI для генерации изображений ИИ…
- США прикрыли платформу для хранения паролей, которой…
- Результаты еженедельного опроса: Samsung Galaxy Z…
- Intel преодолела рубеж в миллион пластин,…
- Глава Sonic Team Иидзука: Sega хотела отменить всю…
- ECARX берет управление бизнесом Flyme OS в свои руки…