Новости: Безопасность
Безопасность — рубрика, посвящённая новостям и аналитике в сфере информационной и кибербезопасности.
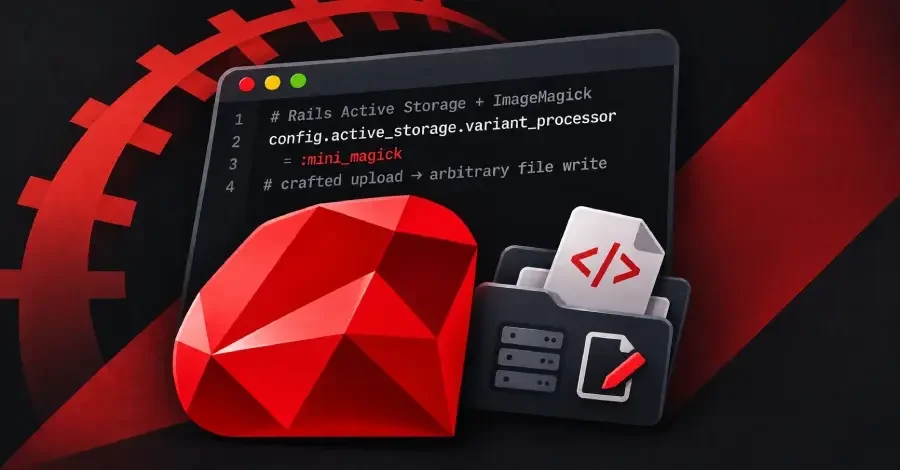
Критическая уязвимость в Rails позволяет злоумышленникам записывать файлы на сервер через специально созданные загрузки ImageMagick
Критическая уязвимость в Ruby on Rails позволяет злоумышленникам записывать произвольные файлы на серверы приложений, использующих ImageMagick для обработки загрузок. Исправление выпущено в версиях 8.1.4.1 и 8.0.5.2.

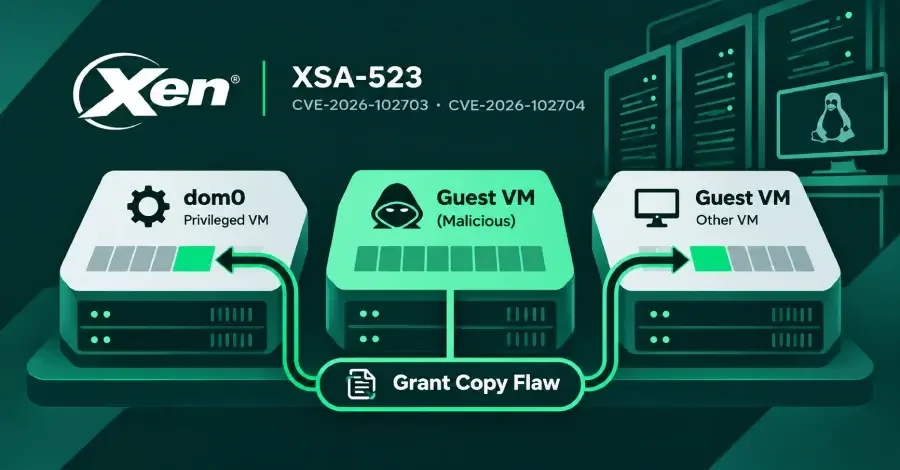
Уязвимости гипервизора Xen позволяют вредоносной виртуальной машине читать и записывать память любой другой ВМ
Две критические уязвимости в гипервизоре Xen позволяют вредоносной ВМ получить доступ к памяти других систем, включая dom0. Уязвимы версии Xen 4.6+. Исправления выпущены, но пока нет известных способов защиты. Обнаружены с помощью ИИ.

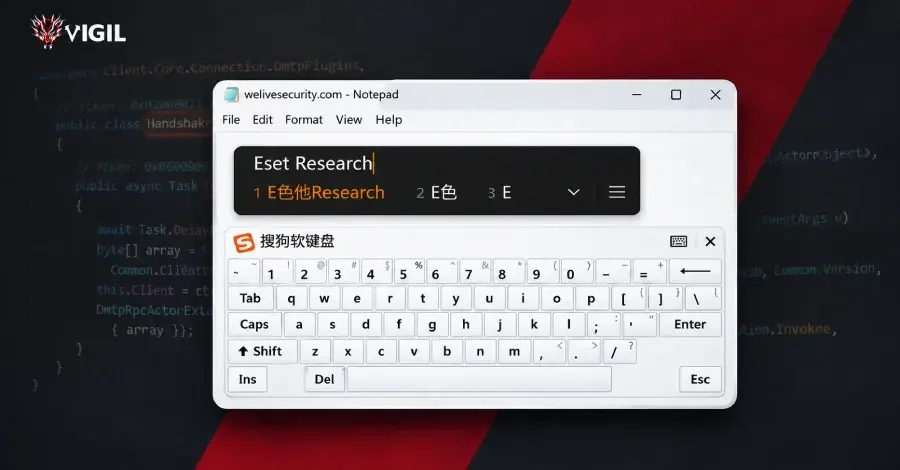
Китайские хакеры взломали DNS-запросы Sogou Input Method для установки бэкдора DarkVigil
Китайская группировка SlippyNunchucks использовала угон DNS для распространения импланта DarkVigil через популярный редактор Sogou Input Method. Кампания, начавшаяся в июле 2026 года, нацелена на организации и пользователей в Азии. Уязвимость в Sogou Input Method была исправлена Tencent.

Российская полиция арестовала трех предполагаемых хакеров VasyGrek и ликвидировала их преступную инфраструктуру
Российские власти арестовали трех членов хакерской группы VasyGrek, известной как Fluffy Wolf, которая с 2016 года атаковала компании в России и за рубежом. Группа подозревается в хищении средств и использовании вредоносного ПО. Аресты и ликвидация инфраструктуры группы стали результатом масштабной операции.

Google устраняет критическую уязвимость Android, позволяющую удаленное выполнение кода без участия пользователя
Критическая уязвимость CVE-2026-58868 в Android 14-17 позволяет удаленно выполнять код без действий пользователя. Google выпустила ноябрьский бюллетень безопасности с исправлениями. Узнайте, как проверить уровень патча и какие еще уязвимости исправлены.

Уязвимость аутентификации Node-RED эксплуатируется в реальных атаках
Уязвимость в Node-RED, позволяющая злоумышленникам получить доступ к системам IoT/IIoT, остается неисправленной. Эксперты предупреждают о рисках для критической инфраструктуры из-за отключенной аутентификации и сложности своевременного обновления промышленных систем.

Критические уязвимости Langflow открывают двери для обхода аутентификации и удаленного выполнения кода
IBM устранила критические уязвимости в Langflow, фреймворке для создания ИИ-агентов. Уязвимости позволяли обходить аутентификацию, раскрывать учетные данные API и выполнять код. Исправлены версии 1.0.0–1.12.8, выпущена 1.13.0.

Северокорейское фейковое собеседование привело к краже $6,3 млрд с Binance
Binance стала жертвой сложной многоэтапной атаки, организованной северокорейскими хакерами. Злоумышленники использовали социальную инженерию, вредоносное ПО и компрометацию ИИ-инструментов для кражи криптовалюты. «Это не был единичный изолированный взлом или простой фишинговый инцидент», — заявляет биржа.

Самое просматриваемое:
- Вот как использовать новую кнопку “Плюс”…
- WatchGuard бьёт тревогу: критическая уязвимость…
- Оверклокер обновил утилиту для разгона Hydra —…
- Bitcoin Depot оштрафован на $18,5 млн – сталкивается…
- Как настроить ComfyUI для генерации изображений ИИ…
- США прикрыли платформу для хранения паролей, которой…
- Результаты еженедельного опроса: Samsung Galaxy Z…
- Intel преодолела рубеж в миллион пластин,…
- Глава Sonic Team Иидзука: Sega хотела отменить всю…
- ECARX берет управление бизнесом Flyme OS в свои руки…