
Что такое режим «криптобункера»? Исследователь Ethereum Foundation Джастин Дрейк 7 октября 2026 года призвал криптоиндустрию спланировать контролируемую миграцию средств на новые адреса с нераскрытыми публичными ключами.
Его предложение о «режиме бункера» касается гипотетического взлома ECDSA с помощью ИИ до наступления «Q-Day» квантовых вычислений; это не доказательство того, что ИИ взломал криптографию Bitcoin или Ethereum.
В своем посте на X Дрейк призвал к спокойной подготовке: перемещению активов со временем на адреса, которые никогда не подписывали транзакцию. По словам Дрейка, ECDSA, схема подписи, используемая Bitcoin и Ethereum, подтверждает, что транзакция была авторизована владельцем соответствующего закрытого ключа.
Таким образом, когда адрес подписывает транзакцию, его публичный ключ становится видимым в блокчейне. Новый адрес, на который только поступили средства, вместо этого раскрывает хэш адреса, оставляя публичный ключ нераскрытым.
Если бы ECDSA был взломан, злоумышленник теоретически мог бы использовать раскрытый публичный ключ для восстановления закрытого ключа и опустошения кошелька. Дрейк определил взлом как восстановление закрытого ключа примерно за неделю с использованием доступного оборудования, такого как большой кластер GPU. Именно этот сценарий он хочет, чтобы индустрия рассмотрела, а не возможность, существование которой было продемонстрировано.
Дрейк привел 722 математических результата, опубликованных OpenAI, в качестве свидетельства быстрого прогресса, обусловленного ИИ. Дрейк заявил, что держателям не следует паниковать или торопиться, и что для перемещения средств не требуется новая криптография или кошельки.
Он также призвал Binance, Bitbank, Robinhood, Bitfinex и Tether укрепить холодное хранение. Эти рекомендации ставят управление ключами и контролируемую миграцию адресов в центр краткосрочных мер реагирования, а не предлагают пользователям отказаться от существующих сетей.
Что такое криптография ИИ, «крипто Q-Day» и зачем нужен режим бункера
Q-Day описывает момент, когда квантовые компьютеры станут достаточно мощными, чтобы взломать используемые сегодня криптографические системы. Дрейк годами предупреждал об этой долгосрочной угрозе. Его последняя обеспокоенность иная: математическая атака с помощью ИИ с использованием обычного вычислительного оборудования может, в худшем случае, подорвать ECDSA до того, как квантовые компьютеры будут готовы.
Уязвимость безопасности аккаунтов Ethereum конкретно связана с ECDSA и публичными ключами, раскрываемыми подписанными транзакциями; это не означает, что вся криптография Ethereum потерпела неудачу.
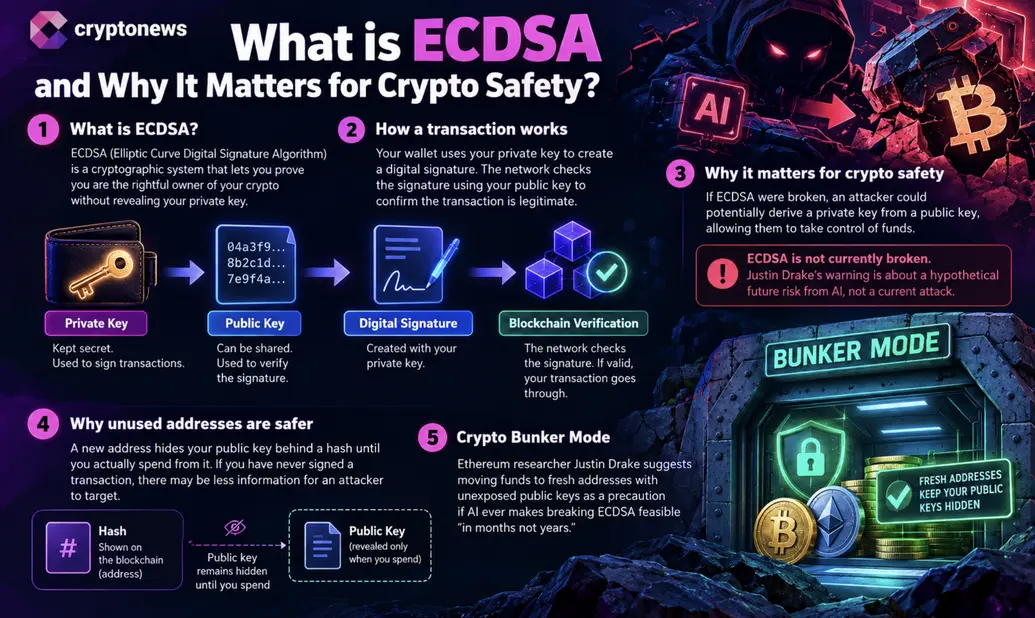
Ethereum Foundation сформировала специальную постквантовую команду ранее в 2026 году, в то время как Виталик Бутерин наметил планы по созданию квантово-устойчивой криптографии. Дрейк заявил, что будет добиваться ускорения перехода сети к хэш-криптографии, являющейся центральной частью постквантовой безопасности Ethereum.
Различие между криптографическим риском и другими уязвимостями кошельков остается важным. Эксплойт, связанный с компонентом кошелька Ethereum, таким как эксплойт Safe Wallet, связанный с Aave’s FlashloanAdapter, не является доказательством того, что сам ECDSA был взломан.
Дрейк заявил, что будет добиваться «максимального оборонительного ускорения» дорожной карты Ethereum к хэш-криптографии и призвал крупных хранителей укрепить холодное хранение. ETH должен спланировать технический переход и укрепить практики хранения, не рассматривая гипотетическую атаку как свершившийся факт.
Пока что речь идет не о том, что такое «режим бункера»; необходимо предложение о готовности, построенное вокруг раскрытия публичных криптографических ключей и постепенной миграции.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Ahmed Barakat


