
В сети Ethereum был использован пользовательский FlashLoopAdapter для управления обеспеченными позициями Aave V3. В результате взлома два кошелька Safe понесли чистый убыток в размере примерно 114,09 ETH, что составляет около 305 000 долларов США.
Злоумышленник подделал проверку аутентификации Safe, а затем использовал флэш-кредит Morpho WETH для погашения долга и разблокировки залога. Примерно 1306 weETH, выведенные из одного кошелька, представляли собой валовой поток транзакций, а не чистую прибыль злоумышленника.
Defimon Alerts зафиксировал атаку на Ethereum в четверг, 1 октября, в 15:08:57 UTC. SlowMist опубликовал свой анализ в пятницу, 2 октября, выявив уязвимость в функциях открытия и закрытия адаптера. Вредоносный контракт мог выдать себя за Safe и вернуть значение, пройдя проверку, предназначенную для подтверждения того, что легитимный кошелек активировал FlashLoopAdapter.
Контракт злоумышленника, контролирующий AAVE hack, также предоставил маршрутизатор обмена адаптера и calldata. Он направил маршрутизатор на кошелек Safe жертвы и установил calldata для вызова execTransactionFromModule. Поскольку FlashLoopAdapter уже был включен в этом Safe, кошелек принял вызов как авторизованную транзакцию модуля.
Эта последовательность превратила незначительный недостаток аутентификации в доступ к залогу, контролируемому кошельком. Этот инцидент подчеркивает важность разрешений кошелька и путей выполнения наряду с безопасностью самого протокола кредитования, что также является ключевым аспектом инфраструктуры хранения и средств аутентификации.
Взлом с использованием флэш-кредита позволил погасить долг Aave перед выводом залога
Злоумышленник использовал флэш-кредит Morpho в WETH для погашения примерно 1335 WETH долга Aave, связанного с более крупным Safe. Погашение освободило залог, привязанный к обеспеченной позиции, что позволило вывести примерно 1306 weETH. Второй Safe потерял около 6,4 weETH через тот же уязвимый модуль.
Оба пострадавших Safe имели одного и того же владельца. После погашения заемных средств и конвертации некоторых активов злоумышленник сохранил примерно 114,09 ETH, стоимость которых, по оценкам отчетов по безопасности, составила около 305 000 долларов США.
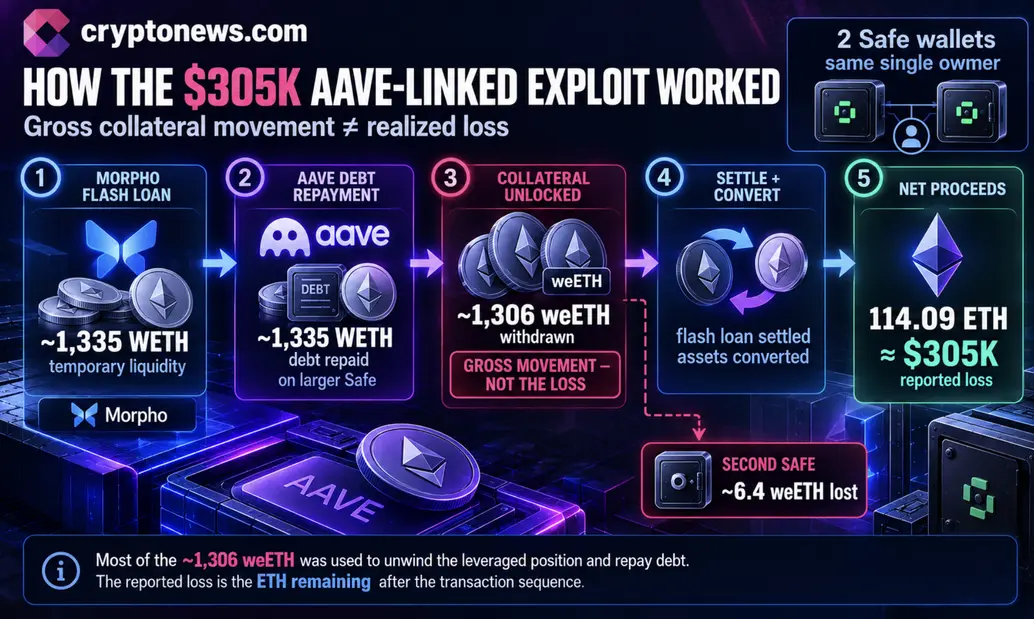
Различие между валовым движением средств и реализованным убытком существенно. Крупный вывод залога позволил погасить долг и закрыть позицию; это не следует рассматривать как сумму украденного. Указанные чистые доходы — это ETH, оставшиеся после этих транзакционных шагов.
Aave заявляет, что основные контракты не затронуты
Основатель и генеральный директор Aave Стани Кулечов заявил, что уязвимый компонент был внешней интеграцией, а не контрактом Aave V3, и «не оказал никакого влияния на Aave v3».
SlowMist классифицировал инцидент как уязвимость смарт-контракта и отнес обход защиты к возможности подделки проверки Safe. Defimon описал FlashLoopAdapter как модуль Safe для открытия и закрытия обеспеченных циклов Aave V3 и оценил убыток примерно в 305 000 долларов США.
FlashLoopAdapter — это пользовательский контракт, построенный на Aave V3 для управления обеспеченными позициями в Safe, которые его активировали. Модули Safe могут выполнять транзакции кошелька без необходимости каждый раз проходить стандартный поток транзакций владельца, что поддерживает автоматизацию, но также предоставляет авторизованному модулю доступ к активам кошелька.
В данном случае разрешение модуля само по себе не было заявленной ошибкой; уязвимой была логика аутентификации вызывающего абонента и выполнения адаптера. Таким образом, этот случай представляет собой сбой безопасности DeFi на уровне интеграции, а не свидетельство того, что кредитные пулы Aave V3 были скомпрометированы.
Первоисточник также отмечает отдельный инцидент с кошельком Safe в сентябре, связанный примерно с 2900 rsETH и слабой авторизацией в исполнителе, подключенном к активированному модулю, но эти два инцидента включали разные контракты и пути атаки.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Ahmed Barakat


