
Уязвимость в программном обеспечении Eclair для сети Bitcoin Lightning позволяла злоумышленникам обнулять локальный баланс канала через комиссии.
Компания ACINQ выпустила Eclair 0.14.3 14 сентября, чтобы устранить три уязвимости, инициированные пирами, которые могли привести к потере или блокировке средств операторами во время закрытия каналов, сплайсинга и мгновенного финансирования.
Технологическая компания Bitcoin, разработчик Lightning Network, создатель Eclair и Phoenix Wallet, настоятельно рекомендовала операторам обновить ПО, поскольку злонамеренные узлы могли использовать эти проблемы.
Устраненные уязвимости Eclair
Наиболее прямая атака включала кооперативное закрытие канала. Когда Eclair отвечал за комиссию за закрытие, противник мог предложить сбор, превышающий локальный баланс жертвы. Резервный механизм переговоров Eclair мог принять предложение, аннулировать выход оператора и фактически отправить весь локальный баланс майнерам Bitcoin в качестве комиссий за транзакцию.
Патч теперь отклоняет предложения по комиссиям за закрытие, превышающие настроенный оператором максимум. Bitcoin Optech описал версию 0.14.3 как выпуск безопасности, устраняющий уязвимости, связанные с закрытием каналов, сплайсингом и мгновенным финансированием.
Вторая уязвимость могла привести к блокировке средств во время незавершенного сплайсинга — процесса, который изменяет транзакцию, финансирующую канал Lightning, без его закрытия. Если Eclair подписывал первым, а пир не предоставлял свою подпись, последнее состояние канала могло зависеть от транзакции, которую жертва не могла опубликовать.
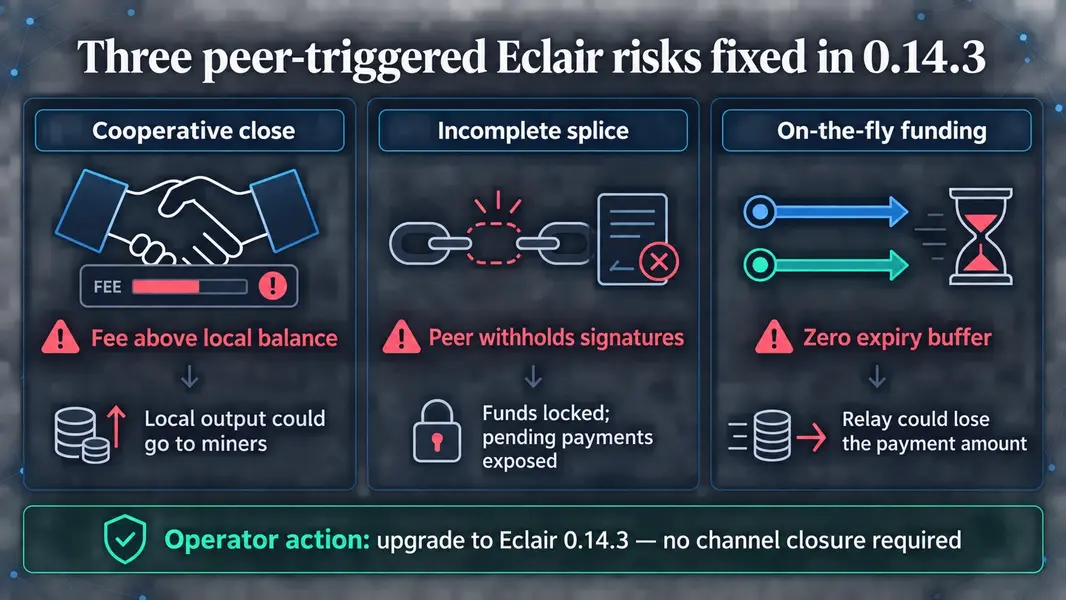
Такая схема также создавала возможность для потерь по платежам, находящимся в пути. Злоумышленник мог позволить истечь сроку входящей части переданного платежа, опубликовать более старое состояние канала и использовать секрет платежа для получения исходящей части. Теперь Eclair будет принудительно закрывать канал, используя последнее состояние, подкрепленное полностью подписанной транзакцией финансирования.
Третья уязвимость затронула функцию мгновенного финансирования Eclair, которая позволяет открыть канал при пересылке платежа. Вредоносный кошелек мог манипулировать временем истечения срока действия платежа, чтобы получить исходящий платеж в блокчейне, в то время как входящий платеж истекал, оставляя оператора ретрансляции нести убытки.
Теперь Eclair проверяет комиссии за ретрансляцию и буферы истечения срока действия перед фиксацией средств. Релиз также добавляет стандартный потолок в 50 сатоши за vByte для автоматически оцениваемых комиссий за открытие канала и сплайсинг, ограничивая воздействие некорректных внешних данных о комиссиях.
Операторы Bitcoin Lightning сталкиваются с растущим давлением в области безопасности
Исправления выходят в то время, когда операторы другого программного обеспечения Lightning сталкиваются с отдельными попытками скомпрометировать открытую инфраструктуру.
Ранее в этом месяце платежный процессор Bitcoin BTCPay Server сообщил, что наблюдал, как боты неоднократно сканировали серверы, где администраторы вручную повторно включали внешний доступ к LND, другой реализации Lightning.
Злоумышленники нацеливались на конечную точку смены пароля без аутентификации в течение короткого периода, когда кошелек LND был заблокирован. В случае успеха они могли бы заменить пароль администратора и запросить ключ администратора, который мог бы контролировать узел.
В ответ BTCPay ввел уникальные пароли для кошельков LND и заблокировал маршруты управления кошельками без аутентификации на границе своей сети. Он также посоветовал операторам не раскрывать вручную API LND.
Эти инциденты указывают на растущее давление в области безопасности во всей экосистеме Bitcoin Lightning, поскольку злоумышленники ищут уязвимости в программном обеспечении, которые они могли бы использовать для захвата или перенаправления средств.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


