
Группа Google по анализу угроз (Threat Intelligence Group) заявила, что ей удалось ликвидировать масштабную ботнет-сеть под названием x.cpe. На пике своей активности x.cpe действовала на более чем 1,3 миллиона устройствах Android TV, причем, что необычно, это были устройства с сертификацией Google. Google сообщает, что процесс проверки пропустил вредоносное ПО из-за «методов обфускации», применявшихся компанией Videostrong Technology из Шэньчжэня.
В подробном посте в блоге группа Threat Intelligence Group объясняет, как ботнет x.cpe быстро эволюционировал из одноступенчатого дроппера в модульную трехступенчатую платформу вредоносного ПО, которая продавала доступ третьим сторонам. Производители должны получать сертификацию своих устройств, если они хотят получить доступ к приложениям и брендингу Google — процесс, который должен выявлять подобные угрозы. Однако скомпрометированные устройства Videostrong, в основном продаваемые под брендом MECOOL, избежали обнаружения, используя бэкдор для удаленной установки вредоносного ПО после того, как устройства были настроены и подключены к сети.
После появления устройств в сети приложение-загрузчик под названием x.cpe или com.oemservice связывалось с сервером. Этот пакет сам по себе не обладал вредоносными возможностями, но имел системные разрешения, необходимые для установки модулей вредоносного ПО по указанию оператора. Он также отключал Play Protect, который в противном случае отметил бы молчаливо установленные пакеты как вредоносные.
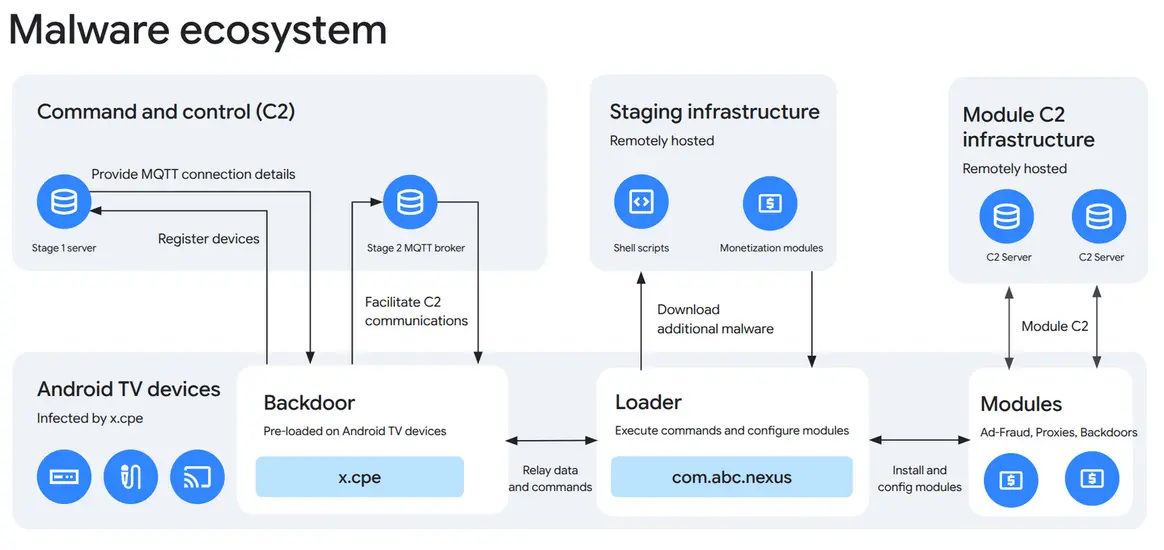
Google обнаружила, что большинство устройств использовались в качестве резидентных прокси для маршрутизации больших объемов вредоносного трафика или модулей, участвовавших в схемах мошенничества с рекламой. Продажа доступа к этому ботнету, вероятно, была крупным бизнесом. Videostrong также имела полный доступ к устройствам, позволяя операторам выполнять команды терминала, делать снимки экрана и сканировать другие устройства в локальной сети. По сообщениям, Google наблюдала, как Videostrong делала это в режиме реального времени.
Ликвидация ботнета
Google сотрудничала с несколькими другими организациями для пресечения деятельности сети x.cpe, включая Национальное полицейское агентство Японии, Synthient и Trend Micro. Google заявляет, что предприняла юридические действия для закрытия доменов и серверов, которые Videostrong использовала для управления и установки своего вредоносного ПО. Также были предприняты действия против серверов управления и контроля, управляемых Videostrong и связанных с другими кампаниями вредоносного ПО. По оценкам Google, Videostrong была отключена примерно от 10 миллионов скомпрометированных устройств.
Эти действия должны сделать затронутые устройства безопасными для использования, но, вероятно, не настолько безопасными, как должны быть. Play Protect по-прежнему отключен, а неактивные модули вредоносного ПО все еще установлены. Поскольку они загружены как системные приложения, пользователи не могут легко их удалить.
Synthient опубликовала список 182 моделей устройств, которые, как известно, были частью ботнета. Любой, кто приобрел Android TV-приставку MECOOL или безымянную приставку неизвестного происхождения, должен проверить ее. Trend Micro насчитала в общей сложности 1 472 554 зараженных устройства, что несколько больше, чем оценка Google. Подавляющее большинство находилось в Бразилии, Малайзии, Ираке, Мексике и на Тайване, но десятки тысяч также были онлайн в США, Германии, Великобритании, Австралии и Канаде.
Google установила, что операция не была делом рук злоумышленника, поэтому прекратила сотрудничество с Videostrong. Компании, а также любым ее дочерним предприятиям, будет запрещено использовать приложения и сервисы Google для Android. Google также отмечает, что обновляет свой процесс сертификации, чтобы закрыть лазейку, которая позволила Videostrong управлять своим ботнетом на сертифицированных устройствах. Android является открытым исходным кодом, и существует бесчисленное множество несертифицированных Android-TV-приставок. Videostrong могла бы продолжать продавать вредоносное оборудование под другими брендами без приложений Google. Но ей пришлось бы восстанавливать свою операцию по распространению вредоносного ПО с нуля.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Ryan Whitwam


