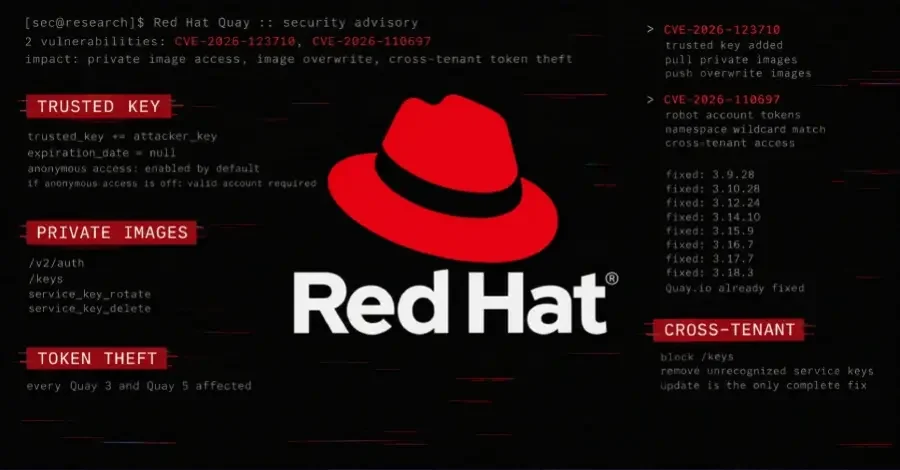
Критическая уязвимость в Red Hat Quay позволяет злоумышленнику, имеющему доступ к реестру Quay, читать и перезаписывать закрытые образы контейнеров во всех репозиториях.
По умолчанию Quay разрешает анонимный доступ, и пока эта функция включена, атакующему не нужна учетная запись. Если же она отключена, любой пользователь с действительной учетной записью все равно может использовать уязвимость, сообщила вчера Red Hat. Компания выпустила исправленные сборки для восьми веток Quay 3.
Уязвимость отслеживается как CVE-2026-123710 (оценка CVSS: 9,8).
Quay использует доверенные ключи для подписи токенов доступа, разрешающих отправку и получение образов. Уязвимость позволяет злоумышленнику добавить собственный ключ в список доверенных ключей Quay без срока действия. После этого Quay будет принимать токены, подписанные этим ключом, для любого репозитория.
С помощью таких токенов злоумышленник может извлекать закрытые образы и любые секреты или учетные данные, хранящиеся в них. Атакующий также может отправлять или перезаписывать образы, и эти изменения распространятся на все системы, которые позже получат эти образы.
Внедренный ключ сохраняется после перезагрузок до тех пор, пока его не удалят. Он также может быть использован для удаления ключей, используемых работающими экземплярами Quay, что приведет к сбоям обычных операций отправки и получения из-за ошибок аутентификации.
Сервер ключей Quay проверяет, что запрос на замену ключа содержит токен, подписанный доверенным ключом, с ожидаемой аудиторией и издателем. Он не проверяет, был ли токен выдан для ротации ключей. Анонимный токен из конечной точки Quay /v2/auth проходит проверку: Quay подписывает его доверенным ключом, а вызывающий абонент выбирает аудиторию.
Вторая критическая уязвимость, CVE-2026-110697 (оценка CVSS: 9,9), была раскрыта одновременно. Она позволяет пользователю Quay, который может создавать пространства имен, красть токены учетных записей роботов других арендаторов и использовать их для чтения, отправки или перезаписи образов этих арендаторов.
Эта уязвимость находится в коде, который перечисляет учетные записи роботов. Он создает шаблон SQL LIKE из имени пространства имен без экранирования специальных символов, а в SQL LIKE символ подчеркивания соответствует любому одиночному символу.
Таким образом, пространство имен с символом подчеркивания в нужном месте может соответствовать пространству имен другого арендатора и возвращать его учетные записи роботов с расшифрованными токенами. Злоумышленнику не требуются повышенные привилегии, и жертве ничего не нужно делать.
Удаление пространства имен злоумышленника также удаляет соответствующие учетные записи роботов, что может привести к отключению систем, зависящих от них. Когда Quay является интегрированным реестром для OpenShift, украденные учетные данные роботов могут быть использованы для внедрения вредоносных образов в конвейеры CI/CD, утверждает компания.
Дэйв О’Коннор из Red Hat обнаружил обе уязвимости. Логика, лежащая в основе CVE-2026-123710, присутствует в Quay с момента ее первого публичного коммита, согласно отчету об ошибке для этой уязвимости.
Red Hat перечисляет все версии Quay 3 и Quay 5 как подверженные обеим уязвимостям. Для CVE-2026-123710 в рекомендациях компании указаны автономные установки, Quay, развернутый оператором Quay на OpenShift, и зеркальный реестр для Red Hat OpenShift.
Любой экземпляр Quay, к которому имеют доступ недоверенные клиенты, подвержен риску, включая внутренние реестры, сообщает компания.
При проверке сегодня запись CVE для CVE-2026-123710 по-прежнему показывала все пакеты Quay как подверженные уязвимости, без исправлений, хотя каждая рекомендация перечисляет эту уязвимость.
Компания рекомендует следующие шаги:
«Отключение анонимного доступа вас не защитит», — говорится в ключевой статье по устранению компании. Внедренный ключ также продолжает работать после сброса пароля и изменения токена робота.
Для CVE-2026-110697 на странице CVE компании указаны те же восемь выпусков как исправленные, обновление называется единственным полным решением, и говорится, что Quay.io уже исправлен. Однако ни одна из восьми рекомендаций не перечисляет CVE-2026-110697.
До установки обновления компания предлагает ограничить тех, кто может создавать организации или пространства имен, содержащие символ подчеркивания, ротировать токены роботов для любых пространств имен, соответствующих пространствам имен с подчеркиванием, и отслеживать получение или отправку, которые не соответствуют обычному использованию роботов. Эти шаги снижают риск, но уязвимость остается.
Исправление в исходном коде добавляет недостающую проверку ротации, требует, чтобы ключи, добавляемые через сервер ключей, имели срок действия, и запрещает вызывающим абонентам выбирать аудиторию токена. То же изменение исправляет и поиск учетных записей роботов.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Swati Khandelwal