Новости: ssh
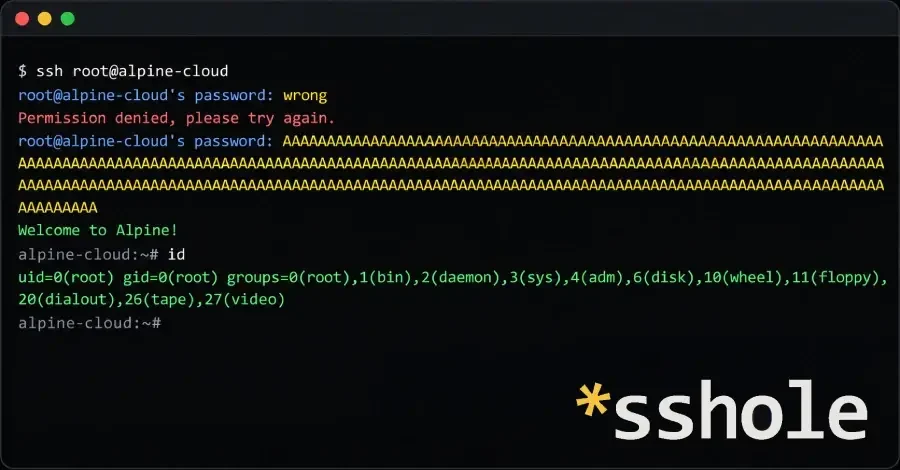
OpenSSH выпустила экстренное исправление для уязвимости, позволявшей длинным паролям обходить аутентификацию SSH в Alpine Linux
Критическая уязвимость в OpenSSH на серверах Alpine Linux позволяет злоумышленникам получать доступ к учетным записям без пароля. Исправление выпущено в версии 10.6p2. Узнайте, как защитить свои системы.

Утечка данных NVIDIA: раскрыты SSH-ключи для доступа к виртуальным машинам клиентов
NVIDIA расследует инцидент безопасности на своей облачной платформе разработки Brev после обнаружения несанкционированной активности. Инцидент мог привести к утечке SSH-ключей, используемых для доступа к виртуальным машинам клиентов. NVIDIA заменила скомпрометированные ключи и обновила клиентские экземпляры, но не обнаружила признаков неправомерного использования.

«Курсор» удалил вредоносное расширение Claude Code после попытки внедрения бэкдора SSH
Вредоносная версия расширения Claude Code от Anthropic, распространявшаяся через маркетплейс Cursor, пыталась установить бэкдор SSH на машины разработчиков. Злоумышленники могли получить удаленный доступ к исходному коду и учетным данным.

Взлом расширения Claude Code для VS Code: установка скрытого SSH-бэкдора
Исследователи кибербезопасности обнаружили вредоносное ПО в расширении Claude Code для VS Code на Cursor Marketplace. Уязвимость позволяла установить SSH-бэкдор. Cursor временно отключил маркетплейс для устранения угрозы, затронувшей до 5000 пользователей.

Tailscale устраняет уязвимости SSH, которые могли позволить взломанным устройствам получить root-доступ к другим серверам
Устраните уязвимости SSH-сервера Tailscale! Обновите версию 1.104.4, чтобы предотвратить несанкционированный доступ к файлам и службам. Узнайте, как защитить свои системы от повышения привилегий и бокового перемещения.

МикроТик-уязвимость: злоумышленники захватывают роутеры без пароля и SSH-ключа
Две уязвимости SSH в MikroTik RouterOS позволяют злоумышленникам получить полный административный контроль над устройствами. Узнайте, как работает цепочка MikroTrick (CVE-2026-67279 и CVE-2026-86060) и как защитить свои маршрутизаторы. Установите исправления немедленно!

MikroTik устраняет уязвимости, которые уже используются для захвата роутеров
MikroTik выпустила исправления для шести уязвимостей в RouterOS. Две из них позволяют захватить устройство без аутентификации через SSH. Обнаружены атаки на устройства. Обновите прошивку и отключите SSH на внешних интерфейсах.

Самое просматриваемое:
- Вот как использовать новую кнопку “Плюс”…
- WatchGuard бьёт тревогу: критическая уязвимость…
- Оверклокер обновил утилиту для разгона Hydra —…
- Bitcoin Depot оштрафован на $18,5 млн – сталкивается…
- Как настроить ComfyUI для генерации изображений ИИ…
- США прикрыли платформу для хранения паролей, которой…
- Результаты еженедельного опроса: Samsung Galaxy Z…
- Intel преодолела рубеж в миллион пластин,…
- Глава Sonic Team Иидзука: Sega хотела отменить всю…
- ECARX берет управление бизнесом Flyme OS в свои руки…


