
Член Комиссии по ценным бумагам и биржам США (SEC) Хестер Пирс призвала финансовые фирмы прекратить накопление клиентских данных после того, как утечки выявили стоимость обязательного сбора идентификационной информации.
На этой неделе член SEC призвала к более широкому использованию многоразовых цифровых учетных данных, которые могли бы устанавливать факты о клиентах, не требуя от каждого финансового учреждения повторного сбора исходной личной информации.
По ее словам:
«Сегодня общество находится на перепутье. По одному пути лежит статус-кво: больше сбора данных, больше надзора со стороны посредников, больше требований «знай своего клиента», которые превращают наши финансовые каналы в паноптикум. По другому пути лежит возможность использовать новые технологии для улучшения нашей способности ловить преступников, собирая при этом меньше личной информации, чем когда-либо прежде, и осуществляя более редкий мониторинг для защиты конфиденциальности американцев».
Ее замечания последовали за недавними инцидентами безопасности на крупных финансовых платформах, таких как Revolut, которые привели к утечке документов, удостоверяющих личность, адресов и другой информации, которую эти компании собирают для выполнения требований по проверке клиентов и борьбе с отмыванием денег.
Пирс заявила, что регуляторам следует пересмотреть, нуждаются ли учреждения в конкретных частях информации или им просто требуется подтверждение фактов, которые устанавливают эти записи. По ее словам, атрибутивные учетные данные могли бы доказать, соответствует ли кто-то возрастным требованиям, имеет ли определенное гражданство или находится ли в санкционных списках, не раскрывая такой информации, как имя, доход или адрес.
«Нужно ли это более чем одной фирме для сбора?» — спросила Пирс, утверждая, что технологии уже существуют для сокращения объема информации, которую клиенты предоставляют, и числа учреждений, которые ее получают. Она отметила, что ее замечания отражают ее личные взгляды, а не взгляды SEC.
Этот вопрос становится все более актуальным, поскольку Вашингтон строит новый режим соответствия для стейблкоинов.
Закон GENIUS Act требует, чтобы разрешенные эмитенты платежных стейблкоинов поддерживали программы идентификации клиентов, а регуляторы предлагают правила, которые продолжат требовать от охватываемых эмитентов получения и хранения идентификационной информации от клиентов.
Утечки превращают KYC-записи в цели
Coinbase предоставила один из самых ярких примеров риска в прошлом году.
Злоумышленники подкупили подрядчиков или сотрудников, работающих в зарубежных службах поддержки клиентов, чтобы получить информацию из внутренних систем биржи. Позже Coinbase сообщила, что было затронуто 69 461 клиент.
Компрометированная информация включала имена, адреса, номера телефонов, адреса электронной почты, частичные номера социального страхования, изображения удостоверений личности, выданных государством, балансы счетов и историю транзакций. Пароли и закрытые ключи не были украдены, но Coinbase предупредила, что эта информация может быть использована в атаках социальной инженерии против клиентов.
Генеральный директор Брайан Армстронг затем использовал утечку как аргумент против того, сколько информации должны хранить финансовые компании.
«Мы не хотим ее собирать, и нашим клиентам это ненавистно», — сказал Армстронг, призывая законодателей пересмотреть Закон о банковской тайне и требования по борьбе с отмыванием денег.
Он также утверждал, что Конгресс должен пересмотреть законы, иначе они столкнутся с конституционным вызовом, что является позицией, выходящей далеко за рамки предложения Пирс изменить способ сбора и проверки требуемой информации.
Проблема вновь возникла в этом месяце у Revolut по другому пути.
Финтех-компания сообщила, что неуполномоченное лицо использовало домен электронной почты законного государственного учреждения для отправки мошеннических запросов информации.
В ответ Revolut раскрыла информацию о клиентах, включая идентификационные и контактные данные, а также копии паспортов и водительских удостоверений. В зависимости от клиента, материалы могли также включать селфи для верификации, выписки по счетам и историю транзакций. Revolut заявила, что ее системы и средства клиентов не пострадали.
Эти эпизоды иллюстрируют уязвимость, на которую нацелена Пирс: как только учреждения накапливают идентификационные записи, кража денег не требует взлома закрытых ключей или прямой компрометации финансовых счетов. Личная информация сама по себе может стать активом для вымогательства, выдачи себя за другое лицо и последующих атак.
Правила стейблкоинов сохраняют модель сбора данных
Политическая проблема заключается в том, что американские регуляторы одновременно распространяют требования по идентификации клиентов на другую часть финансовой системы.
В соответствии с предлагаемой реализацией Закона GENIUS Act, разрешенный эмитент платежных стейблкоинов, как правило, должен будет получить имя клиента, дату рождения или создания, адрес и идентификационный номер перед открытием охватываемого счета.
Идентификационная информация затем будет храниться в течение пяти лет после закрытия счета, в то время как записи, описывающие методы и результаты проверки, как правило, будут храниться в течение пяти лет после их создания.
Требование не распространяется на каждого человека, который получает или держит стейблкоин. Оно нацелено на клиентов, устанавливающих охватываемые отношения с эмитентами, включая отношения, связанные с прямым выпуском или погашением.
Регуляторы заявляют, что требования реализуют указание Конгресса о том, что разрешенные эмитенты стейблкоинов должны рассматриваться как финансовые учреждения в соответствии с Законом о банковской тайне и поддерживать эффективные программы идентификации клиентов, разработанные для борьбы с отмыванием денег, финансированием терроризма и другой незаконной деятельностью.
Предложение уже оставляет некоторое пространство для технологий. Эмитент может использовать цифровые учетные данные в качестве части проверки личности и, при определенных условиях, полагаться на процедуры, выполненные другим регулируемым финансовым учреждением.
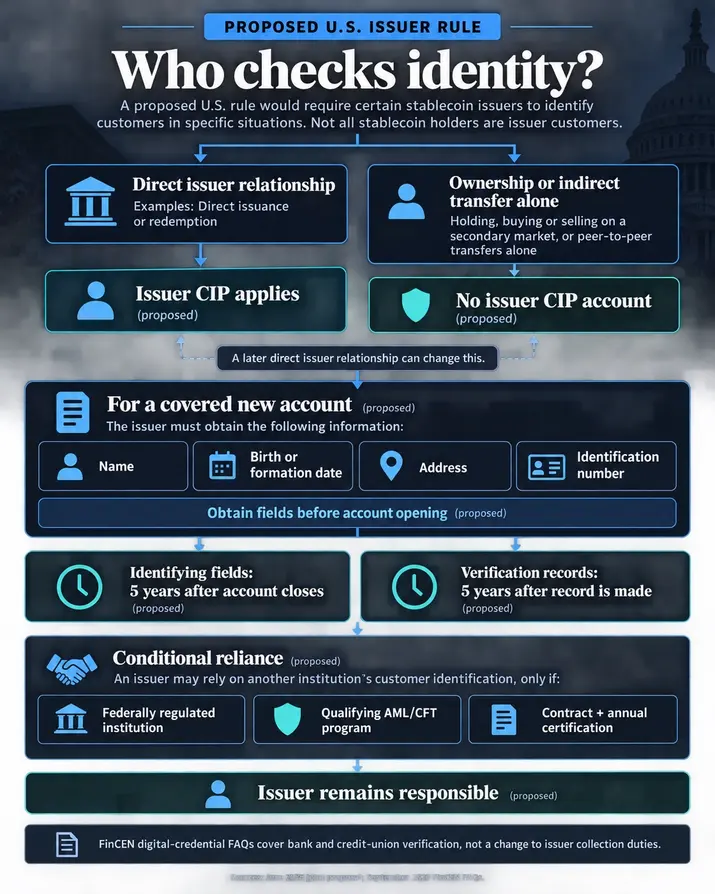
FinCEN также сообщил в этом месяце, что банки и кредитные союзы могут использовать соответствующие государственные цифровые учетные данные, включая мобильные водительские удостоверения, в рамках своих существующих программ идентификации клиентов.
Эти механизмы не доходят до переносной модели, описанной Пирс. Технология верификации может изменить способ подтверждения личности учреждением, не устраняя при этом его обязательство получать предписанную информацию о клиенте или хранить записи.
Борьба переходит к окончательному правилу
Регуляторы оставили этот вопрос открытым.
FinCEN и банковские агентства явно спросили, должно ли окончательное правило о стейблкоинах касаться систем цифровой идентификации или проверяемых учетных данных, а также какие преимущества и риски сопровождают их использование.
Они признали, что негосударственное учетное данное может позволить кому-то доказать, кто он есть, не раскрывая дополнительной информации, но отказались включить конкретные положения о проверяемых учетных данных в предложенный текст нормативного акта.
Это создает пространство для того, чтобы окончательные правила определили, сколько дублирующего сбора сохранится.
Регуляторы могут расширить обстоятельства, при которых эмитенты стейблкоинов полагаются на проверки личности, проведенные в другом месте, дать более четкое признание криптографически проверяемым учетным данным или разрешить фирмам хранить доказательства того, что требуемые проверки произошли, без сохранения дополнительных копий исходных документов, где это разрешено законом.
Для компаний, занимающихся стейблкоинами, исход определит, потребует ли соответствие созданию еще одного поколения баз данных, содержащих информацию об идентификации клиентов, или инвестирования в системы, предназначенные для проверки требуемых атрибутов при хранении меньшего объема необработанных данных.
Закон GENIUS Act уже установил, что регулируемые эмитенты должны знать своих клиентов. Оставшееся нормотворчество определит, сколько компаний должны будут хранить копии информации, используемой для подтверждения личности этих клиентов.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


