
Плановая рефакторинг кода Radix привел к уязвимости хранилища, которая позволила совершить кражу примерно на 1,3 миллиона долларов и впоследствии вынудила валидаторов остановить блокчейн.
Фонд Radix сообщил 17 сентября, что команда разработчиков RDX Works допустила дефект во время июньской чистки Radix Engine в 2023 году. Radix Engine — это программный уровень, который выполняет транзакции и обеспечивает владение активами в сети. Уязвимость оставалась незамеченной более трех лет, прежде чем злоумышленник воспользовался ею 31 августа.
Реконструкция реестра сообществом показывает, что злоумышленник вывел около 458 915 USDC, 72 420 USDT, 61,08 ETH, 6,35 Wrapped Bitcoin, 536,16 SOL и 32,91 BNB за 26 транзакций. По рыночным ценам 31 августа стоимость активов составляла примерно 1,26 миллиона долларов, а для оплаты комиссий за транзакции злоумышленник дополнительно вывел 13 000 XRD из хранилища. Только на две стейблкоина пришлось около 531 335 долларов.
Украденные активы были отправлены через Hyperlane на Ethereum, BNB Chain и Solana, а затем проданы за ETH, сообщил Radix. Сам Hyperlane работал штатно: злоумышленник уже получил активы через Radix Engine, прежде чем использовать мост для их перемещения. Никакие приватные ключи скомпрометированы не были.
Однако непосредственные потери не отражали весь потенциальный ущерб. Следователи Radix пришли к выводу, что этот недостаток мог быть использован против любого хранилища в сети, поставив под угрозу токены и другие активы, помимо тех, что были выведены злоумышленником через мост.
В результате валидаторы сети намеренно вывели из работы достаточное количество стейка, чтобы предотвратить достижение консенсуса и остановить дальнейшие транзакции, пока разработчики работали над исправлением.
Аудит Radix упустил ошибку обслуживания, превратившуюся в системный сбой
Уязвимость пережила независимую проверку безопасности до того, как ее обнаружил злоумышленник.
Zellic провела аудит протокола Radix в 2024 году, включая ядро движка, содержащее дефект. Проверка не выявила ошибки авторизации, хотя уязвимый код был введен во время рефакторинга годом ранее.
Ошибка изменила способ обработки ссылок на хранилища движком. Транзакция могла идентифицировать хранилище другого пользователя по его внутреннему адресу и передать эту ссылку в специально разработанный код смарт-контракта. Затем движок позволял вызывать обычные функции вывода средств без надлежащего соблюдения границы владения, которая должна была отклонить запрос.
Это дало злоумышленнику доступ к активам, хранящимся в учетных записях пользователей, приложениях и пулах ликвидности, без получения подписей владельцев.
Фонд сообщил, что злоумышленник совершил 26 транзакций с использованием уязвимости между 16:02 и 16:57 UTC 31 августа. Как только следователи определили, что уязвимость находится на уровне выполнения, а не в одном приложении, валидаторы скоординировались для остановки финализации транзакций.
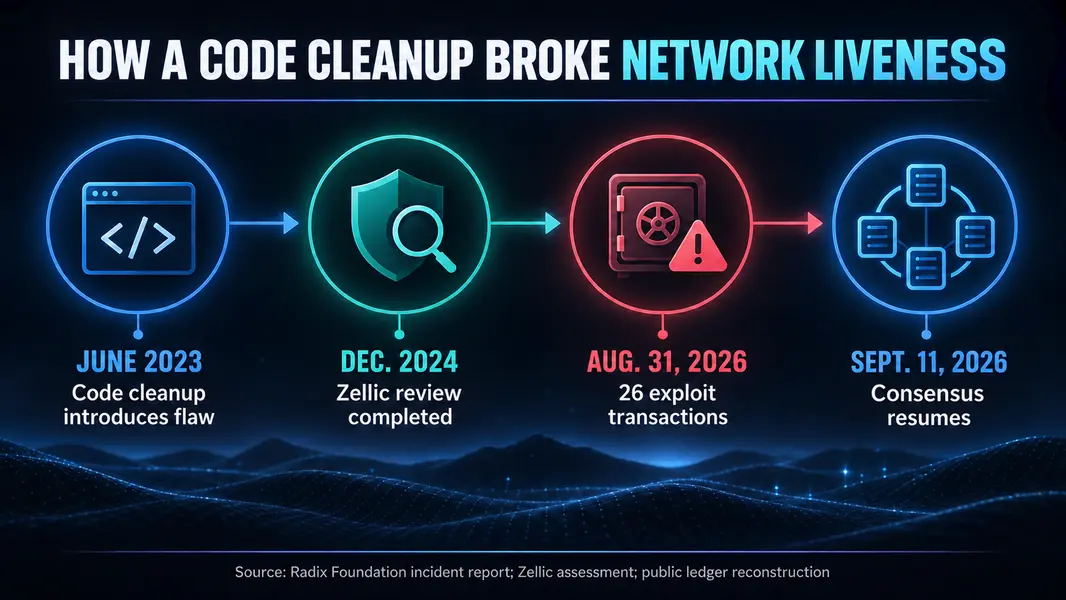
Остановка продлилась более 10 дней. Исправление протокола добавило проверки, предотвращающие использование ограниченной ссылки на хранилище для обычного вывода средств, и 11 сентября транзакции пользователей возобновились, согласно реконструкции реестра сообществом.
Инцидент также привел к вторичным потерям в пулах ликвидности после того, как злоумышленник вывел активы через мост с одной стороны торговых пар. Искаженные цены позволили другой учетной записи извлечь миллионы XRD из затронутых пулов, демонстрируя, как сбой на уровне выполнения может продолжать наносить экономический ущерб даже после того, как первоначальные активы покинули сеть.
Radix заявил, что добавляет регрессионные тесты, усиливает процесс проверки безопасности и формализует процедуру экстренного реагирования, которую использовали валидаторы для нарушения активности сети.
Фонд также сообщил, что будущая работа по обеспечению безопасности должна учитывать все более мощные инструменты анализа кода с помощью ИИ, которые, по их мнению, могли помочь злоумышленнику выявить многолетний дефект.
Для разработчиков и валидаторов следующая задача — предотвратить, чтобы рутинные работы по обслуживанию незаметно изменяли предположения о безопасности, которые могут быть упущены при внешних аудитах.
Эта задача выходит за рамки исправления уязвимого кода. Radix теперь должен укрепить процесс проверки изменений в логике авторизации, одновременно восстанавливая доверие среди пользователей и поставщиков ликвидности, чьи активы в конечном итоге зависят от правильного соблюдения этих границ движком.
Всегда имейте в виду, что редакции могут придерживаться предвзятых взглядов в освещении новостей.
Автор – Oluwapelumi Adejumo


